

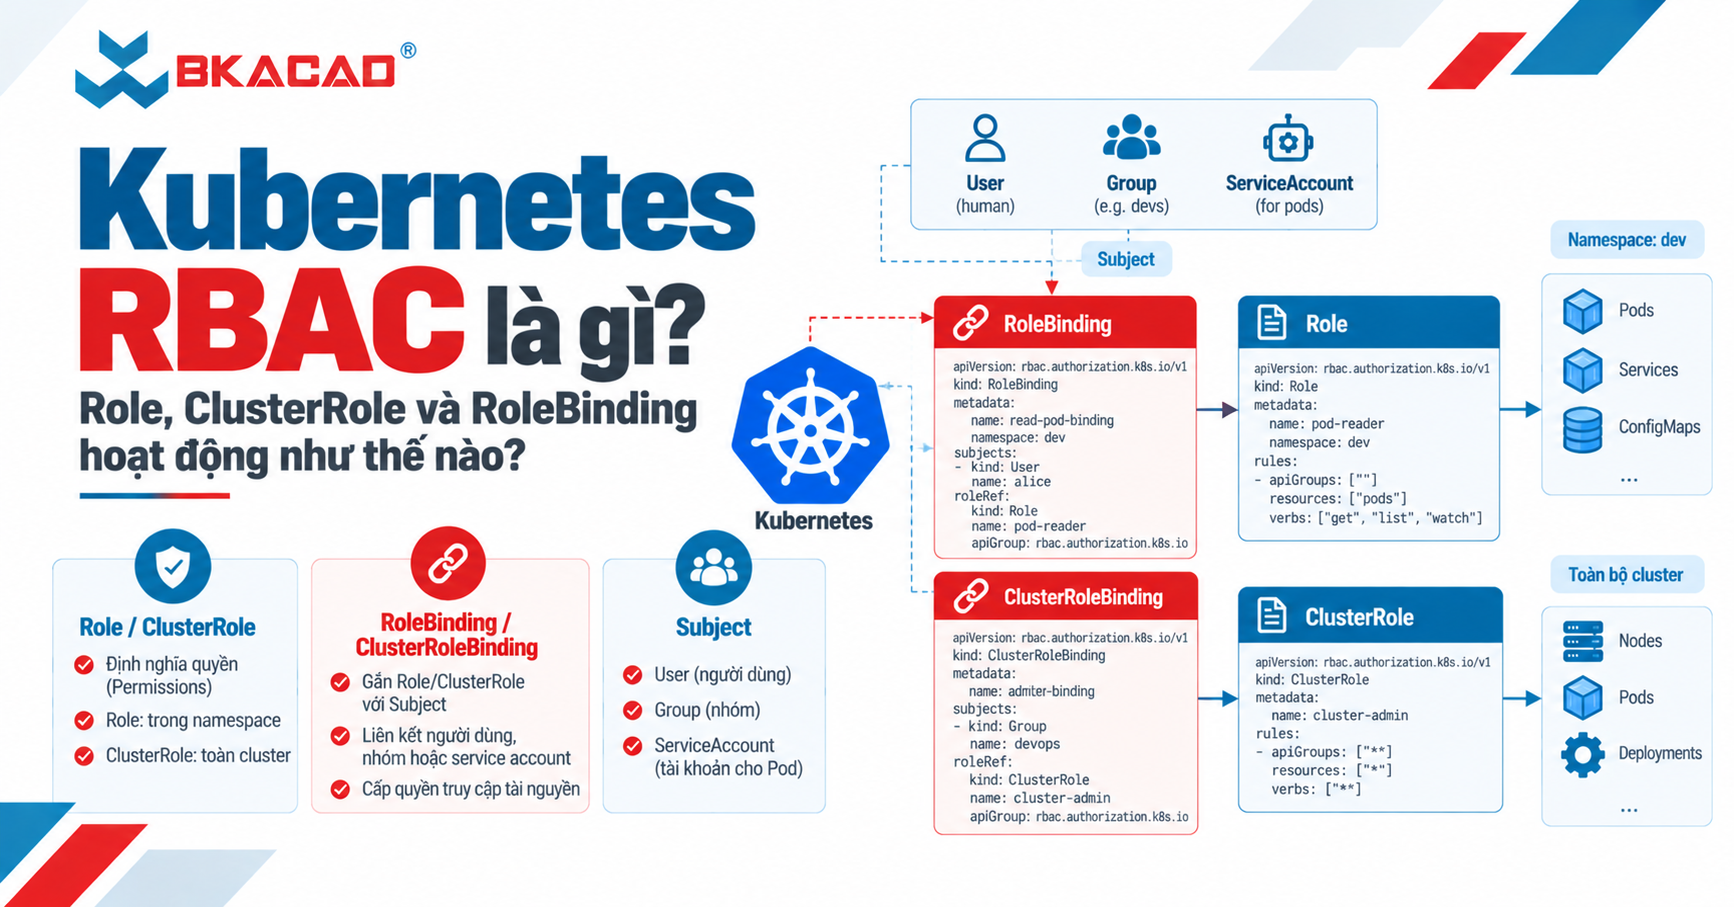
Trong quá trình triển khai và vận hành Kubernetes, bảo mật không chỉ dừng lại ở việc bảo vệ máy chủ, cấu hình mạng hay mã hóa dữ liệu. Một trong những vấn đề quan trọng nhất là kiểm soát ai được phép truy cập hệ thống, được thực hiện những thao tác nào và phạm vi quyền hạn đến đâu. Khi Kubernetes Cluster được sử dụng bởi nhiều nhóm phát triển, vận hành và quản trị hệ thống, việc phân quyền không phù hợp có thể dẫn đến những rủi ro nghiêm trọng, từ thay đổi cấu hình ngoài ý muốn đến truy cập trái phép vào các tài nguyên quan trọng.
Để giải quyết vấn đề này, Kubernetes cung cấp cơ chế Role-Based Access Control (RBAC), cho phép quản trị viên xác định quyền truy cập dựa trên vai trò và gán các quyền đó cho người dùng, nhóm hoặc ServiceAccount. Thông qua các tài nguyên như Role, ClusterRole, RoleBinding và ClusterRoleBinding, Kubernetes có thể kiểm soát quyền thực hiện các thao tác trên Pod, Deployment, Service, Secret và nhiều đối tượng khác.
Vậy Kubernetes RBAC là gì, Role và ClusterRole khác nhau như thế nào, RoleBinding hoạt động ra sao và làm thế nào để cấu hình phân quyền Kubernetes an toàn? Bài viết dưới đây sẽ phân tích cơ chế hoạt động của RBAC, hướng dẫn cấu hình thực tế và những nguyên tắc quan trọng mà Kubernetes Administrator cần nắm vững.
1. Kubernetes RBAC là gì?
Kubernetes RBAC (Role-Based Access Control) là cơ chế kiểm soát quyền truy cập dựa trên vai trò, được sử dụng để xác định những thao tác mà một chủ thể được phép thực hiện đối với các tài nguyên trong Kubernetes Cluster.
RBAC là một trong những cơ chế Authorization được Kubernetes hỗ trợ. Khi được bật, RBAC cho phép quản trị viên xây dựng các chính sách phân quyền thông qua những tài nguyên Kubernetes, thay vì phải quản lý quyền truy cập riêng lẻ cho từng yêu cầu.
Ví dụ, trong một doanh nghiệp có ba nhóm sử dụng Kubernetes, nhóm phát triển phần mềm có thể chỉ cần quyền xem Pod và Deployment trong Namespace của mình. Nhóm DevOps cần thêm quyền tạo, cập nhật và xóa các workload để triển khai ứng dụng. Trong khi đó, nhóm quản trị hạ tầng có thể cần quyền quản lý Node, Namespace hoặc các tài nguyên ở cấp Cluster.
Nếu tất cả những nhóm này đều sử dụng tài khoản có quyền quản trị cao nhất, hệ thống sẽ đối mặt với nguy cơ thay đổi cấu hình ngoài ý muốn, truy cập dữ liệu không cần thiết hoặc bị khai thác khi thông tin xác thực bị lộ.
RBAC giúp giải quyết vấn đề bằng cách phân chia quyền theo nhiệm vụ. Người dùng hoặc ứng dụng chỉ được cấp những quyền cần thiết để thực hiện công việc, qua đó hỗ trợ triển khai nguyên tắc Least Privilege – đặc quyền tối thiểu trong bảo mật hệ thống.
Tuy nhiên, cần hiểu rằng RBAC không phải là giải pháp bảo mật toàn diện. RBAC chủ yếu kiểm soát quyền truy cập Kubernetes API. Những vấn đề như bảo mật mạng giữa các Pod, bảo vệ container runtime hoặc mã hóa dữ liệu cần được xử lý bằng các cơ chế bổ sung.
Tìm hiểu thêm về: Kiến trúc Kubernetes Cluster
2. RBAC hoạt động như thế nào trong Kubernetes?
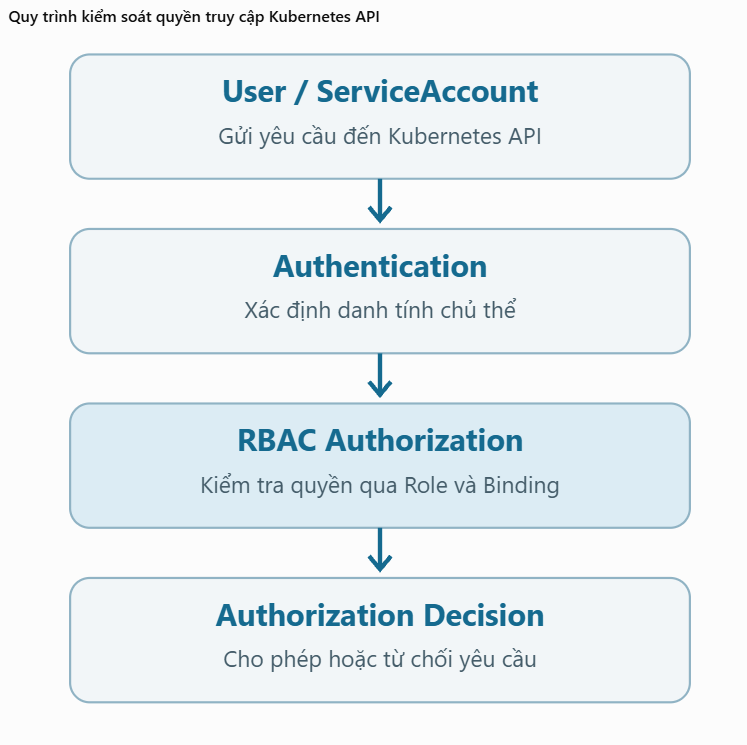
Để hiểu cơ chế RBAC, trước tiên cần phân biệt hai quá trình quan trọng trong Kubernetes Security: Authentication và Authorization.
Authentication là quá trình xác định danh tính của chủ thể gửi yêu cầu đến Kubernetes API. Chủ thể này có thể là người dùng, một nhóm người dùng hoặc ServiceAccount được sử dụng bởi ứng dụng chạy trong Cluster.
Sau khi danh tính được xác thực, Kubernetes tiếp tục thực hiện Authorization để xác định chủ thể đó có quyền thực hiện hành động được yêu cầu hay không.
Khi RBAC được sử dụng làm cơ chế Authorization, Kubernetes sẽ đối chiếu yêu cầu với các quy tắc phân quyền đã được khai báo thông qua Role, ClusterRole và các Binding tương ứng.
Ví dụ, một người dùng gửi yêu cầu xem danh sách Pod trong Namespace development. Kubernetes sẽ xác định danh tính người dùng, sau đó kiểm tra xem người đó có quyền list đối với tài nguyên pods trong Namespace development hay không.
Nếu tồn tại quy tắc RBAC phù hợp, yêu cầu được cho phép theo cơ chế RBAC. Nếu không có quyền phù hợp, yêu cầu sẽ bị từ chối bởi RBAC. Trong Cluster sử dụng đồng thời nhiều cơ chế Authorization, quyết định cuối cùng còn phụ thuộc vào cấu hình các Authorizer.
Một điểm quan trọng là các quy tắc RBAC có tính cộng dồn. Nếu một người dùng được gán nhiều Role hoặc ClusterRole thông qua các Binding khác nhau, quyền hiệu lực sẽ là tập hợp những quyền được cấp. RBAC không cung cấp quy tắc từ chối tường minh để ghi đè một quyền đã được cấp.
Kubernetes Administrator là gì?
3. Kubernetes Role là gì?
Role là tài nguyên RBAC dùng để định nghĩa một tập hợp quyền truy cập trong phạm vi một Namespace cụ thể.
Thông qua Role, quản trị viên có thể xác định những hành động được phép thực hiện đối với các tài nguyên như Pod, Deployment, Service hoặc ConfigMap trong Namespace đó.
Ví dụ, một Role có thể cho phép người dùng xem danh sách Pod, đọc thông tin chi tiết của Pod và theo dõi trạng thái ứng dụng trong Namespace development, nhưng không cho phép tạo hoặc xóa Pod.
Ví dụ cấu hình Role trong Kubernetes
Giả sử cần tạo một Role cho phép đọc thông tin Pod trong Namespace development.
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  namespace: development
  name: pod-reader
rules:
  - apiGroups: [""]
    resources: ["pods"]
    verbs: ["get", "list", "watch"]
Trong cấu hình trên, apiGroups: [""] đại diện cho Core API Group của Kubernetes, nơi chứa tài nguyên Pod. Trường resources xác định loại tài nguyên được áp dụng quyền, còn verbs mô tả những thao tác được phép thực hiện.
Ba quyền get, list và watch lần lượt cho phép xem một tài nguyên cụ thể, liệt kê tài nguyên và theo dõi các thay đổi.
Điểm cần lưu ý là Role chỉ định nghĩa quyền, chưa trực tiếp cấp quyền cho bất kỳ người dùng hoặc ServiceAccount nào. Để một chủ thể có thể sử dụng các quyền này, cần tạo RoleBinding tương ứng.
4. Kubernetes ClusterRole là gì? Khác Role như thế nào?
ClusterRole cũng là tài nguyên dùng để định nghĩa các quy tắc phân quyền RBAC. Tuy nhiên, khác với Role, ClusterRole là tài nguyên cấp Cluster và không thuộc về một Namespace cụ thể.
ClusterRole thường được sử dụng trong ba trường hợp chính: cấp quyền đối với tài nguyên cấp Cluster như Node hoặc Namespace; định nghĩa quyền đối với các tài nguyên trong Namespace nhưng có thể tái sử dụng ở nhiều Namespace; và cấp quyền đối với những URL không gắn với tài nguyên Kubernetes thông qua nonResourceURLs.
Ví dụ, nếu một nhóm quản trị cần xem thông tin Node trong toàn bộ Cluster, việc sử dụng ClusterRole là phù hợp vì Node không phải tài nguyên thuộc Namespace.
Ví dụ cấu hình ClusterRole
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
  name: node-reader
rules:
  - apiGroups: [""]
    resources: ["nodes"]
    verbs: ["get", "list", "watch"]
ClusterRole này định nghĩa quyền đọc thông tin Node. Tuy nhiên, tương tự Role, việc tạo ClusterRole chưa tự động cấp quyền cho bất kỳ chủ thể nào.
So sánh Role và ClusterRole
| Tiêu chí | Role | ClusterRole |
|---|---|---|
| Phạm vi định nghĩa | Thuộc một Namespace | Cấp Cluster |
| Quản lý tài nguyên trong Namespace | Có | Có |
| Quản lý tài nguyên cấp Cluster | Không | Có |
| Có thể tái sử dụng ở nhiều Namespace | Không trực tiếp | Có |
| Cách cấp quyền | RoleBinding | RoleBinding hoặc ClusterRoleBinding |
Một điểm dễ gây nhầm lẫn là ClusterRole không đồng nghĩa với việc người dùng được cấp quyền trên toàn bộ Cluster. Phạm vi quyền hiệu lực còn phụ thuộc vào loại Binding được sử dụng.
Ví dụ, một ClusterRole định nghĩa quyền đọc Pod có thể được gắn bằng RoleBinding trong Namespace development. Khi đó, quyền đọc Pod chỉ có hiệu lực trong Namespace này, thay vì toàn bộ Cluster.
Đọc thêm: Xử lý sự cố Kubernetes
5. RoleBinding là gì? Cách gán quyền cho người dùng và ServiceAccount
RoleBinding là tài nguyên được sử dụng để gán quyền từ Role hoặc ClusterRole cho một hoặc nhiều chủ thể trong phạm vi Namespace.
Các chủ thể có thể bao gồm User, Group hoặc ServiceAccount. RoleBinding không tự định nghĩa quyền truy cập mà tham chiếu đến một Role hoặc ClusterRole thông qua trường roleRef.
Ví dụ tạo RoleBinding
Giả sử cần cấp quyền đọc Pod cho người dùng developer01 trong Namespace development.
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: read-pods
  namespace: development
subjects:
  - kind: User
    name: developer01
    apiGroup: rbac.authorization.k8s.io
roleRef:
  kind: Role
  name: pod-reader
  apiGroup: rbac.authorization.k8s.io
Trong cấu hình này, subjects xác định người được cấp quyền, còn roleRef tham chiếu đến Role pod-reader.
Khi RoleBinding được tạo thành công, người dùng developer01 sẽ có các quyền đã được khai báo trong Role pod-reader đối với Namespace development, với điều kiện danh tính đã được hệ thống xác thực phù hợp.
Cần lưu ý rằng Kubernetes không quản lý tài khoản User thông thường như một tài nguyên API riêng. Danh tính người dùng thường được xác thực thông qua chứng chỉ, OIDC hoặc những cơ chế xác thực bên ngoài.
6. ClusterRoleBinding là gì? Phân biệt với RoleBinding
ClusterRoleBinding được sử dụng để gán quyền từ ClusterRole cho một hoặc nhiều chủ thể ở phạm vi Cluster.
Ví dụ, nếu một nhóm vận hành cần quyền xem thông tin Node trên toàn bộ Cluster, quản trị viên có thể tạo ClusterRoleBinding tham chiếu đến ClusterRole node-reader.
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRoleBinding
metadata:
  name: node-readers
subjects:
  - kind: Group
    name: infrastructure-team
    apiGroup: rbac.authorization.k8s.io
roleRef:
  kind: ClusterRole
  name: node-reader
  apiGroup: rbac.authorization.k8s.io
Trong ví dụ này, nhóm infrastructure-team được cấp quyền đọc thông tin Node theo các quy tắc trong ClusterRole node-reader.
Khác với RoleBinding, ClusterRoleBinding không giới hạn quyền trong một Namespace cụ thể. Nếu ClusterRole định nghĩa quyền đối với tài nguyên thuộc Namespace, ClusterRoleBinding có thể cấp những quyền đó trên tất cả Namespace.
So sánh RoleBinding và ClusterRoleBinding
| Tiêu chí | RoleBinding | ClusterRoleBinding |
|---|---|---|
| Phạm vi | Một Namespace | Toàn Cluster |
| Tham chiếu đến Role | Có | Không |
| Tham chiếu đến ClusterRole | Có | Có |
| Cấp quyền cho User, Group, ServiceAccount | Có | Có |
| Phù hợp với | Phân quyền ứng dụng hoặc nhóm theo Namespace | Quản trị tài nguyên và quyền cấp Cluster |
Một nguyên tắc quan trọng là RoleBinding quyết định phạm vi Namespace của quyền được cấp, ngay cả khi nó tham chiếu đến ClusterRole. Trong khi đó, ClusterRoleBinding cấp quyền theo phạm vi được định nghĩa bởi ClusterRole trên toàn Cluster.
7. Mối quan hệ giữa Role, ClusterRole, RoleBinding và ClusterRoleBinding
Để hiểu đầy đủ Kubernetes RBAC, cần phân biệt hai nhóm tài nguyên: nhóm định nghĩa quyền và nhóm gán quyền.
Role và ClusterRole có nhiệm vụ mô tả những hành động được phép thực hiện đối với các tài nguyên. RoleBinding và ClusterRoleBinding có nhiệm vụ liên kết những quyền đó với các chủ thể cụ thể.
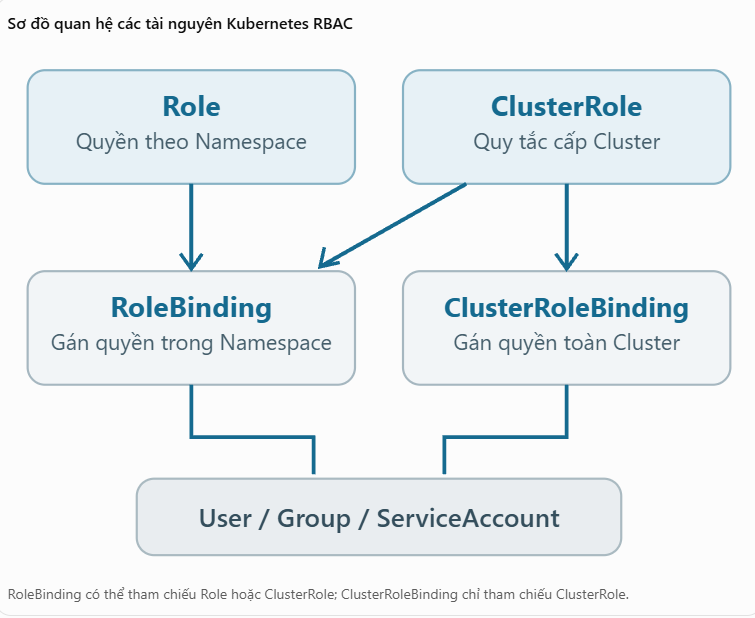
Việc phân tách quyền và đối tượng được cấp quyền giúp RBAC có khả năng tái sử dụng và dễ quản lý hơn. Thay vì định nghĩa lại toàn bộ quyền cho từng người dùng, quản trị viên có thể xây dựng những Role hoặc ClusterRole phù hợp với từng nhóm nhiệm vụ, sau đó gán chúng thông qua các Binding.
8. Hướng dẫn kiểm tra quyền RBAC bằng kubectl
Trong quá trình quản trị Kubernetes, việc tạo Role và Binding mới chỉ là bước đầu. Người quản trị cần xác minh rằng quyền truy cập được áp dụng đúng như mong muốn.
Kubernetes cung cấp câu lệnh kubectl auth can-i để kiểm tra khả năng thực hiện một hành động cụ thể.
Ví dụ, để kiểm tra người dùng hiện tại có quyền xem Pod trong Namespace development hay không:
kubectl auth can-i get pods -n developmentĐể kiểm tra quyền tạo Deployment:
kubectl auth can-i create deployments \
  -n development
Quản trị viên có quyền impersonation phù hợp có thể kiểm tra quyền của một người dùng khác:
kubectl auth can-i list pods \
  -n development \
  --as=developer01
Đối với ServiceAccount, có thể kiểm tra bằng:
kubectl auth can-i get pods \
  -n development \
  --as=system:serviceaccount:development:app-sa
Kết quả thường trả về yes hoặc no, giúp xác định quyền truy cập có được cho phép hay không. Tuy nhiên, việc kiểm tra bằng --as yêu cầu người thực hiện có quyền impersonate phù hợp; đây không phải thao tác mà mọi người dùng Kubernetes đều có thể thực hiện.
Ngoài ra, có thể kiểm tra danh sách Role và Binding trong Namespace:
kubectl get roles,rolebindings -n developmentHoặc kiểm tra các tài nguyên cấp Cluster:
kubectl get clusterroles,clusterrolebindingsNhững câu lệnh này đặc biệt hữu ích khi xử lý lỗi Forbidden, một tình huống thường gặp khi người dùng hoặc ứng dụng không có đủ quyền truy cập Kubernetes API.
9. Những sai lầm thường gặp khi cấu hình Kubernetes RBAC
Một trong những sai lầm phổ biến là cấp quyền quá rộng cho người dùng hoặc ServiceAccount. Ví dụ, sử dụng ClusterRoleBinding với ClusterRole cluster-admin có thể khiến một chủ thể sở hữu quyền quản trị rất cao trên toàn Cluster, trong khi công việc thực tế chỉ yêu cầu quyền đọc Pod hoặc triển khai ứng dụng trong một Namespace.
Sai lầm thứ hai là nhầm lẫn giữa Role và ClusterRole. Một số người cho rằng ClusterRole luôn cấp quyền toàn Cluster, nhưng trên thực tế, ClusterRole có thể được giới hạn phạm vi thông qua RoleBinding.
Sai lầm thứ ba là sử dụng wildcard như resources: ["*"] hoặc verbs: ["*"] mà không đánh giá đầy đủ tác động. Những cấu hình này có thể cấp quyền rộng hơn dự kiến, bao gồm cả các tài nguyên được bổ sung sau này.
Ngoài ra, việc không kiểm tra quyền sau khi cấu hình cũng có thể khiến hệ thống gặp sự cố. Một Binding tham chiếu sai Role, Namespace hoặc ServiceAccount có thể dẫn đến tình trạng ứng dụng không thể truy cập Kubernetes API.
Để hạn chế rủi ro, quản trị viên nên áp dụng nguyên tắc Least Privilege, ưu tiên cấp quyền theo Namespace khi phù hợp, thường xuyên rà soát các Binding và sử dụng kubectl auth can-i để xác minh quyền hiệu lực.
10. Kubernetes RBAC quan trọng như thế nào trong kỳ thi CKA?
Certified Kubernetes Administrator (CKA) là chứng chỉ đánh giá kỹ năng quản trị Kubernetes thông qua các bài thi thực hành. Trong đó, RBAC là một trong những kiến thức quan trọng liên quan đến bảo mật và quản trị quyền truy cập Cluster.
Người học CKA cần hiểu sự khác biệt giữa Role, ClusterRole, RoleBinding và ClusterRoleBinding, đồng thời có khả năng tạo và kiểm tra các tài nguyên RBAC bằng YAML hoặc kubectl.
Bên cạnh việc ghi nhớ cú pháp, người học cần hiểu cách xác định phạm vi quyền, cách gán quyền cho ServiceAccount và phương pháp xử lý các lỗi liên quan đến Authorization.
Đây là những kỹ năng không chỉ hữu ích trong kỳ thi CKA mà còn có giá trị thực tế khi vận hành Kubernetes trong môi trường doanh nghiệp, nơi nhiều nhóm người dùng và ứng dụng cùng chia sẻ tài nguyên Cluster.
Tìm hiểu ngay: Học CKA cần biết gì?
11. Học Kubernetes RBAC và quản trị Cluster tại BKACAD
Đối với những người muốn phát triển chuyên môn trong lĩnh vực DevOps, Cloud Computing hoặc quản trị Kubernetes, việc hiểu và thực hành RBAC là một phần quan trọng trong quá trình xây dựng năng lực Kubernetes Administrator.
Tại BKACAD , khóa học Certified Kubernetes Administrator (CKA) được xây dựng theo định hướng đào tạo kỹ năng triển khai, cấu hình, quản lý và xử lý sự cố Kubernetes.
Chương trình bao gồm các nhóm kiến thức như Cluster Architecture, Workloads & Scheduling, Services & Networking, Storage và Troubleshooting. Trong đó, các nội dung quản trị quyền truy cập và bảo mật Kubernetes giúp học viên hiểu cách kiểm soát tài nguyên, cấu hình phân quyền và vận hành Cluster theo những nguyên tắc quản trị phù hợp.
Thông qua các bài thực hành Lab, học viên có cơ hội làm quen với môi trường Kubernetes, rèn luyện thao tác cấu hình và phát triển kỹ năng xử lý những tình huống quản trị thực tế.
Tìm hiểu khóa học Certified Kubernetes Administrator (CKA) tại BKACAD
12. Kết luận
Kubernetes RBAC là cơ chế quan trọng giúp kiểm soát quyền truy cập vào Kubernetes API, hỗ trợ doanh nghiệp phân chia trách nhiệm và hạn chế rủi ro bảo mật trong quá trình vận hành Cluster.
Trong đó, Role và ClusterRole được sử dụng để định nghĩa quyền, còn RoleBinding và ClusterRoleBinding đảm nhiệm việc gán những quyền đó cho User, Group hoặc ServiceAccount. Sự khác biệt giữa các tài nguyên này nằm ở phạm vi áp dụng và cách tổ chức quyền truy cập.
Để quản trị Kubernetes an toàn, người học không chỉ cần biết tạo các tài nguyên RBAC mà còn phải hiểu quyền được cấp như thế nào, có hiệu lực trong phạm vi nào và cách xác minh quyền truy cập thực tế. Đây là nền tảng quan trọng đối với Kubernetes Adminis

