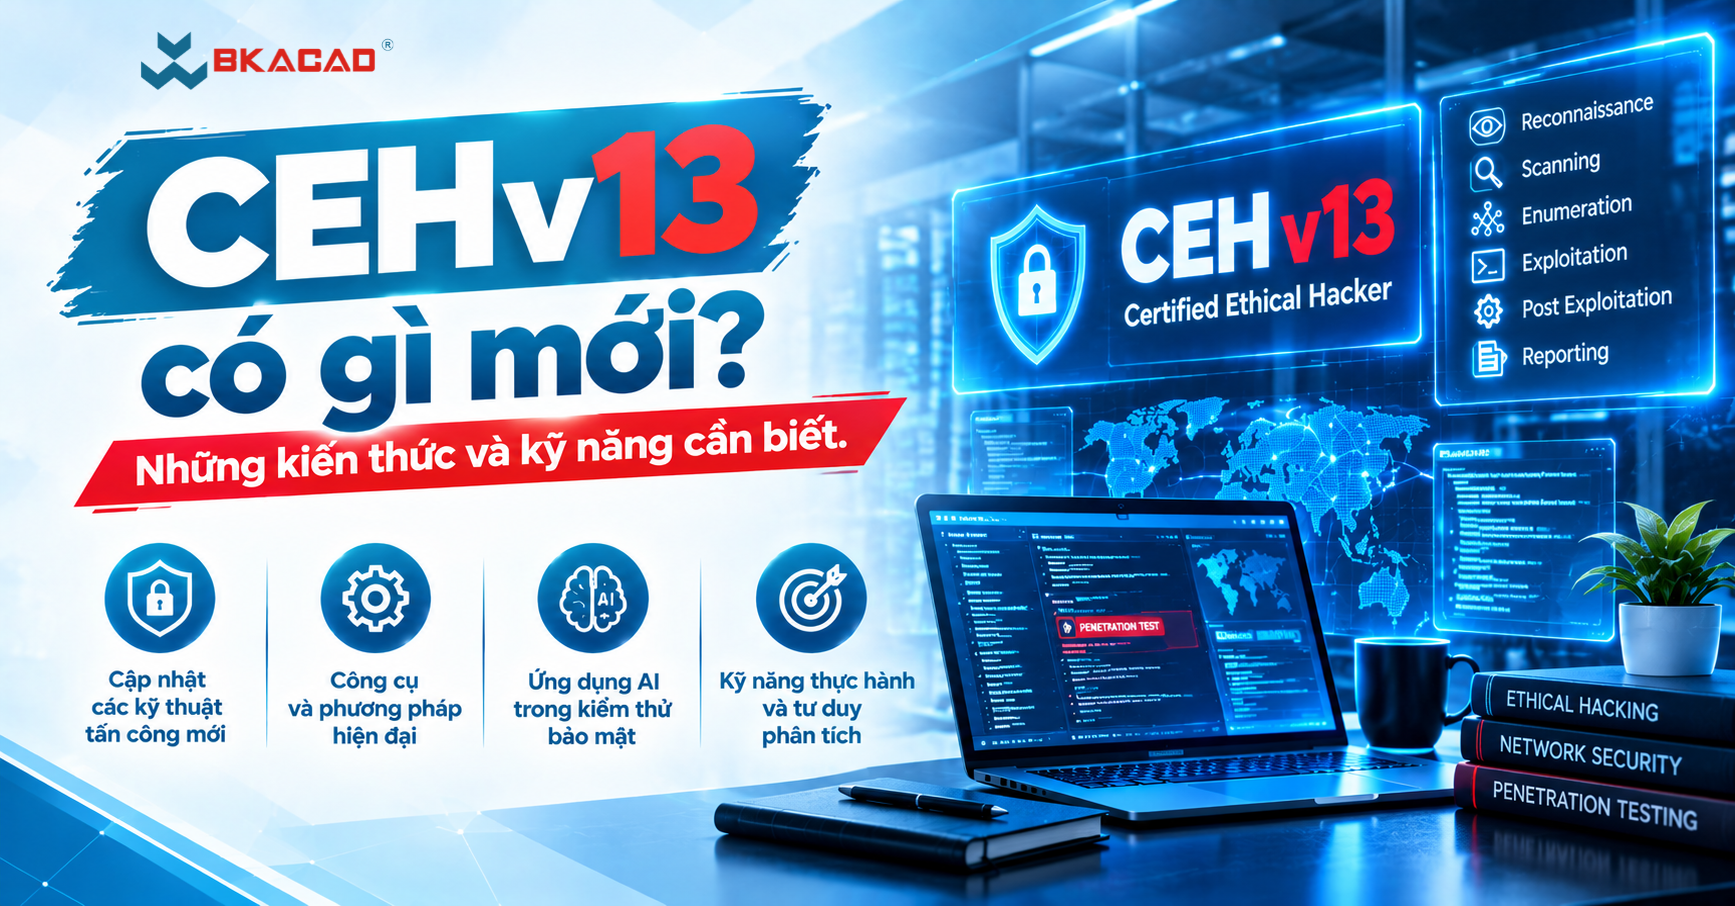
CEHv13 là phiên bản mới của chứng chỉ Certified Ethical Hacker do EC-Council phát triển, được cập nhật theo hướng đưa AI, các kỹ thuật tấn công mới và môi trường doanh nghiệp hiện đại vào chương trình đào tạo Ethical Hacking. So với cách tiếp cận truyền thống chỉ tập trung vào các kỹ thuật khai thác hệ thống, CEHv13 mở rộng phạm vi sang Active Directory, Cloud Security, Ransomware, XDR, Zero Trust, IoT, Deepfake, Post-Quantum Cryptography và đặc biệt là khả năng ứng dụng AI trong các giai đoạn của quá trình Ethical Hacking. Theo EC-Council, chương trình CEHv13 gồm 20 module, hơn 550 kỹ thuật tấn công, hơn 4.000 công cụ hacking và security cùng 221 bài lab thực hành.
Điểm đáng chú ý là CEH v13 không chỉ thay đổi danh sách kiến thức. Quan trọng hơn, cách tiếp cận đào tạo cũng được mở rộng từ học kiến thức sang thực hành, mô phỏng và đánh giá năng lực. EC-Council xây dựng chương trình theo mô hình Learn – Certify – Engage – Compete, trong đó người học không chỉ chuẩn bị cho bài thi mà còn có lab, môi trường cyber range, bài tập mô phỏng một cuộc tấn công thực tế và các thử thách CTF. Vì vậy, nếu đang tìm hiểu CEHv13 có gì mới, cần nhìn vào cả ba khía cạnh: công nghệ mới, kỹ năng mới và phương pháp học mới.
Tìm hiểu ngay: CEH là gì?
Contents
- 1 CEHv13 có gì mới so với các phiên bản trước?
- 2 CEHv13 cập nhật những công nghệ và mối đe dọa nào?
- 3 CEH v13 vẫn tập trung vào những nền tảng Ethical Hacking nào?
- 4 1. Networking vẫn là kiến thức bắt buộc khi học CEHv13
- 5 2. Linux và Windows là hai nền tảng cần đặc biệt chú ý
- 6 3. Web Security là nhóm kiến thức không thể thiếu
- 7 4. Vulnerability Assessment và tư duy phân tích lỗ hổng
- 8 5. Malware và Ransomware
- 9 6. Cloud Security trở thành kiến thức quan trọng
- 10 7. IoT và OT mở rộng phạm vi của Ethical Hacking
- 11 8. Cryptography và Post-Quantum Cryptography
- 12 9. Zero Trust và XDR: CEH v13 không chỉ nói về “tấn công”
- 13 10. Deepfake và các mối đe dọa sử dụng AI
- 14 CEHv13 yêu cầu những kỹ năng thực hành nào?
- 15 CEHv13 có bao nhiêu bài lab thực hành?
- 16 CEHv13 thi những gì?
- 17 Học CEHv13 nên bắt đầu từ đâu?
- 18 CEHv13 có phù hợp với người mới không?
- 19 Những kỹ năng quan trọng nhất cần có sau khi học CEHv13
- 20 CEHv13 khác gì so với việc tự học Ethical Hacking?
- 21 CEHv13 có phải chứng chỉ cuối cùng của Ethical Hacker?
- 22 Kết luận
CEHv13 có gì mới so với các phiên bản trước?
Điểm thay đổi dễ nhận thấy nhất của CEH v13 là AI được tích hợp vào chương trình Ethical Hacking. Tuy nhiên, không nên hiểu đơn giản rằng học CEH v13 là học cách sử dụng ChatGPT hoặc một vài công cụ AI để viết lệnh. Giá trị lớn hơn nằm ở việc người học phải hiểu AI có thể tham gia vào quy trình tấn công và phòng thủ như thế nào, đồng thời nhận diện những rủi ro mới xuất hiện khi chính hệ thống AI trở thành mục tiêu tấn công.
EC-Council cho biết CEH v13 tích hợp AI vào cả 5 giai đoạn của framework Ethical Hacking gồm Reconnaissance, Scanning, Gaining Access, Maintaining Access và Covering Tracks. Chương trình cũng bổ sung các nội dung liên quan đến việc tấn công hệ thống AI dựa trên những nhóm lỗ hổng trong OWASP.
Điều này phản ánh một thay đổi quan trọng của ngành Cyber Security. Trước đây, một Ethical Hacker chủ yếu tìm cách xác định lỗ hổng trong server, network, web application hoặc endpoint. Hiện nay, phạm vi tấn công đã mở rộng sang các hệ thống có AI, mô hình machine learning, ứng dụng sử dụng LLM và những hệ thống mà AI trở thành một phần của quy trình nghiệp vụ. Vì vậy, Ethical Hacker thế hệ mới không thể chỉ biết các công cụ pentest truyền thống mà còn cần hiểu cách AI được triển khai và những điểm yếu có thể phát sinh từ đó.
AI trong CEHv13 không có nghĩa là “AI thay Ethical Hacker”
Đây là điểm người mới học CEH rất dễ hiểu sai. AI có thể giúp tự động hóa một số tác vụ lặp lại, hỗ trợ phân tích dữ liệu, phát hiện bất thường, tăng tốc quá trình reconnaissance hoặc hỗ trợ xử lý thông tin. Nhưng AI không thay thế tư duy của Ethical Hacker.
Một cuộc kiểm thử bảo mật thực tế vẫn cần con người xác định phạm vi được phép kiểm thử, đánh giá mức độ nghiêm trọng của phát hiện, phân biệt false positive với vulnerability thực sự, lựa chọn phương pháp kiểm thử phù hợp và quan trọng nhất là đưa ra kết luận dựa trên bối cảnh của hệ thống.
Do đó, khi học CEHv13, kỹ năng cần hình thành không phải là “biết dùng thật nhiều công cụ AI”, mà là biết kết hợp AI với tư duy bảo mật. Đây là sự khác biệt giữa việc sử dụng một công cụ và việc thực sự hiểu Ethical Hacking.
CEHv13 cập nhật những công nghệ và mối đe dọa nào?
Nếu nhìn vào các nội dung được EC-Council cập nhật, có thể thấy CEHv13 đang dịch chuyển từ một chương trình tập trung vào “hacking hệ thống” sang một chương trình có phạm vi gần hơn với môi trường doanh nghiệp hiện đại.
Các chủ đề được cập nhật đáng chú ý gồm Active Directory Attacks, Ransomware, AI và Machine Learning trong Cybersecurity, Critical Infrastructure Vulnerabilities, Extended Detection and Response (XDR), Quantum Computing Risks, Post-Quantum Cryptography, Deepfake Threats, Zero Trust Architecture, Cloud Security và IoT Security.
Những cập nhật này có ý nghĩa lớn đối với người học vì chúng phản ánh những nơi mà doanh nghiệp hiện đại đang phải đối mặt với rủi ro bảo mật.
Ví dụ, nếu chỉ học cách khai thác một server Linux nhưng không hiểu Active Directory thì kiến thức sẽ bị giới hạn khi bước vào môi trường doanh nghiệp sử dụng Windows Domain. Nếu chỉ biết SQL Injection nhưng không hiểu Cloud Security thì sẽ khó đánh giá những rủi ro phát sinh từ hệ thống cloud. Tương tự, nếu chỉ biết malware truyền thống nhưng không hiểu ransomware và cơ chế giảm thiểu thì kiến thức sẽ thiếu tính thực tế.
CEHv13 vì thế có một điểm mạnh quan trọng: không chỉ dạy cách tấn công mà còn đưa người học tiếp cận với bối cảnh mà cuộc tấn công xảy ra.
CEH v13 vẫn tập trung vào những nền tảng Ethical Hacking nào?
Dù có thêm AI, Cloud và nhiều công nghệ mới, CEHv13 không bỏ qua những nền tảng quan trọng của Ethical Hacking. Chương trình vẫn được xây dựng trên các nhóm kiến thức từ reconnaissance, scanning, enumeration, vulnerability analysis đến system hacking, malware, sniffing, social engineering, DoS, session hijacking, evasion, web server hacking, web application hacking, SQL Injection, wireless, mobile, IoT/OT, cloud computing và cryptography.
Điều này rất quan trọng đối với người mới học. AI hay Cloud có thể là những nội dung mới, nhưng nếu chưa hiểu networking, operating system, authentication, vulnerability và web application thì rất khó hiểu bản chất của những kỹ thuật nâng cao.
Nói cách khác, CEH v13 hiện đại hơn nhưng nền móng của Ethical Hacking vẫn không thay đổi.
1. Networking vẫn là kiến thức bắt buộc khi học CEHv13
Một Ethical Hacker không thể kiểm thử mạng nếu không hiểu mạng hoạt động như thế nào.
Người học cần hiểu TCP/IP, OSI, IP address, subnet, routing, DNS, DHCP, HTTP/HTTPS, TCP/UDP, common ports và các dịch vụ mạng phổ biến. Quan trọng hơn, cần hiểu mối quan hệ giữa client, server, firewall, router, switch, DNS và các dịch vụ được triển khai trên mạng.
Ví dụ, khi sử dụng Nmap để scan một hệ thống, việc chạy một câu lệnh không khó. Khó hơn là hiểu tại sao một port mở, dịch vụ phía sau port đó là gì, phiên bản nào đang chạy và từ thông tin đó có thể suy luận được những rủi ro nào.
Đó là lý do Nmap không phải kiến thức. Nmap chỉ là công cụ. Kiến thức nằm ở khả năng đọc kết quả Nmap và đưa kết quả đó vào quá trình đánh giá bảo mật.
2. Linux và Windows là hai nền tảng cần đặc biệt chú ý
CEHv13 sử dụng môi trường lab với nhiều hệ điều hành và công cụ khác nhau. EC-Council cũng cho biết chương trình hỗ trợ thực hành trên nhiều nền tảng như Windows và Linux.
Với Linux, người học nên biết cách sử dụng terminal, filesystem, permissions, process, service, package, network configuration, log và các lệnh cơ bản. Không cần trở thành Linux System Administrator trước khi học CEH, nhưng phải đủ khả năng thao tác trên một máy Linux mà không phụ thuộc hoàn toàn vào giao diện đồ họa.
Với Windows, cần hiểu user, group, process, service, registry, permissions và đặc biệt là Active Directory. Đây là một trong những cập nhật đáng chú ý của CEH v13.
Active Directory có vai trò rất lớn trong hệ thống doanh nghiệp. Một cuộc tấn công vào doanh nghiệp có thể không dừng ở việc khai thác một máy chủ riêng lẻ mà có thể liên quan đến credential, privilege, domain, authentication và sự di chuyển giữa các hệ thống.
Vì vậy, người muốn theo hướng Pentest hoặc Red Team sau CEH nên dành thời gian học Windows và Active Directory một cách nghiêm túc.
3. Web Security là nhóm kiến thức không thể thiếu
Website và web application là một trong những bề mặt tấn công phổ biến nhất. Vì vậy, CEH v13 tiếp tục dành nội dung cho web server hacking, web application hacking và SQL Injection.
Người học cần hiểu HTTP request/response, cookie, session, authentication, authorization, parameter, form, API và cách ứng dụng web giao tiếp với server.
Sau đó mới có thể hiểu bản chất của các vấn đề như SQL Injection, authentication weakness, session-related vulnerabilities hay những lỗi logic trong ứng dụng.
Đây cũng là lý do người học CEH có nền tảng lập trình web thường có lợi thế nhất định. Không nhất thiết phải trở thành Web Developer, nhưng hiểu HTML, JavaScript, HTTP và một ngôn ngữ backend cơ bản sẽ giúp quá trình học Web Hacking dễ hơn rất nhiều.
4. Vulnerability Assessment và tư duy phân tích lỗ hổng
Một kỹ năng quan trọng nhưng đôi khi bị xem nhẹ là vulnerability analysis.
Ethical Hacker không chỉ tìm thấy một lỗ hổng. Điều quan trọng là phải hiểu lỗ hổng nằm ở đâu, điều kiện khai thác là gì, mức độ ảnh hưởng ra sao và hệ thống có thể được bảo vệ bằng cách nào.
Ví dụ, hai hệ thống cùng có một vulnerability nhưng mức độ rủi ro hoàn toàn có thể khác nhau. Một lỗ hổng trên server nội bộ không có Internet exposure sẽ có bối cảnh khác với một vulnerability tương tự trên hệ thống public-facing chứa dữ liệu quan trọng.
Do đó, học CEH v13 cần phát triển tư duy phân tích, chứ không chỉ học danh sách vulnerability.
5. Malware và Ransomware
CEH v13 cũng cập nhật nội dung liên quan đến ransomware và mitigation.
Người học cần hiểu malware hoạt động như thế nào, các loại malware phổ biến, cơ chế lây nhiễm, persistence, payload và cách phát hiện hoặc giảm thiểu nguy cơ.
Đối với ransomware, cần nhìn rộng hơn việc “mã hóa dữ liệu”. Trong thực tế, ransomware hiện đại có thể liên quan đến đánh cắp dữ liệu, persistence, lateral movement và gây gián đoạn hoạt động của tổ chức.
Điều này giúp người học chuyển từ tư duy “hack được máy hay chưa” sang tư duy attack chain: kẻ tấn công vào bằng cách nào, di chuyển ra sao, đạt privilege như thế nào, tác động cuối cùng là gì và tổ chức có thể chặn cuộc tấn công ở đâu.
6. Cloud Security trở thành kiến thức quan trọng
Cloud Computing là một module trong CEH v13 và chương trình đề cập đến các khái niệm như container, serverless, cloud threats, attack methodologies và cloud security techniques.
Điều này đặc biệt quan trọng vì hạ tầng doanh nghiệp hiện nay ngày càng phụ thuộc vào AWS, Microsoft Azure và các nền tảng cloud khác.
Người học nên hiểu những khái niệm cơ bản như IAM, identity, access control, storage, virtual machine, container, network security và shared responsibility model.
Nếu muốn phát triển theo hướng Cloud Security sau CEH, đây sẽ là nền tảng để học sâu hơn về AWS Security, Azure Security, Kubernetes Security hoặc Cloud Pentesting.
7. IoT và OT mở rộng phạm vi của Ethical Hacking
CEHv13 cũng cập nhật IoT và OT Hacking.
IoT có thể bao gồm camera, smart device, sensor, gateway và nhiều thiết bị kết nối mạng. Trong khi đó, OT liên quan đến môi trường vận hành công nghiệp và hệ thống điều khiển.
Điểm khác biệt là những hệ thống này không phải lúc nào cũng được thiết kế giống một máy chủ hoặc website thông thường. Vì vậy, Ethical Hacker cần hiểu đặc điểm của thiết bị, giao thức, kiến trúc mạng và những rủi ro riêng của từng môi trường.
Đây là một ví dụ cho thấy Cyber Security đang mở rộng khỏi phạm vi máy tính truyền thống.
8. Cryptography và Post-Quantum Cryptography
Cryptography vẫn là một phần quan trọng của CEHv13. Người học cần hiểu encryption, hashing, digital signature, PKI, certificate và những vấn đề liên quan đến cryptographic attacks.
Một điểm mới đáng chú ý là Post-Quantum Cryptography được đưa vào nhóm cập nhật công nghệ của chương trình.
Người mới không cần trở thành chuyên gia toán học về mật mã. Điều quan trọng là hiểu tại sao một số thuật toán được sử dụng, authentication và encryption khác nhau như thế nào, certificate hoạt động ra sao và sự phát triển của quantum computing có thể tạo ra những rủi ro gì đối với hệ thống mật mã hiện tại.
9. Zero Trust và XDR: CEH v13 không chỉ nói về “tấn công”
Một điểm đáng chú ý khác là CEH v13 đưa Zero Trust Architecture và Extended Detection and Response (XDR) vào nhóm công nghệ cập nhật.
Điều này cho thấy tư duy bảo mật hiện đại không còn đơn giản là xây một firewall rồi coi hệ thống bên trong là an toàn.
Zero Trust đặt trọng tâm vào việc xác minh liên tục danh tính, thiết bị, quyền truy cập và ngữ cảnh. Trong khi đó, XDR hướng tới khả năng kết hợp dữ liệu từ nhiều lớp bảo mật để phát hiện và phản ứng với các mối đe dọa.
Đối với Ethical Hacker, hiểu những cơ chế phòng thủ này rất hữu ích bởi mục tiêu của penetration testing không phải chỉ là chứng minh “có thể hack”, mà còn phải đánh giá hệ thống phòng thủ có phát hiện hoặc ngăn chặn được hành vi đó hay không.
10. Deepfake và các mối đe dọa sử dụng AI
AI không chỉ hỗ trợ hacker mà còn tạo ra những phương thức tấn công mới. Deepfake là một ví dụ.
Kẻ tấn công có thể sử dụng AI để tạo nội dung giả mạo, bắt chước hình ảnh hoặc giọng nói, từ đó phục vụ social engineering và các hình thức lừa đảo tinh vi hơn.
Đây là lý do CEHv13 mở rộng kiến thức AI theo cả hai chiều: sử dụng AI để nâng cao năng lực bảo mật và hiểu cách AI tạo ra những attack vector mới.
CEHv13 yêu cầu những kỹ năng thực hành nào?
Nếu chỉ xét về kiến thức, CEHv13 có phạm vi rất rộng. Nhưng để biến kiến thức thành năng lực, người học cần phát triển một nhóm kỹ năng thực hành.
Đầu tiên là Reconnaissance. Ethical Hacker phải biết cách thu thập thông tin về mục tiêu và xác định attack surface. Tiếp theo là scanning và enumeration để hiểu hệ thống, dịch vụ và các thành phần đang hoạt động.
Sau đó mới đến vulnerability analysis, exploitation, privilege escalation, maintaining access và các kỹ thuật liên quan. Cuối cùng là khả năng đánh giá dấu vết, cơ chế phòng thủ và đưa ra báo cáo.
CEHv13 vẫn sử dụng framework 5 giai đoạn gồm Reconnaissance, Scanning, Gaining Access, Maintaining Access và Covering Tracks, đồng thời tích hợp AI vào các giai đoạn này.
Điều này tạo ra một cách học rất đáng chú ý: thay vì học từng công cụ riêng lẻ, người học nên đặt công cụ vào một quy trình tấn công hoàn chỉnh.
Ví dụ, Nmap chỉ có ý nghĩa khi được đặt trong giai đoạn scanning. Burp Suite có ý nghĩa khi được sử dụng để phân tích web traffic và kiểm thử web application. Wireshark có ý nghĩa khi người học hiểu network traffic và biết cần tìm điều gì trong packet.
CEHv13 có bao nhiêu bài lab thực hành?
Theo thông tin chính thức từ EC-Council, CEH v13 có 221 hands-on labs, hơn 550 attack techniques và hơn 4.000 hacking/security tools. EC-Council cũng cho biết chương trình dành hơn 50% thời lượng đào tạo cho lab trong một số mô tả chương trình.
Con số này cho thấy thực hành không còn là phần bổ sung bên cạnh lý thuyết. Nó trở thành một phần quan trọng của chương trình.
Tuy nhiên, người học không nên đánh giá chất lượng việc học bằng số lượng công cụ đã sử dụng. Biết 100 công cụ nhưng không hiểu nguyên lý sẽ kém giá trị hơn việc hiểu sâu một số công cụ nền tảng và biết cách kết hợp chúng trong một quy trình kiểm thử.
CEHv13 thi những gì?
Bài thi kiến thức CEH hiện được EC-Council mô tả là bài thi 4 giờ với 125 câu hỏi trắc nghiệm. Ngoài ra, chương trình có bài thi Practical kéo dài 6 giờ với 20 thử thách thực tế; bài Practical là thành phần được sử dụng để hướng tới chứng nhận CEH Master khi đáp ứng yêu cầu tương ứng.
Điểm này tạo ra sự khác biệt quan trọng giữa việc học CEH và chỉ ôn thi CEH.
Nếu mục tiêu chỉ là vượt qua bài thi kiến thức, người học có thể tập trung nhiều vào lý thuyết, thuật ngữ và các dạng câu hỏi. Nhưng nếu mục tiêu là trở thành Ethical Hacker có năng lực thực tế, cần dành thời gian đáng kể cho lab, phân tích hệ thống, đọc kết quả công cụ và giải quyết tình huống.
Học CEHv13 nên bắt đầu từ đâu?
Đối với người đã có nền tảng IT, lộ trình học CEH phù hợp có thể bắt đầu từ Networking, Linux, Windows và Web Fundamentals. Sau đó chuyển sang Cybersecurity Fundamentals, Vulnerability Assessment và Ethical Hacking Fundamentals trước khi đi sâu vào CEH v13.
Nếu đã làm Network Engineer, System Administrator hoặc IT Support, lợi thế lớn nhất thường nằm ở khả năng hiểu infrastructure. Phần cần bổ sung sẽ là offensive security, vulnerability assessment, exploitation và methodology.
Nếu xuất phát từ Web Development, nên tận dụng lợi thế về HTTP, application logic, database và programming để đi sâu vào Web Security, API Security và Application Pentesting.
Nếu đã làm Cloud hoặc DevOps, có thể phát triển theo hướng Cloud Security, Container Security và Cloud Pentesting sau khi nắm vững nền tảng Ethical Hacking.
Với sinh viên CNTT hoặc người mới bắt đầu, không nên cố học toàn bộ CEH bằng cách ghi nhớ công cụ. Cách hiệu quả hơn là xây dựng nền tảng theo từng lớp: Networking → Operating System → Web → Security Fundamentals → Ethical Hacking → CEH v13 → Pentest/Specialization.
CEHv13 có phù hợp với người mới không?
Có, nhưng “phù hợp” không đồng nghĩa với “không cần nền tảng”.
CEHv13 có thể là một điểm khởi đầu tốt để người học tiếp cận Ethical Hacking theo một framework có cấu trúc. Tuy nhiên, người chưa từng học IT sẽ gặp khó khăn nếu chưa hiểu network, operating system và web.
Đặc biệt, CEHv13 có phạm vi rất rộng. Người học có thể phải tiếp xúc với hàng trăm kỹ thuật, nhiều hệ điều hành, nhiều công cụ và nhiều lĩnh vực khác nhau. Vì vậy, người mới cần xác định CEH là nền tảng để bước vào Cyber Security, không phải đích đến cuối cùng.
Sau CEH, tùy định hướng, có thể tiếp tục với Penetration Testing, Web Application Security, Red Team, Cloud Security, Active Directory Security, Digital Forensics hoặc Security Operations.
Những kỹ năng quan trọng nhất cần có sau khi học CEHv13
Nếu phải rút gọn toàn bộ chương trình CEH v13 thành năng lực nghề nghiệp, có thể tập trung vào 6 nhóm kỹ năng.
Thứ nhất là tư duy tấn công. Người học phải biết đặt câu hỏi: hệ thống này có thể bị tấn công từ đâu, attack surface nằm ở đâu và kẻ tấn công có thể đi theo con đường nào?
Thứ hai là tư duy hệ thống. Một vulnerability không tồn tại độc lập. Nó nằm trong network, application, operating system, identity system hoặc cloud environment.
Thứ ba là khả năng sử dụng công cụ. Công cụ giúp tăng tốc độ nhưng không thay thế kiến thức.
Thứ tư là khả năng đọc và phân tích kết quả. Scan report, packet capture, log, vulnerability output hay HTTP request đều phải được chuyển thành thông tin có giá trị.
Thứ năm là tư duy phòng thủ. Ethical Hacker cần hiểu cách defender phát hiện và ngăn chặn hành vi tấn công.
Thứ sáu là khả năng học liên tục. Cyber Security thay đổi nhanh hơn nhiều lĩnh vực IT truyền thống. Một công cụ, vulnerability hoặc kỹ thuật hôm nay có thể trở nên lỗi thời trong tương lai.
CEHv13 khác gì so với việc tự học Ethical Hacking?
Tự học có ưu điểm là linh hoạt và có thể bắt đầu với chi phí thấp. Internet cũng có rất nhiều tài liệu, CTF và lab để thực hành.
Nhưng vấn đề của tự học thường nằm ở cấu trúc kiến thức. Người mới có thể học Nmap hôm nay, Burp Suite ngày mai, Metasploit ngày kia nhưng không biết những kiến thức đó nằm ở đâu trong toàn bộ quy trình Ethical Hacking.
CEH v13 giải quyết vấn đề này bằng cách xây dựng chương trình theo 20 module, kết hợp kiến thức với lab và framework Ethical Hacking. Mô hình Learn – Certify – Engage – Compete cũng đưa người học từ kiến thức sang thực hành và mô phỏng tình huống.
Do đó, giá trị của CEH không chỉ nằm ở tấm chứng chỉ. Giá trị lớn hơn nằm ở khung kiến thức có hệ thống, đặc biệt với người đang chuyển từ IT sang Cyber Security.
CEHv13 có phải chứng chỉ cuối cùng của Ethical Hacker?
Không.
CEH nên được xem là một nền tảng tương đối rộng về Ethical Hacking. Sau CEH, người học cần lựa chọn một hướng chuyên sâu.
Nếu thích tấn công hệ thống và mạng, có thể đi theo Penetration Testing hoặc Red Team. Nếu thích ứng dụng web, có thể tập trung Web Application Pentesting và Application Security. Nếu có nền tảng cloud, Cloud Security và Cloud Pentesting là hướng phát triển phù hợp. Nếu yêu thích hệ thống doanh nghiệp, Active Directory và Identity Security là những lĩnh vực đáng đầu tư.
Điểm quan trọng là không nên học chứng chỉ theo kiểu thu thập chứng chỉ. Mục tiêu cuối cùng vẫn phải là năng lực giải quyết vấn đề bảo mật trong môi trường thực tế.
Kết luận
CEH v13 cho thấy Ethical Hacking đang thay đổi cùng với chính hạ tầng công nghệ. Bên cạnh những nền tảng quen thuộc như reconnaissance, scanning, system hacking, web hacking, wireless và cryptography, chương trình hiện mở rộng sang AI, Active Directory, Ransomware, Cloud Security, XDR, Zero Trust, IoT/OT, Deepfake và Post-Quantum Cryptography.
Điểm đáng chú ý nhất không chỉ nằm ở việc CEH v13 có thêm bao nhiêu nội dung, mà là người học được kỳ vọng phải làm được gì sau quá trình học. Với 20 module, hơn 550 kỹ thuật tấn công và 221 bài lab, CEH v13 hướng đến việc kết hợp kiến thức với thực hành thay vì chỉ ghi nhớ lý thuyết.
Đối với người đang từ IT chuyển sang Cyber Security, CEH v13 có thể đóng vai trò như một cầu nối giúp hệ thống hóa kiến thức về Ethical Hacking. Tuy nhiên, để trở thành một Ethical Hacker thực sự, chứng chỉ chỉ là một bước trên lộ trình. Nền tảng networking, Linux, Windows, web, khả năng phân tích vulnerability, kỹ năng thực hành và tư duy bảo mật mới là những yếu tố quyết định năng lực nghề nghiệp về lâu dài.
Xem thêm: