
An ninh mạng không chỉ có Hacker hay Pentester. Đây là một hệ sinh thái rộng, bao gồm nhiều lĩnh vực từ bảo mật mạng, giám sát SOC, kiểm thử xâm nhập, bảo mật ứng dụng cho đến Cloud Security và điều tra số.
Nếu bạn đang tìm hiểu Cyber Security là gì, ngành An ninh mạng có những mảng nào và nên lựa chọn hướng nào để phát triển nghề nghiệp, việc hiểu rõ từng lĩnh vực sẽ giúp bạn tránh học lan man và xây dựng lộ trình phù hợp hơn.
Contents
- 1 1. An ninh mạng gồm những lĩnh vực nào?
- 2 2. Network Security – Bảo mật mạng
- 3 3. Security Operations – SOC
- 4 4. Penetration Testing – Kiểm thử xâm nhập
- 5 5. Application Security – Bảo mật ứng dụng
- 6 6. Cloud Security – Bảo mật điện toán đám mây
- 7 7. Digital Forensics & Incident Response
- 8 8. Identity & Access Management – IAM
- 9 9. Governance, Risk & Compliance – GRC
- 10 10. So sánh 8 lĩnh vực Cyber Security
- 11 11. Nên học lĩnh vực Cyber Security nào?
- 12 12. Người mới nên học Cyber Security theo thứ tự nào?
- 13 13. Cyber Security có phải chỉ dành cho người giỏi lập trình?
- 14 14. Học An ninh mạng có thể làm những công việc gì?
- 15 15. Cyber Security: nên học rộng hay học sâu?
- 16 Kết luận
- 17 FAQ – Câu hỏi thường gặp
1. An ninh mạng gồm những lĩnh vực nào?
Cyber Security không phải một công việc duy nhất mà bao gồm nhiều nhóm chuyên môn khác nhau.
Tùy cách phân loại, một hệ thống An ninh mạng có thể được chia thành nhiều mảng. Tuy nhiên, đối với người đang tìm hiểu nghề nghiệp, có thể tập trung vào 8 lĩnh vực phổ biến:
- Network Security – An ninh mạng
- Security Operations – Vận hành an ninh mạng
- Penetration Testing – Kiểm thử xâm nhập
- Application Security – Bảo mật ứng dụng
- Cloud Security – Bảo mật Cloud
- Digital Forensics & Incident Response – Điều tra số và ứng phó sự cố
- Identity & Access Management – Quản lý danh tính và truy cập
- Governance, Risk & Compliance – Quản trị rủi ro và tuân thủ
Điểm đáng chú ý là các lĩnh vực này không hoàn toàn tách biệt.
Một cuộc tấn công có thể bắt đầu từ một lỗ hổng ứng dụng, đi qua hệ thống mạng, tạo cảnh báo trên SOC và cuối cùng cần đến đội Incident Response để xử lý.
Do đó, người làm Cyber Security cần có kiến thức tổng quan trước khi lựa chọn một chuyên môn cụ thể.
2. Network Security – Bảo mật mạng
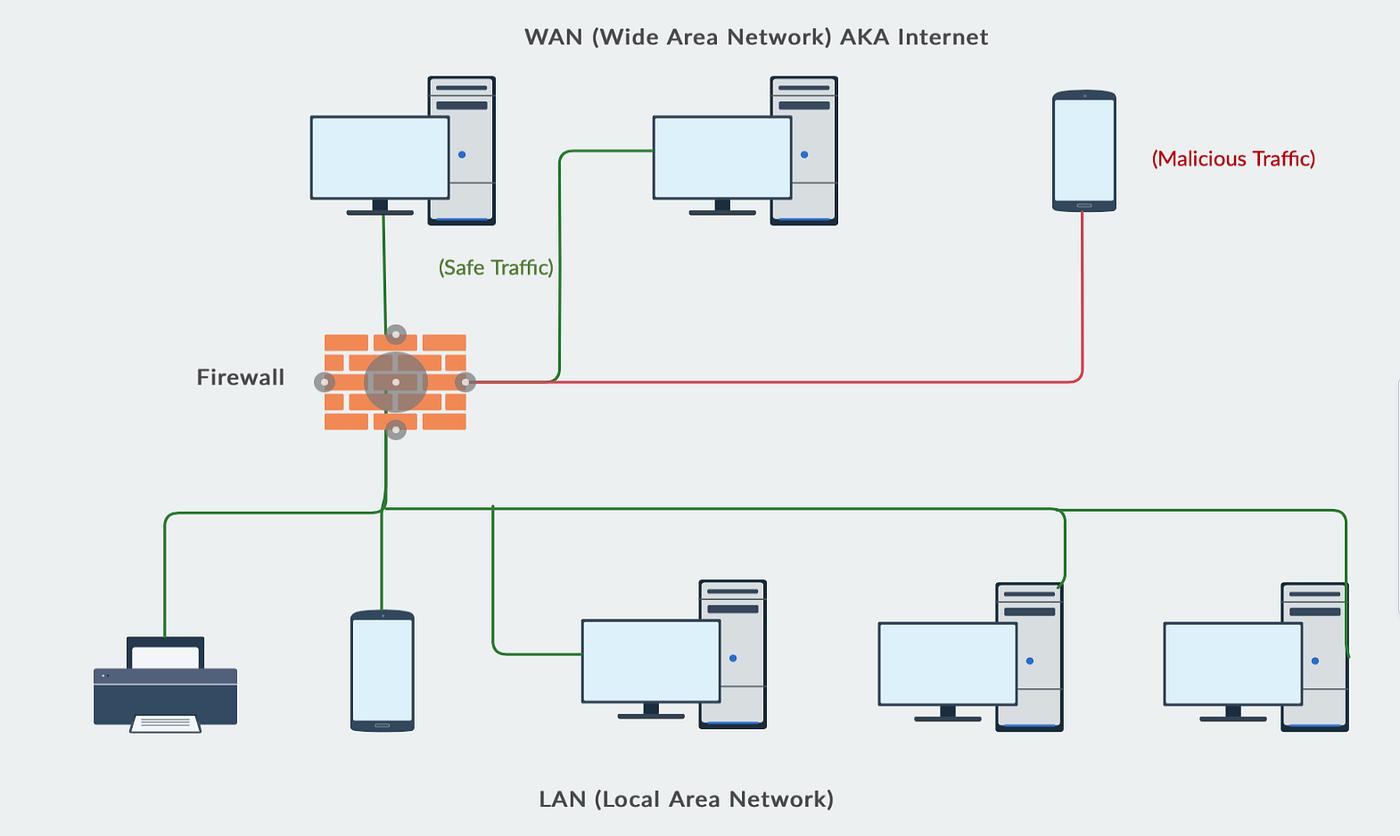
Network Security là một trong những nền tảng quan trọng nhất của Cyber Security.
Mục tiêu của lĩnh vực này là bảo vệ hệ thống mạng trước những truy cập trái phép, tấn công và các hoạt động bất thường.
Các công nghệ thường gặp gồm:
- Firewall
- IDS/IPS
- VPN
- Network Access Control
- VLAN
- Network Monitoring
- Proxy
- Zero Trust Network
Người làm Network Security cần hiểu rất rõ cách dữ liệu di chuyển giữa các thiết bị.
Các kiến thức như TCP/IP, Routing, Switching, DNS, DHCP, VLAN và VPN đặc biệt quan trọng.
Network Security phù hợp với ai?
Đây là hướng phù hợp với những người:
- Thích tìm hiểu mạng máy tính.
- Có tư duy hệ thống.
- Thích cấu hình thiết bị mạng.
- Muốn phát triển từ Network Engineer sang Security.
Nếu bạn chưa có nền tảng Networking, đây nên là một trong những kiến thức đầu tiên cần học khi bước vào Cyber Security.
3. Security Operations – SOC
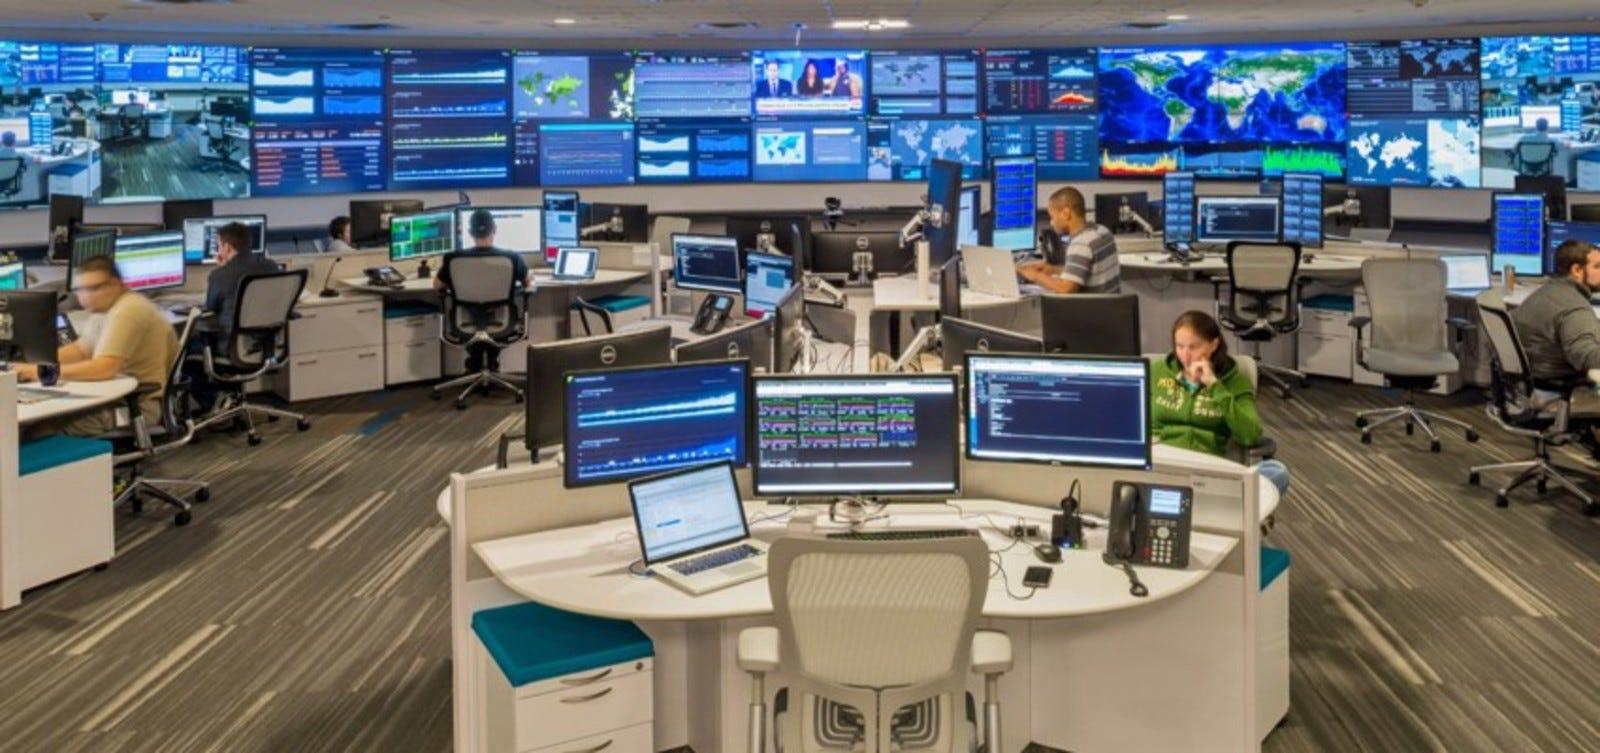
Nếu Network Security tập trung xây dựng lớp bảo vệ thì SOC – Security Operations Center tập trung vào việc theo dõi và phát hiện những gì đang xảy ra trong hệ thống.
SOC có thể được ví như “phòng điều khiển an ninh” của một doanh nghiệp.
SOC Analyst thường phải:
- Theo dõi cảnh báo bảo mật.
- Phân tích log.
- Xác định hoạt động bất thường.
- Phân loại cảnh báo.
- Điều tra dấu hiệu tấn công.
- Phối hợp xử lý sự cố.
Một số công nghệ thường xuất hiện trong môi trường SOC:
- SIEM
- EDR
- XDR
- SOAR
- Threat Intelligence
SOC Analyst làm việc như thế nào?
Ví dụ hệ thống phát hiện hàng trăm lần đăng nhập thất bại vào một tài khoản.
SOC Analyst không đơn giản chỉ nhìn thấy cảnh báo rồi bỏ qua.
Họ cần xác định:
Đây là lỗi người dùng hay một cuộc tấn công?
Nếu có dấu hiệu bất thường, Analyst tiếp tục kiểm tra:
- IP nguồn.
- Thời gian đăng nhập.
- Thiết bị.
- Tài khoản.
- Hoạt động sau đăng nhập.
Từ đó xác định mức độ nguy hiểm và đưa ra phương án xử lý.
Ai phù hợp với SOC?
SOC phù hợp với người thích:
- Phân tích.
- Điều tra.
- Theo dõi hệ thống.
- Làm việc với log.
- Xử lý tình huống.
Đây cũng là một hướng khá phù hợp để bắt đầu sự nghiệp Cyber Security.
4. Penetration Testing – Kiểm thử xâm nhập
Đây là lĩnh vực thường được nhắc đến nhiều nhất khi nói về Hacker.
Tuy nhiên, Pentest chuyên nghiệp không phải là tấn công hệ thống tùy ý.
Pentester được doanh nghiệp cho phép kiểm thử một hệ thống trong phạm vi xác định nhằm tìm ra lỗ hổng trước khi kẻ tấn công thực sự khai thác.
Một quy trình Pentest thường bao gồm:
Reconnaissance → Scanning → Vulnerability Assessment → Exploitation có kiểm soát → Reporting
Pentester có thể kiểm thử:
- Website.
- Web Application.
- API.
- Network.
- Wireless.
- Mobile Application.
- Cloud Infrastructure.
Pentester cần học gì?
Người theo hướng này cần có nền tảng khá rộng:
- Networking.
- Linux.
- Windows.
- Web.
- Database.
- Scripting.
- Security Fundamentals.
Ngoài kỹ năng kỹ thuật, khả năng viết báo cáo cũng rất quan trọng.
Một Pentester giỏi không chỉ tìm ra lỗi mà còn phải giải thích:
Lỗ hổng nằm ở đâu → nguy hiểm như thế nào → có thể ảnh hưởng gì → doanh nghiệp nên khắc phục ra sao.
5. Application Security – Bảo mật ứng dụng
Khi doanh nghiệp phát triển ngày càng nhiều website, mobile app và API, bảo mật ứng dụng trở thành một lĩnh vực quan trọng.
Application Security tập trung vào việc phát hiện và giảm thiểu các lỗ hổng trong phần mềm.
Một số chủ đề quan trọng gồm:
- Authentication.
- Authorization.
- Session Management.
- Input Validation.
- Secure Coding.
- API Security.
- OWASP Top 10.
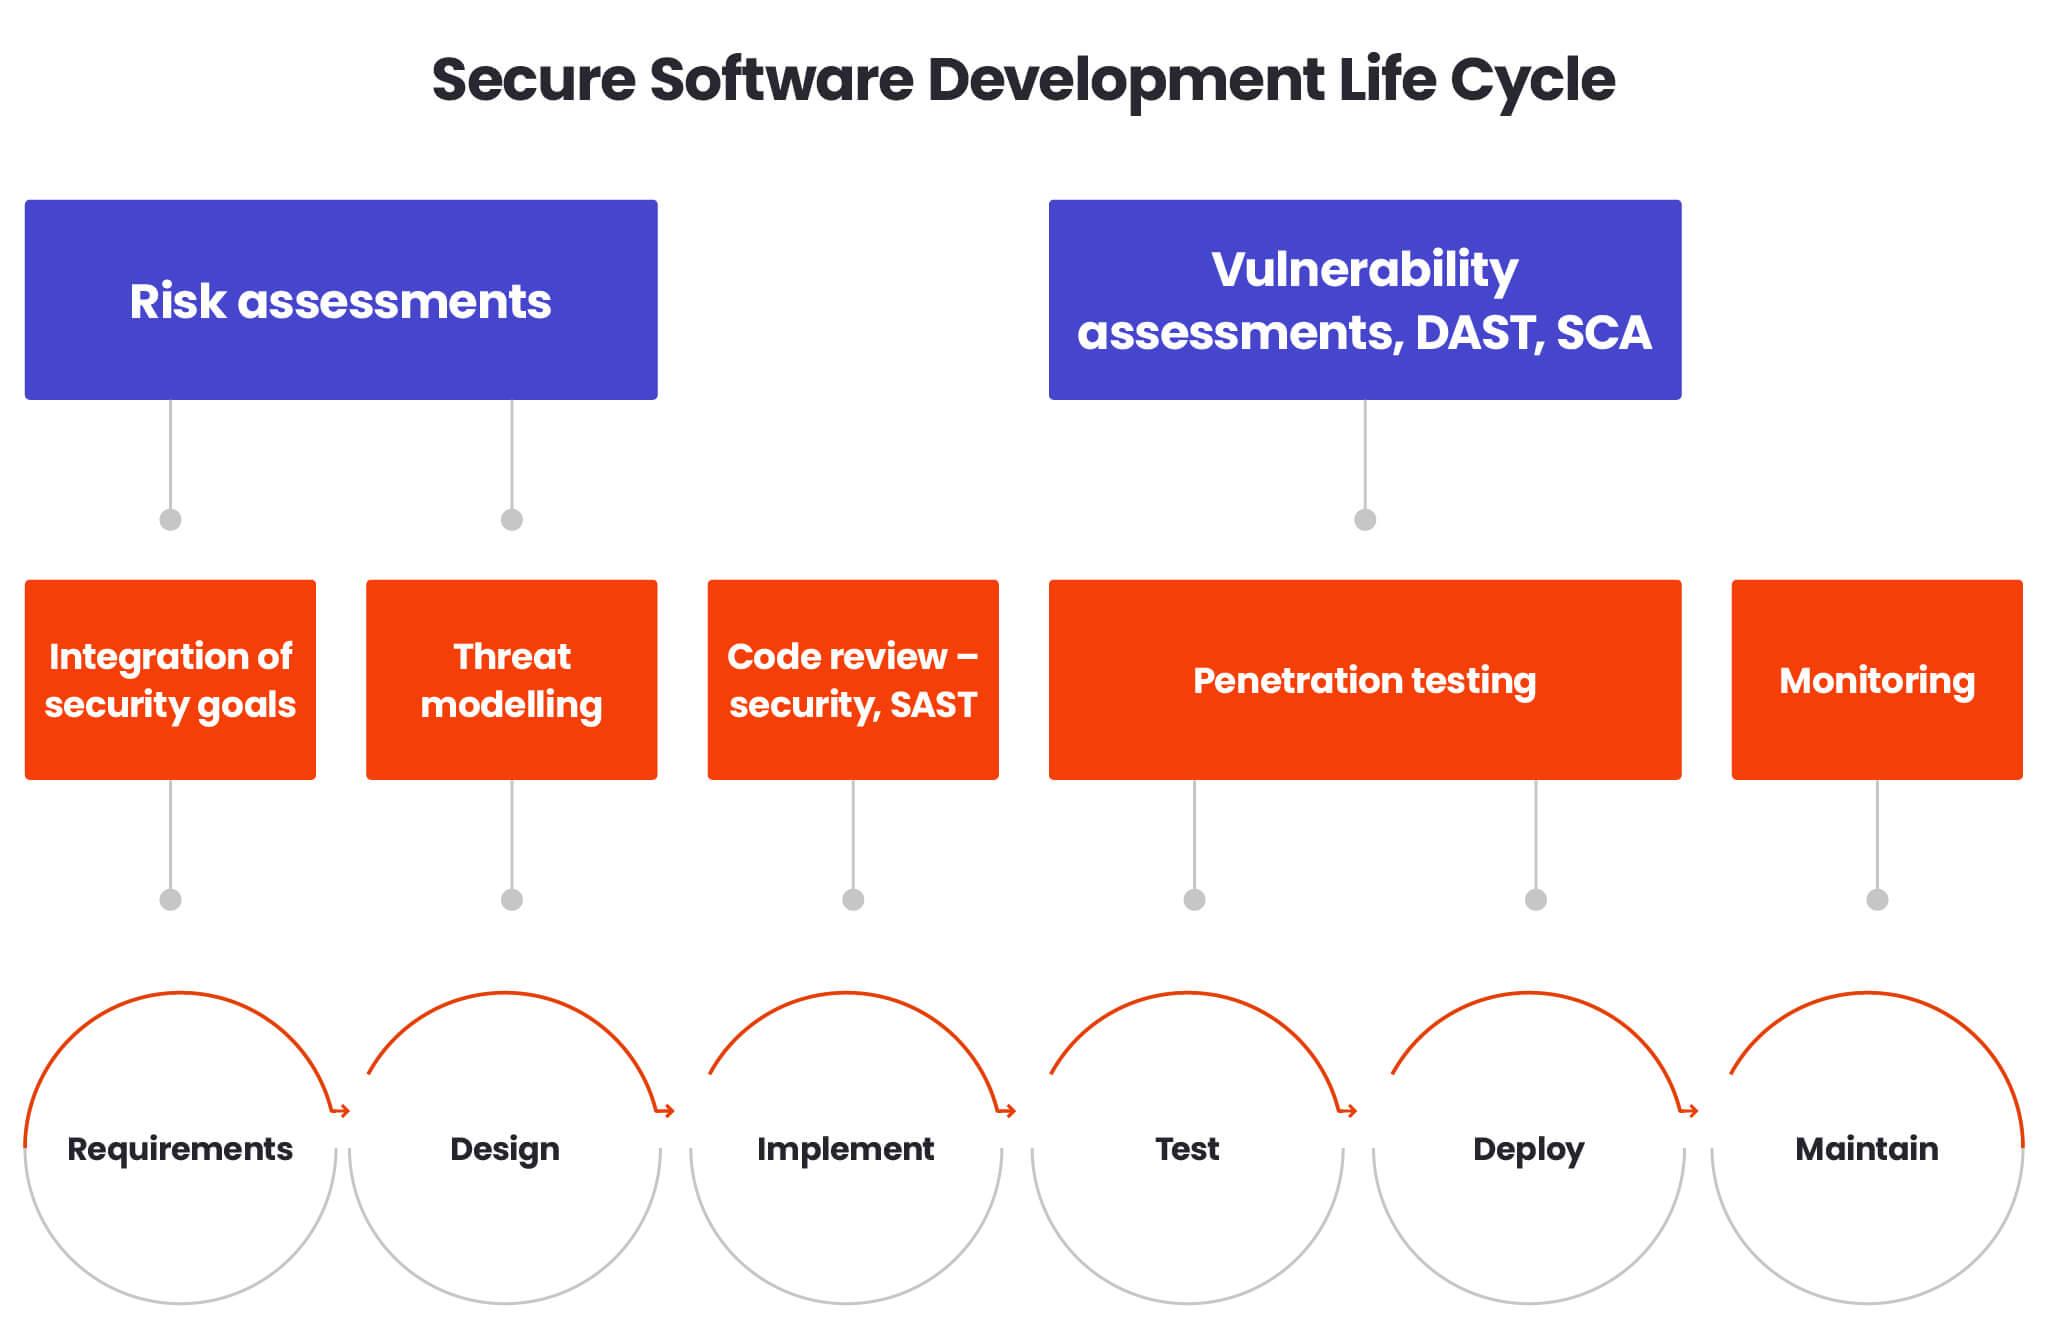
Điểm đặc biệt của AppSec là lĩnh vực này nằm giữa Security và Software Development.
Do đó, người làm AppSec thường cần hiểu:
Code + Application Architecture + Security
AppSec phù hợp với ai?
Đây là hướng đáng cân nhắc nếu bạn:
- Có nền tảng lập trình.
- Là Developer muốn chuyển sang Security.
- Thích Web Security.
- Muốn theo DevSecOps.
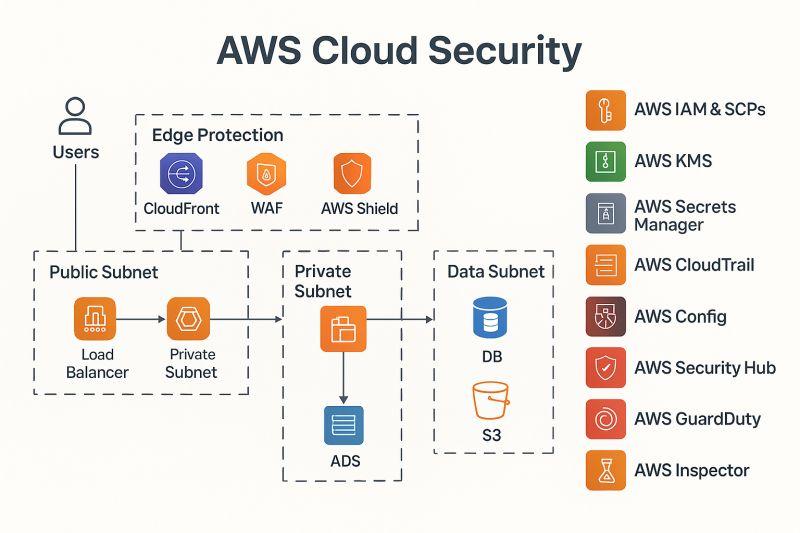
6. Cloud Security – Bảo mật điện toán đám mây
Doanh nghiệp ngày càng sử dụng AWS, Microsoft Azure và Google Cloud để triển khai hệ thống.
Điều này tạo ra một bài toán mới:
Làm thế nào để bảo vệ hạ tầng Cloud?
Cloud Security tập trung vào việc bảo vệ:
- Cloud Infrastructure.
- Virtual Machine.
- Container.
- Storage.
- Database.
- API.
- Identity.
- Network.
Một trong những vấn đề quan trọng nhất của Cloud Security là Identity and Access Management.
Ví dụ, nếu một tài khoản có quyền truy cập quá lớn và bị chiếm quyền, kẻ tấn công có thể tiếp cận nhiều tài nguyên hơn mức cần thiết.
Vì vậy, nguyên tắc Least Privilege – quyền tối thiểu cần thiết đóng vai trò rất quan trọng.
Cloud Security phù hợp với ai?
Hướng này phù hợp với người đã có nền tảng:
Networking + System + Cloud + Security
Đặc biệt, nếu đã có kinh nghiệm với AWS hoặc Azure, bạn có thể mở rộng sang Security mà không cần bắt đầu lại từ đầu.
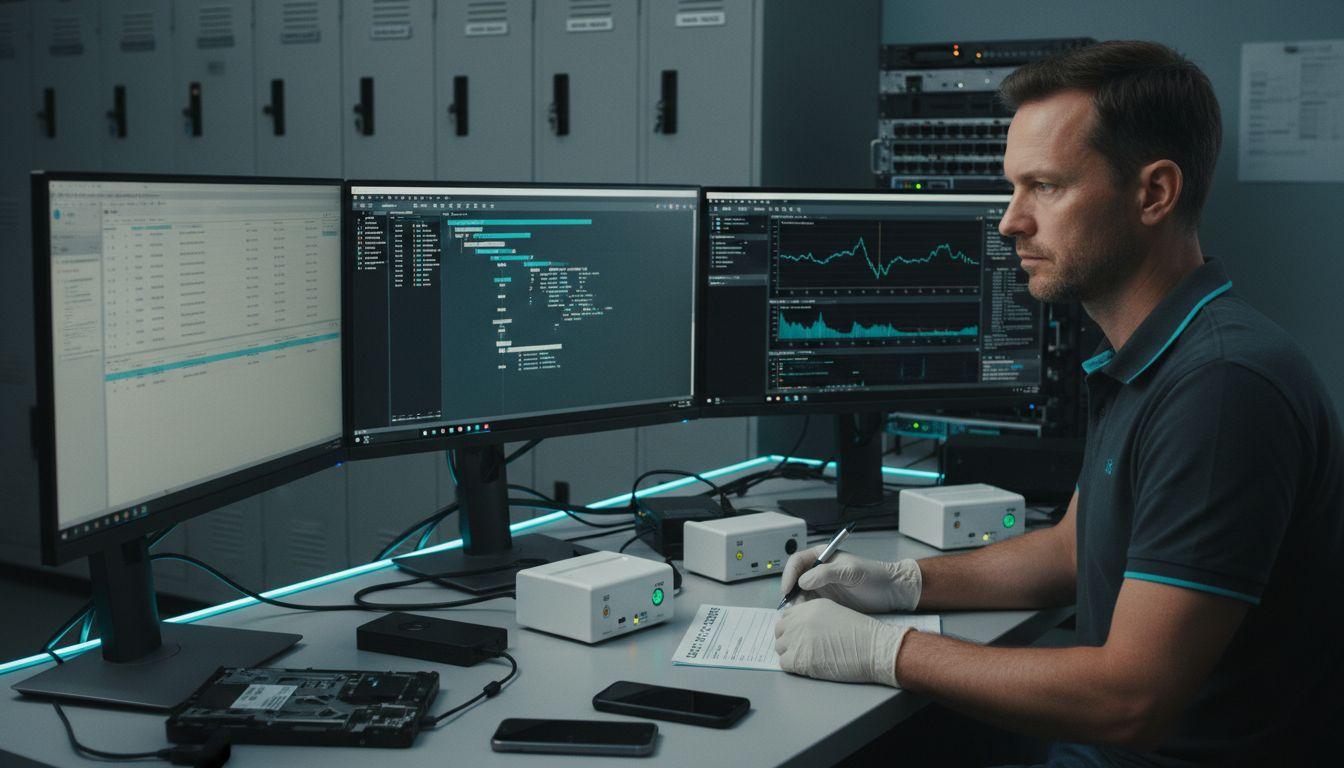
7. Digital Forensics & Incident Response
Không phải mọi cuộc tấn công đều có thể ngăn chặn từ đầu.
Khi sự cố xảy ra, doanh nghiệp cần tìm ra:
- Hacker đã vào bằng cách nào?
- Hệ thống nào bị ảnh hưởng?
- Dữ liệu nào đã bị truy cập?
- Mã độc xuất hiện từ đâu?
- Kẻ tấn công đã thực hiện những hành động gì?
Đây là lúc Digital Forensics & Incident Response – DFIR phát huy vai trò.
Chuyên gia DFIR có thể phân tích:
- Log.
- File.
- Memory.
- Disk.
- Network Traffic.
- Malware.
- Endpoint Artifacts.
Mục tiêu không chỉ là khôi phục hệ thống mà còn phải tìm hiểu nguyên nhân và dấu vết của cuộc tấn công.
DFIR phù hợp với ai?
Đây là lĩnh vực phù hợp với người:
- Có tư duy điều tra.
- Kiên nhẫn.
- Thích phân tích dữ liệu.
- Quan tâm đến Malware và Incident Response.
8. Identity & Access Management – IAM
Một hệ thống có bảo mật tốt không chỉ cần Firewall.
Doanh nghiệp còn phải kiểm soát:
Ai được truy cập?
Được truy cập vào đâu?
Được thực hiện hành động gì?
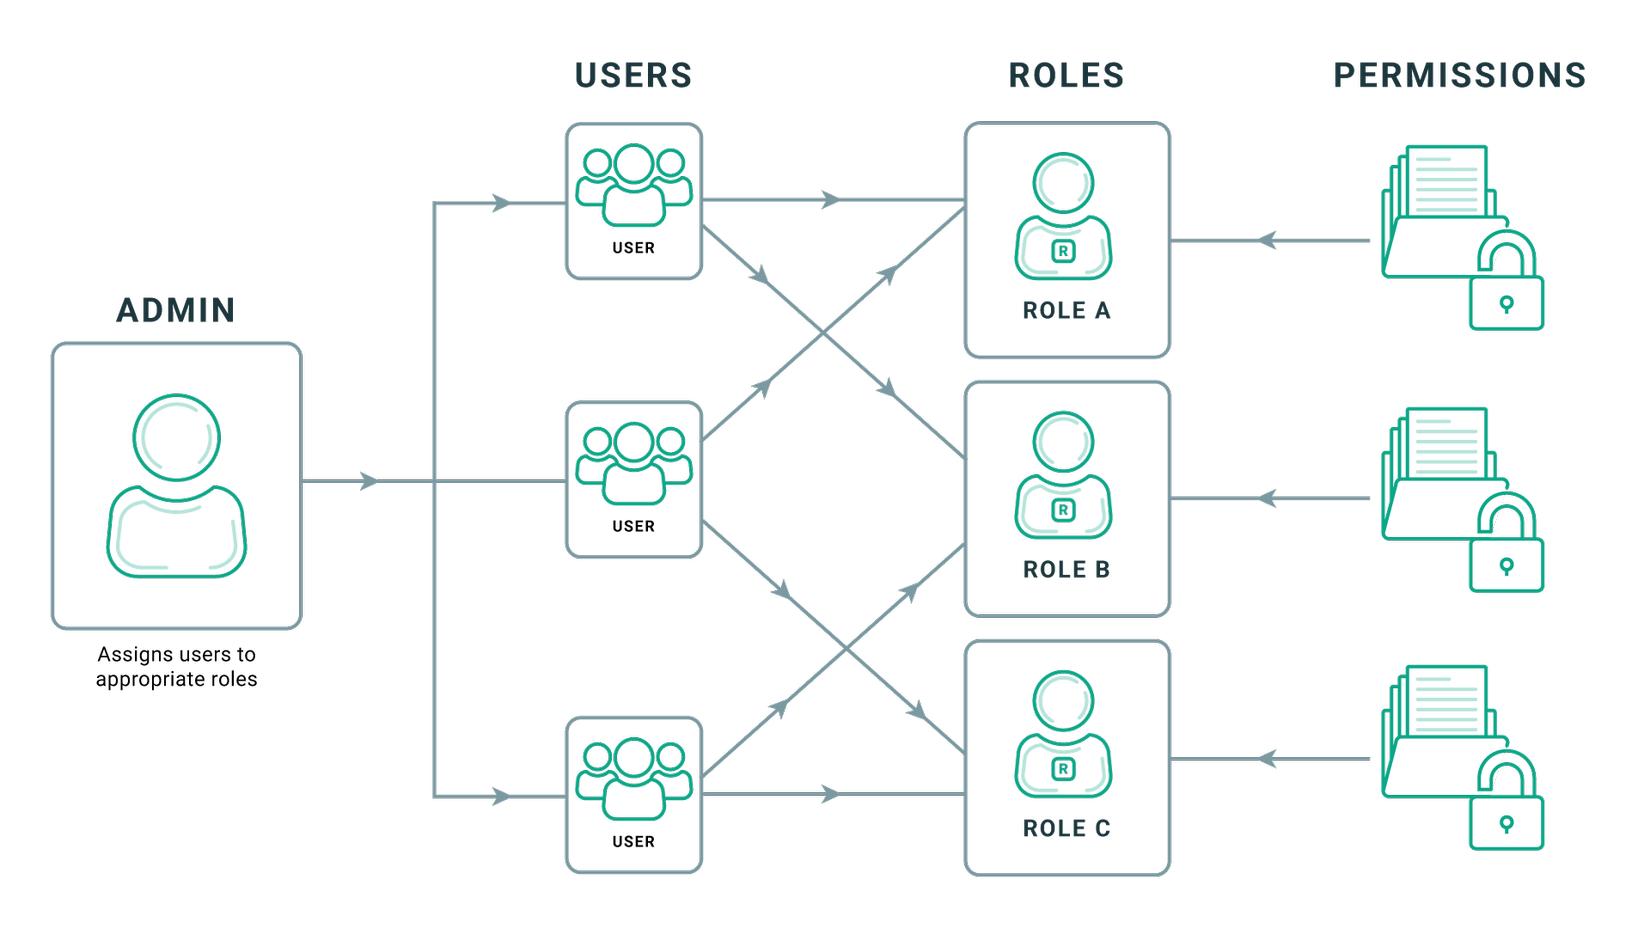
Đây là bài toán của Identity & Access Management – IAM.
IAM bao gồm các hoạt động như:
- User Management.
- Authentication.
- Authorization.
- MFA.
- Single Sign-On.
- Privileged Access Management.
- Role-Based Access Control.
Ví dụ:
Một nhân viên kế toán có thể cần truy cập hệ thống tài chính nhưng không nhất thiết phải có quyền quản trị server.
IAM giúp doanh nghiệp đảm bảo mỗi người chỉ có quyền cần thiết để thực hiện công việc.
Đây là nền tảng quan trọng trong các mô hình bảo mật hiện đại như Zero Trust.
9. Governance, Risk & Compliance – GRC
Không phải tất cả công việc Cyber Security đều liên quan đến việc ngồi trước Terminal.
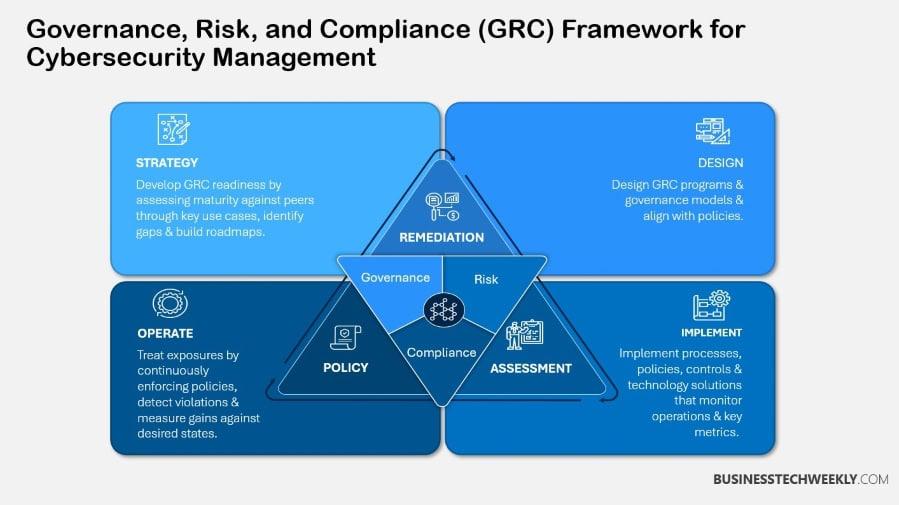
GRC tập trung vào:
- Quản trị.
- Đánh giá rủi ro.
- Chính sách bảo mật.
- Tiêu chuẩn.
- Tuân thủ.
- Kiểm toán.
Doanh nghiệp cần biết:
Tài sản nào quan trọng nhất?
Rủi ro nào có thể xảy ra?
Mức độ ảnh hưởng ra sao?
Cần kiểm soát như thế nào?
GRC phù hợp với người thích:
- Quản trị.
- Phân tích rủi ro.
- Xây dựng quy trình.
- Chính sách.
- Làm việc với doanh nghiệp.
10. So sánh 8 lĩnh vực Cyber Security
| Lĩnh vực | Công việc chính | Kiến thức quan trọng |
|---|---|---|
| Network Security | Bảo vệ hạ tầng mạng | Networking, Firewall |
| SOC | Giám sát, phát hiện tấn công | SIEM, Log, Threat Detection |
| Pentest | Tìm và kiểm thử lỗ hổng | Linux, Network, Web |
| AppSec | Bảo mật ứng dụng | Programming, Web Security |
| Cloud Security | Bảo vệ Cloud | AWS/Azure, IAM |
| DFIR | Điều tra và xử lý sự cố | Forensics, Log, Malware |
| IAM | Quản lý danh tính và quyền | Authentication, Authorization |
| GRC | Quản trị rủi ro và tuân thủ | Risk, Policy, Compliance |
11. Nên học lĩnh vực Cyber Security nào?
Không có một hướng Cyber Security tốt nhất cho tất cả mọi người.
Bạn nên lựa chọn dựa trên nền tảng và sở thích.
Nếu thích mạng máy tính
→ Network Security
Nếu thích phân tích và giám sát
→ SOC
Nếu thích tìm kiếm lỗ hổng
→ Pentest
Nếu biết lập trình
→ Application Security / DevSecOps
Nếu thích Cloud
→ Cloud Security
Nếu thích điều tra
→ Digital Forensics & Incident Response
Nếu thích quản trị và quy trình
→ GRC
Nếu thích quản lý tài khoản và phân quyền
→ IAM
12. Người mới nên học Cyber Security theo thứ tự nào?
Một sai lầm phổ biến là lựa chọn ngay một công cụ như Kali Linux hoặc Metasploit rồi bắt đầu học.
Cách tiếp cận hiệu quả hơn là xây dựng nền tảng trước.
Giai đoạn 1: IT Fundamentals
Hiểu:
- Máy tính.
- Hệ điều hành.
- Server.
- File System.
- User & Permission.
Giai đoạn 2: Networking
Học:
- TCP/IP.
- IP.
- DNS.
- Routing.
- Switching.
- Firewall.
- VPN.
Giai đoạn 3: Linux và Windows
Làm quen với:
- Linux Command Line.
- Windows Server.
- Active Directory.
- User Management.
Giai đoạn 4: Security Fundamentals
Học:
- Threat.
- Vulnerability.
- Risk.
- Authentication.
- Encryption.
- Security Controls.
Giai đoạn 5: Chọn chuyên môn
Sau khi có nền tảng, lựa chọn:
SOC / Pentest / Network Security / AppSec / Cloud Security / DFIR / IAM / GRC
Đây là cách giúp việc học có định hướng thay vì học quá nhiều công cụ nhưng thiếu kiến thức nền.
13. Cyber Security có phải chỉ dành cho người giỏi lập trình?
Không.
Đây là một hiểu lầm khá phổ biến.
Trong Cyber Security có những vị trí yêu cầu khả năng lập trình tốt như:
- AppSec.
- Security Automation.
- Malware Analysis.
- Security Engineering.
Nhưng cũng có những hướng không yêu cầu lập trình chuyên sâu ngay từ đầu như:
- SOC Analyst.
- GRC.
- IAM.
- Network Security.
Điều quan trọng hơn là người học cần có tư duy hệ thống, khả năng phân tích và kiến thức nền tảng về IT.
Biết lập trình chắc chắn là lợi thế, nhưng không phải điều kiện duy nhất để bước vào ngành Cyber Security.
14. Học An ninh mạng có thể làm những công việc gì?
Sau khi xây dựng nền tảng và chuyên môn, bạn có thể hướng đến nhiều vị trí:
- SOC Analyst.
- Cyber Security Analyst.
- Security Engineer.
- Network Security Engineer.
- Penetration Tester.
- Ethical Hacker.
- Application Security Engineer.
- Cloud Security Engineer.
- Incident Response Specialist.
- Digital Forensics Analyst.
- IAM Specialist.
- GRC Specialist.
Đây chính là điểm hấp dẫn của Cyber Security:
Bạn không bị giới hạn trong một con đường nghề nghiệp duy nhất.
Có thể bắt đầu từ Network, System hoặc SOC rồi tiếp tục chuyển sang các chuyên môn sâu hơn.
15. Cyber Security: nên học rộng hay học sâu?
Câu trả lời tốt nhất là:
Học rộng trước – chuyên sâu sau.
Người mới nên hiểu tổng quan về:
Network → System → Security → Cloud → Application
Sau đó mới lựa chọn một lĩnh vực để đào sâu.
Ví dụ:
Networking → Security → SOC → Threat Hunting
hoặc:
Programming → Web → AppSec → DevSecOps
hoặc:
Networking → Linux → Cloud → Cloud Security
Cách học này giúp bạn hiểu vị trí của mình trong toàn bộ hệ sinh thái Cyber Security thay vì chỉ biết một công cụ hoặc một kỹ thuật.
Kết luận
An ninh mạng là một hệ sinh thái rất rộng, không chỉ đơn thuần là Hacker hay Pentester.
Từ bảo vệ hệ thống mạng, giám sát SOC, kiểm thử xâm nhập đến Cloud Security, AppSec, Digital Forensics, IAM và GRC, mỗi lĩnh vực đều có vai trò riêng trong chiến lược bảo vệ hệ thống thông tin.
Nếu đang bắt đầu tìm hiểu ngành Cyber Security, bạn không nên vội lựa chọn một công cụ hay một chứng chỉ.
Hãy xác định trước:
Mình thích Network, phân tích, lập trình, Cloud, điều tra hay quản trị?
Sau đó xây dựng nền tảng:
IT Fundamentals → Networking → System → Security Fundamentals → Chuyên môn hóa
Đây là cách tiếp cận giúp bạn lựa chọn đúng hướng học và xây dựng con đường nghề nghiệp bền vững trong lĩnh vực An ninh mạng.
FAQ – Câu hỏi thường gặp
Cyber Security có những mảng nào?
Các mảng phổ biến gồm Network Security, SOC, Pentest, Application Security, Cloud Security, Digital Forensics & Incident Response, IAM và GRC.
Người mới nên học Cyber Security từ đâu?
Nên bắt đầu từ kiến thức IT cơ bản, Networking, hệ điều hành và Security Fundamentals trước khi lựa chọn chuyên môn.
Không biết lập trình có học An ninh mạng được không?
Có. Một số hướng như SOC, Network Security, IAM hoặc GRC không yêu cầu lập trình chuyên sâu ở giai đoạn đầu.
Pentest có phải toàn bộ ngành Cyber Security không?
Không. Pentest chỉ là một trong nhiều lĩnh vực của Cyber Security. Bên cạnh Pentest còn có SOC, Network Security, Cloud Security, AppSec, DFIR, IAM và GRC.
Nên chọn SOC hay Pentest?
Nếu thích giám sát, phân tích log và phát hiện sự cố, SOC là hướng phù hợp. Nếu thích tìm kiếm lỗ hổng và kiểm thử hệ thống, có thể cân nhắc Pentest.