Trong bối cảnh doanh nghiệp ngày càng phụ thuộc vào website, ứng dụng, hệ thống mạng, điện toán đám mây và dữ liệu số, an ninh mạng không còn là vấn đề chỉ dành cho bộ phận IT. Một lỗ hổng trong hệ thống có thể tạo điều kiện để kẻ tấn công đánh cắp dữ liệu khách hàng, chiếm quyền quản trị, làm gián đoạn dịch vụ hoặc gây thiệt hại tài chính rất lớn. Chính vì vậy, doanh nghiệp không chỉ cần người có khả năng xây dựng hệ thống mà còn cần những chuyên gia có thể suy nghĩ giống kẻ tấn công để tìm ra điểm yếu trước khi hacker thực sự khai thác. Đây chính là vai trò của Ethical Hacker.
Vậy Ethical Hacker là gì? Ethical Hacker làm công việc gì? Cần học những kỹ năng nào để trở thành Ethical Hacker và cơ hội nghề nghiệp trong lĩnh vực này ra sao? Bài viết dưới đây sẽ phân tích toàn diện nghề Ethical Hacker, từ khái niệm, nhiệm vụ thực tế, kiến thức chuyên môn đến lộ trình phát triển nghề nghiệp.
Contents
- 1 Ethical Hacker là gì?
- 2 Ethical Hacker khác Hacker như thế nào?
- 3 Ethical Hacker làm gì?
- 4 Ethical Hacker cần những kỹ năng gì?
- 5 Ethical Hacker có cần biết lập trình không?
- 6 Ethical Hacker sử dụng những công cụ nào?
- 7 Ethical Hacker và Penetration Tester có giống nhau không?
- 8 Lộ trình trở thành Ethical Hacker
- 9 Các chứng chỉ Ethical Hacking phổ biến
- 10 Cơ hội nghề nghiệp của Ethical Hacker
- 11 Ethical Hacker có phải là nghề “hack” như phim?
- 12 Ethical Hacker có phù hợp với người mới học an ninh mạng?
- 13 Kết luận
Ethical Hacker là gì?
Ethical Hacker là chuyên gia an ninh mạng được tổ chức hoặc doanh nghiệp cho phép thực hiện các hoạt động kiểm thử, mô phỏng tấn công và đánh giá khả năng bảo mật của hệ thống nhằm phát hiện lỗ hổng trước khi chúng bị hacker thực sự khai thác.
Nếu hacker thông thường tìm cách xâm nhập hệ thống mà không được phép thì Ethical Hacker hoạt động dựa trên sự cho phép hợp pháp và phạm vi kiểm thử được xác định trước. Mục tiêu của Ethical Hacker không phải phá hoại hệ thống mà là tìm ra những điểm yếu, chứng minh mức độ ảnh hưởng của chúng và đưa ra phương án khắc phục.
Có thể hiểu đơn giản: Ethical Hacker đóng vai “kẻ tấn công giả lập” để giúp doanh nghiệp chuẩn bị trước một cuộc tấn công thật.
Ví dụ, một doanh nghiệp đang vận hành website thương mại điện tử. Đội ngũ phát triển cho rằng hệ thống đã được bảo mật nhưng không biết liệu hacker có thể lợi dụng một lỗ hổng trong chức năng đăng nhập để truy cập tài khoản người dùng hay không. Ethical Hacker sẽ được cấp quyền kiểm thử và tìm cách khai thác lỗ hổng đó trong phạm vi được phép. Nếu phát hiện có thể truy cập trái phép, chuyên gia sẽ ghi nhận bằng chứng, đánh giá mức độ nghiêm trọng và đề xuất biện pháp xử lý.
Điểm quan trọng nhất trong khái niệm Ethical Hacker nằm ở hai yếu tố: kỹ thuật tấn công và tính hợp pháp. Một người biết cách khai thác lỗ hổng nhưng không có sự cho phép của chủ hệ thống vẫn có thể đang thực hiện hành vi trái phép. Ngược lại, Ethical Hacker sử dụng chính những kỹ thuật mà hacker có thể sử dụng nhưng đặt chúng trong một quy trình kiểm thử được doanh nghiệp phê duyệt.
Ethical Hacker khác Hacker như thế nào?
Thuật ngữ “hacker” thường được sử dụng với nghĩa tiêu cực, nhưng về bản chất hacker là người có kiến thức chuyên sâu về máy tính, mạng và hệ thống, có khả năng tìm hiểu cách một hệ thống hoạt động và phát hiện những điểm yếu của nó. Không phải mọi hacker đều có mục đích xấu.
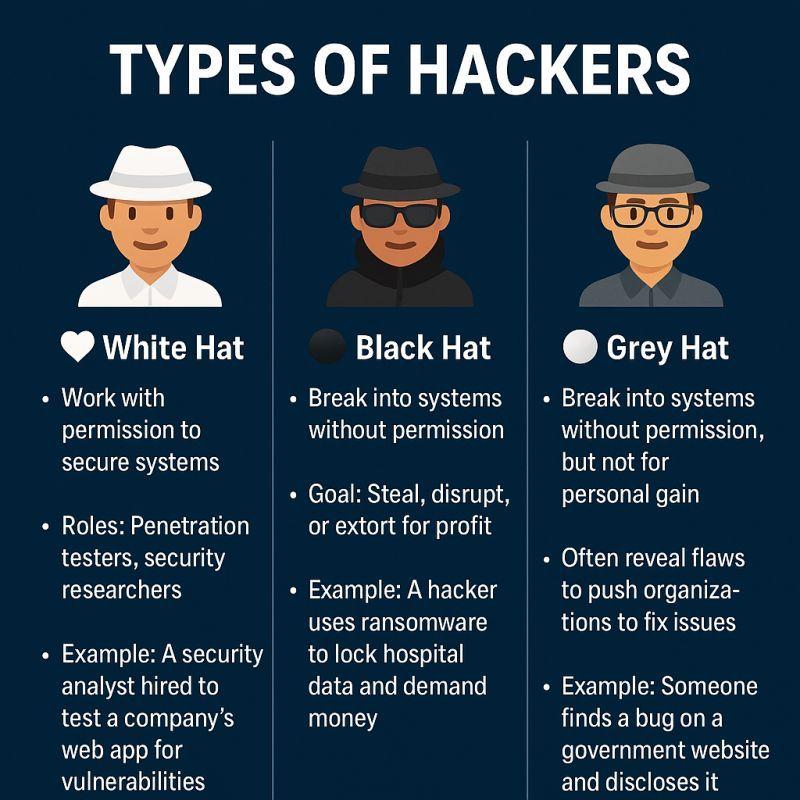
Trong an ninh mạng, người ta thường phân biệt hacker theo mục đích và quyền hạn. Black Hat Hacker thường tìm cách xâm nhập trái phép nhằm đánh cắp dữ liệu, phá hoại hoặc trục lợi. White Hat Hacker, trong đó Ethical Hacker là một nhóm điển hình, hoạt động với sự cho phép của chủ hệ thống để đánh giá và cải thiện bảo mật. Ngoài ra còn có khái niệm Gray Hat Hacker, thường được dùng để mô tả những người có thể phát hiện hoặc khai thác lỗ hổng mà không hoàn toàn nằm trong phạm vi cho phép, dù mục đích sau đó có thể không phải phá hoại.
Vì vậy, khác biệt quan trọng không nằm ở việc Ethical Hacker có biết “hack” hay không. Trên thực tế, Ethical Hacker phải hiểu rất rõ cách thức tấn công. Điểm khác biệt nằm ở mục đích, quyền hạn, phạm vi và trách nhiệm pháp lý.
Ethical Hacker làm gì?
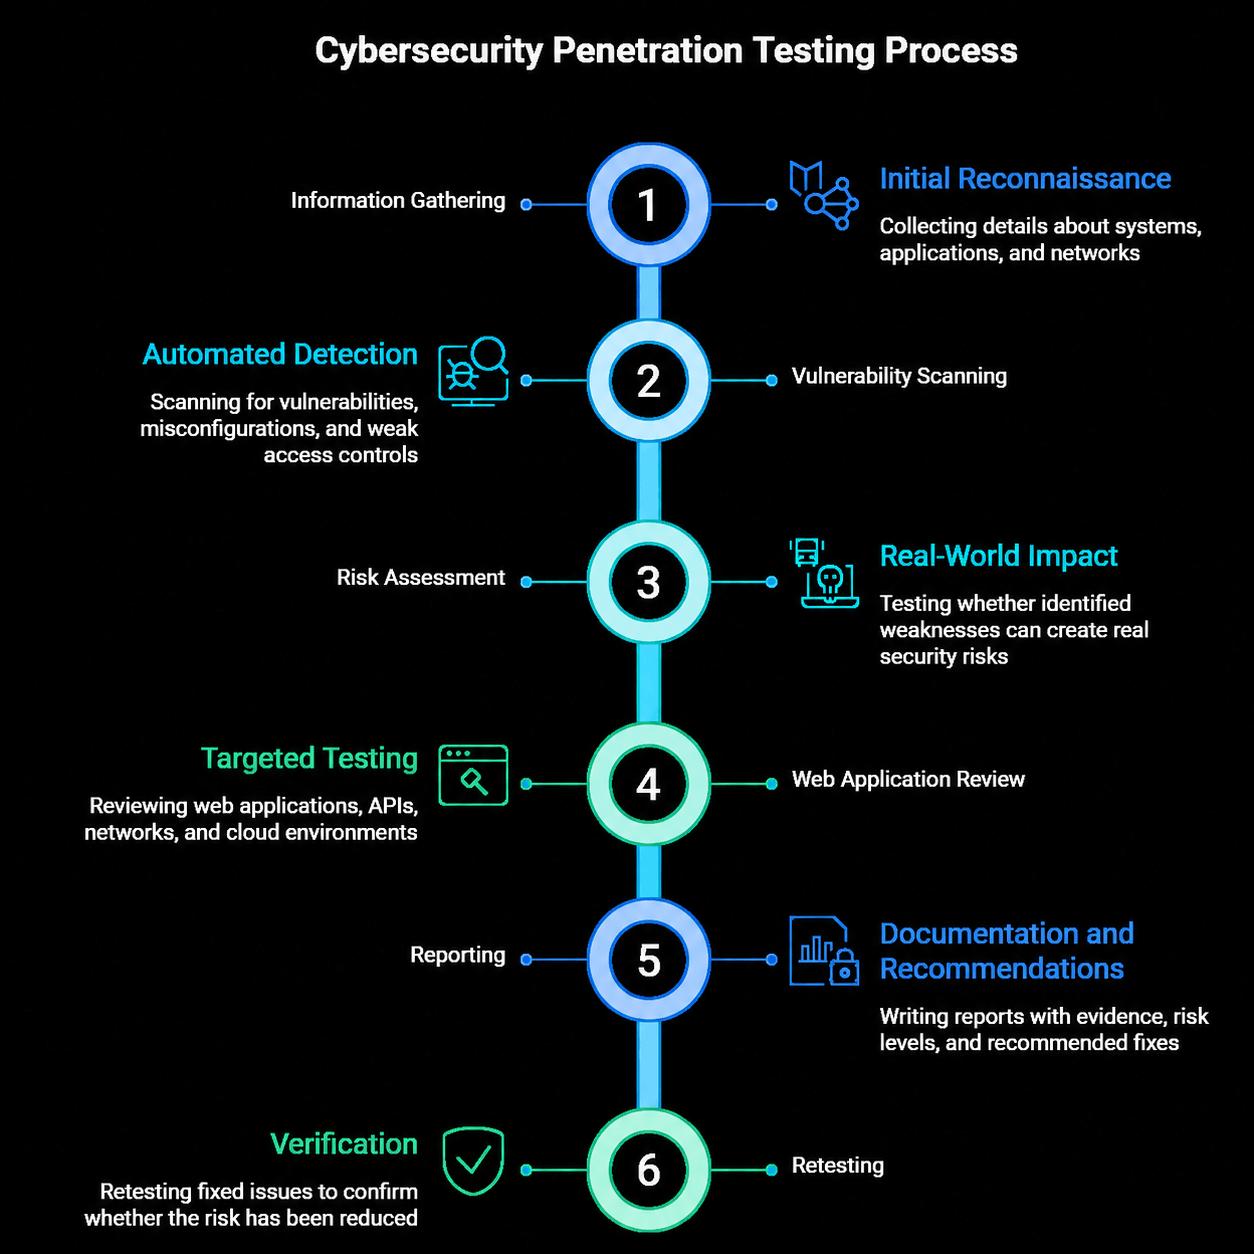
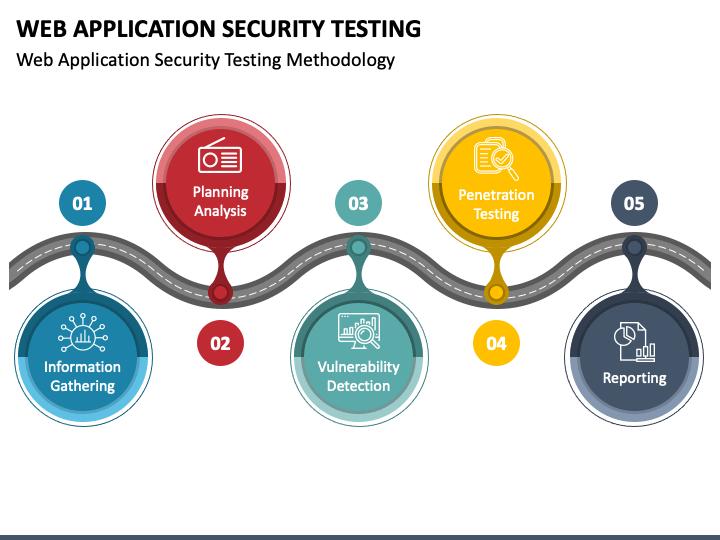
Công việc của Ethical Hacker rộng hơn rất nhiều so với hình ảnh thường thấy về một người ngồi trước màn hình và chạy các công cụ hacking. Trong môi trường doanh nghiệp, Ethical Hacker thường tham gia vào toàn bộ quá trình đánh giá bảo mật, từ xác định phạm vi, thu thập thông tin, tìm kiếm lỗ hổng, kiểm thử khai thác cho đến lập báo cáo và hỗ trợ khắc phục.
Thu thập thông tin và trinh sát hệ thống
Một cuộc kiểm thử bảo mật thường bắt đầu bằng việc tìm hiểu mục tiêu. Ethical Hacker cần xác định hệ thống đang sử dụng những công nghệ gì, những dịch vụ nào đang được công khai trên Internet, domain nào liên quan, máy chủ nào đang hoạt động và những điểm tiếp xúc nào có thể trở thành mục tiêu tấn công.
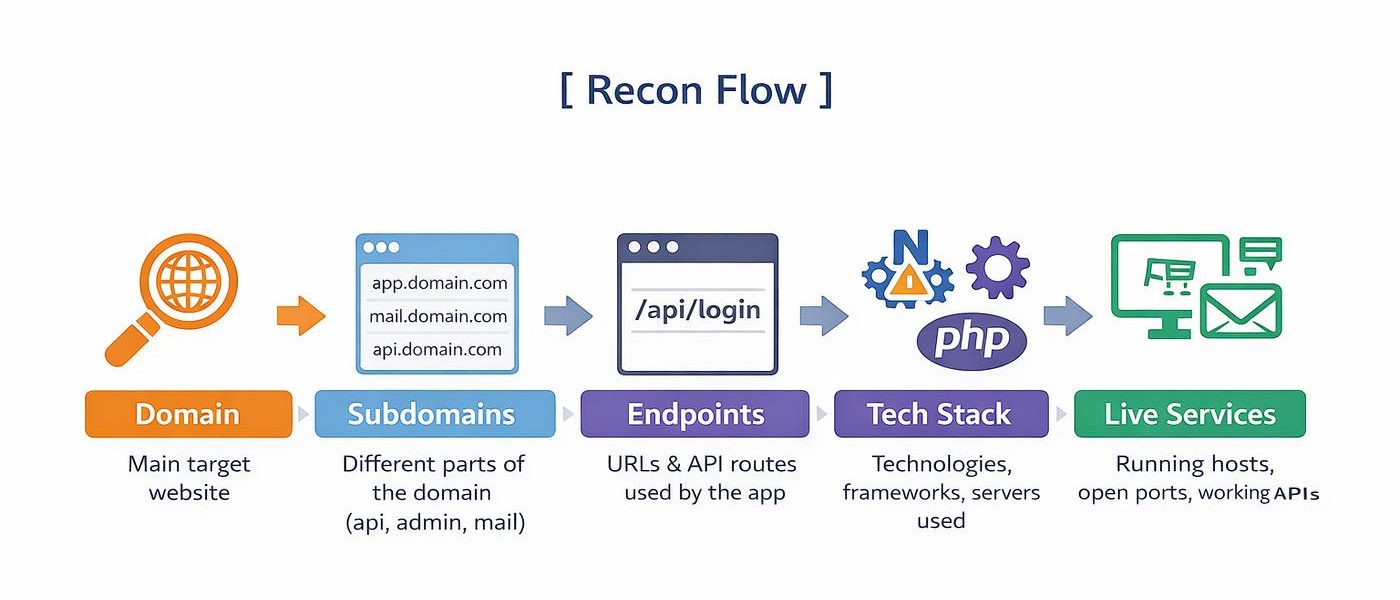
Giai đoạn này thường được gọi là reconnaissance hoặc information gathering. Ethical Hacker có thể sử dụng các kỹ thuật OSINT, DNS enumeration, network discovery, service enumeration và nhiều phương pháp khác để xây dựng bản đồ bề mặt tấn công của doanh nghiệp.
Điều đáng chú ý là không phải cứ tìm được càng nhiều thông tin thì càng tốt. Ethical Hacker cần biết thông tin nào có giá trị về mặt bảo mật và thông tin nào có thể dẫn đến một vector tấn công thực tế. Đây là lý do kỹ năng phân tích quan trọng không kém khả năng sử dụng công cụ.
Quét và xác định lỗ hổng bảo mật
Sau khi hiểu hệ thống, Ethical Hacker tiến hành xác định các điểm yếu có thể tồn tại trong máy chủ, thiết bị mạng, ứng dụng web, API, hệ điều hành hoặc các dịch vụ đang được triển khai.
Các lỗ hổng có thể đến từ nhiều nguyên nhân: phần mềm chưa được cập nhật, cấu hình sai, mật khẩu yếu, phân quyền không hợp lý, lỗi lập trình, cơ chế xác thực không an toàn hoặc thiết kế hệ thống thiếu các lớp bảo vệ cần thiết.
Tuy nhiên, việc một công cụ quét báo “có lỗ hổng” chưa đồng nghĩa với việc hệ thống chắc chắn bị xâm nhập. Ethical Hacker cần kiểm chứng kết quả, loại bỏ false positive và đánh giá xem lỗ hổng có thực sự khai thác được hay không.
Kiểm thử xâm nhập
Đây là phần thường được nhắc đến nhiều nhất khi nói về Ethical Hacker.
Trong penetration testing, Ethical Hacker mô phỏng các phương thức mà một kẻ tấn công có thể sử dụng để xâm nhập hệ thống. Tùy phạm vi, bài kiểm thử có thể tập trung vào website, ứng dụng web, API, mạng nội bộ, hệ thống cloud, thiết bị mạng, endpoint hoặc thậm chí yếu tố con người.

Một Ethical Hacker giỏi không đơn thuần chạy một công cụ rồi chờ kết quả. Họ phải hiểu chuỗi tấn công: kẻ tấn công có thể bắt đầu từ đâu, tận dụng điểm yếu nào, làm thế nào để leo thang quyền hạn và nếu đã xâm nhập được thì có thể tiếp cận tài nguyên nào tiếp theo.
Chính tư duy theo attack chain khiến penetration testing trở thành công việc đòi hỏi kiến thức sâu về hệ thống chứ không chỉ kỹ năng sử dụng công cụ.
Kiểm tra ứng dụng web và API
Website và API là một trong những bề mặt tấn công phổ biến của doanh nghiệp hiện đại. Ethical Hacker có thể kiểm tra các vấn đề liên quan đến xác thực, phân quyền, quản lý phiên đăng nhập, xử lý dữ liệu đầu vào, API endpoint và logic nghiệp vụ.
Một ứng dụng có thể không xuất hiện lỗi rõ ràng nhưng vẫn tồn tại lỗ hổng do cách thiết kế chức năng. Ví dụ, một người dùng bình thường có thể thay đổi tham số trong request để truy cập dữ liệu của người dùng khác. Trong trường hợp này, vấn đề không nhất thiết nằm ở một lỗi phần mềm đơn giản mà có thể liên quan đến authorization và logic nghiệp vụ.
Vì vậy, Ethical Hacker cần hiểu cả cách ứng dụng hoạt động ở tầng người dùng lẫn những gì diễn ra phía sau HTTP request, server, database và API.
Kiểm thử hệ thống mạng
Ethical Hacker cũng có thể đánh giá mức độ an toàn của hệ thống mạng nội bộ, firewall, router, switch, VPN, máy chủ và các dịch vụ mạng.
Mục tiêu là xác định liệu một kẻ tấn công có thể đi từ một điểm xâm nhập ban đầu sang các hệ thống quan trọng hơn hay không. Đây là nơi các kiến thức về TCP/IP, DNS, routing, authentication, Windows Server, Linux và network security trở nên đặc biệt quan trọng.
Một hệ thống có thể được bảo vệ tốt ở Internet nhưng vẫn tồn tại rủi ro lớn bên trong mạng nội bộ. Nếu một endpoint bị kiểm soát, kẻ tấn công có thể tìm cách di chuyển ngang qua các máy khác và tiếp cận những tài nguyên có giá trị hơn. Vì vậy, Ethical Hacker thường phải suy nghĩ theo hướng “Nếu tôi đã vào được đây thì bước tiếp theo tôi có thể làm gì?”
Kiểm thử yếu tố con người
Không phải mọi cuộc tấn công đều bắt đầu bằng một lỗ hổng kỹ thuật. Con người cũng có thể trở thành điểm yếu của hệ thống thông qua phishing, social engineering hoặc các hình thức lừa đảo khác.
Trong một số bài kiểm thử được doanh nghiệp cho phép, Ethical Hacker có thể mô phỏng các kịch bản social engineering để đánh giá khả năng nhận diện và phản ứng của nhân viên. Tuy nhiên, các hoạt động này phải được xác định rõ trong phạm vi và quy tắc kiểm thử để tránh gây ảnh hưởng không mong muốn đến nhân viên hoặc hoạt động kinh doanh.
Điều này cho thấy an ninh mạng hiện đại không chỉ là cuộc chiến giữa phần mềm và hacker. Con người, quy trình và công nghệ đều là một phần của hệ thống bảo mật.
Lập báo cáo và đề xuất khắc phục
Đây là phần nhiều người mới bước vào lĩnh vực Ethical Hacking thường đánh giá thấp.
Một bài kiểm thử tốt không kết thúc ở việc “hack được hệ thống”. Ethical Hacker cần tạo báo cáo để doanh nghiệp hiểu được lỗ hổng nằm ở đâu, mức độ nghiêm trọng như thế nào, điều kiện để khai thác là gì, tác động kinh doanh ra sao và cần làm gì để khắc phục.
Một báo cáo chuyên nghiệp thường cần phân loại mức độ rủi ro, cung cấp bằng chứng, mô tả ảnh hưởng và đưa ra remediation phù hợp. Trong môi trường doanh nghiệp, khả năng viết báo cáo và giao tiếp với đội phát triển, quản trị hệ thống hoặc quản lý bảo mật có thể quyết định giá trị thực tế của một Ethical Hacker.
Ethical Hacker cần những kỹ năng gì?
Để trở thành Ethical Hacker, việc học một vài công cụ như Kali Linux, Nmap hay Burp Suite là chưa đủ. Công cụ có thể thay đổi rất nhanh, trong khi kiến thức nền tảng về hệ thống và cách chúng vận hành có giá trị lâu dài hơn.

Kiến thức mạng máy tính
Networking là nền tảng gần như bắt buộc đối với Ethical Hacker. Người học cần hiểu TCP/IP, IP address, subnet, DNS, HTTP/HTTPS, TCP/UDP, routing, firewall, VPN và các dịch vụ mạng phổ biến.
Nếu không hiểu request đi từ đâu đến đâu, DNS hoạt động như thế nào hoặc firewall kiểm soát traffic ra sao, việc sử dụng các công cụ penetration testing sẽ rất dễ trở thành thao tác theo hướng dẫn mà không hiểu bản chất.
Linux và Windows
Ethical Hacker thường xuyên làm việc với cả Linux và Windows. Linux đặc biệt phổ biến trong môi trường security vì hệ sinh thái công cụ mạnh, khả năng tùy biến cao và được sử dụng rộng rãi trên server.
Người học nên thành thạo command line, filesystem, process, permission, networking, package management và scripting trên Linux. Đồng thời cần hiểu Windows, Active Directory, user/group, authentication, domain, policy và các cơ chế quản trị hệ thống.
Web và lập trình
Một Ethical Hacker không nhất thiết phải trở thành software developer chuyên nghiệp nhưng cần hiểu cách phần mềm được xây dựng.
Các kiến thức về HTML, JavaScript, HTTP, database, SQL, API và một số ngôn ngữ như Python, Bash hoặc PowerShell sẽ giúp chuyên gia bảo mật tự động hóa công việc, phân tích ứng dụng và hiểu nguyên nhân của lỗ hổng.
Đặc biệt, nếu muốn theo hướng Web Application Security hoặc Application Security, kiến thức lập trình gần như trở thành lợi thế rất lớn.
Kiến thức về các lỗ hổng phổ biến
Ethical Hacker cần hiểu các nhóm lỗ hổng phổ biến trong ứng dụng và hệ thống, chẳng hạn authentication weaknesses, authorization issues, injection, insecure configuration, lỗi quản lý session, cryptographic failures và các vấn đề liên quan đến API.
Quan trọng hơn, người học cần hiểu tại sao lỗ hổng xảy ra, không chỉ nhớ tên của nó. Khi hiểu nguyên nhân, Ethical Hacker có thể phát hiện những biến thể mới ngay cả khi chúng không hoàn toàn giống các ví dụ đã học.
Kỹ năng sử dụng công cụ
Một số công cụ thường xuất hiện trong môi trường Ethical Hacking và penetration testing gồm Nmap, Burp Suite, Wireshark, Metasploit và các công cụ hỗ trợ phân tích, kiểm thử khác.
Tuy nhiên, công cụ chỉ là phương tiện. Một người sử dụng thành thạo công cụ nhưng không hiểu network, operating system và application có thể tạo ra rất nhiều kết quả nhưng lại không biết kết quả nào thực sự quan trọng.
Tư duy phân tích và tư duy tấn công
Đây có thể xem là kỹ năng tạo nên sự khác biệt giữa một người “biết dùng tool” và một Ethical Hacker thực sự.
Ethical Hacker cần liên tục đặt câu hỏi: Nếu tôi là attacker, tôi sẽ bắt đầu từ đâu? Điểm yếu này có thể kết hợp với điểm yếu nào khác? Nếu có quyền truy cập này, tôi có thể tiến thêm một bước không? Tài nguyên nào có giá trị nhất? Có cách nào vượt qua cơ chế bảo vệ hiện tại?
Tư duy này giúp Ethical Hacker nhìn hệ thống như một chuỗi các mối liên kết thay vì những lỗ hổng riêng lẻ.
Ethical Hacker có cần biết lập trình không?
Có, nhưng mức độ cần thiết phụ thuộc vào vị trí công việc.
Một người mới bắt đầu Ethical Hacking không nhất thiết phải giỏi lập trình như một software engineer. Tuy nhiên, càng phát triển trong nghề, kiến thức lập trình càng trở nên quan trọng.
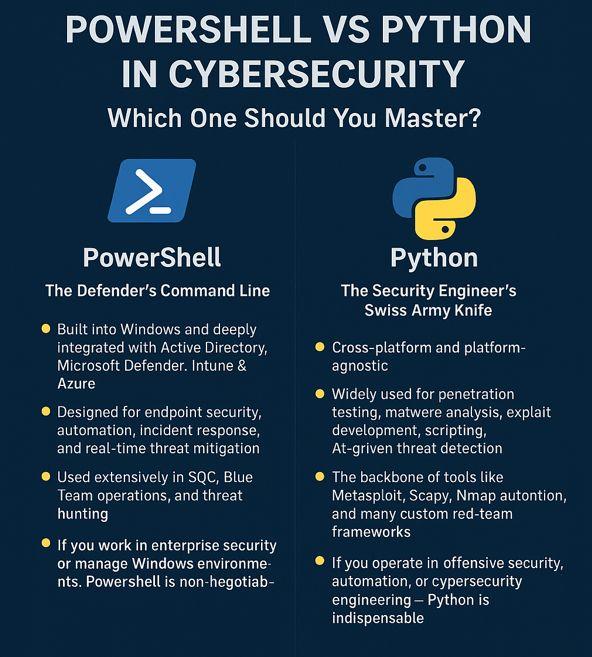
Python có thể được sử dụng để viết script tự động hóa, xử lý dữ liệu, tương tác với API hoặc xây dựng công cụ hỗ trợ kiểm thử. Bash hữu ích trong Linux, trong khi PowerShell đặc biệt quan trọng khi làm việc với môi trường Windows. JavaScript và SQL lại rất hữu ích khi kiểm thử ứng dụng web.
Nếu muốn đi sâu vào Web Security, Application Security, Exploit Development hoặc Red Team, khả năng đọc và phân tích source code thậm chí có thể trở thành kỹ năng quan trọng.
Ethical Hacker sử dụng những công cụ nào?
Hệ sinh thái Ethical Hacking có rất nhiều công cụ và không phải chuyên gia nào cũng sử dụng cùng một bộ công cụ. Một số công cụ phổ biến có thể kể đến Nmap để khám phá mạng và dịch vụ, Wireshark để phân tích network traffic, Burp Suite để kiểm thử ứng dụng web và API, Metasploit Framework để hỗ trợ penetration testing, cùng nhiều công cụ khác phục vụ reconnaissance, vulnerability assessment, password auditing và phân tích hệ thống.
Tuy nhiên, cần tránh một quan niệm phổ biến rằng học Ethical Hacking = học Kali Linux + học công cụ. Kali Linux là một nền tảng chứa nhiều công cụ bảo mật, nhưng việc cài đặt và chạy công cụ không đồng nghĩa với việc hiểu an ninh mạng.
Một Ethical Hacker chuyên nghiệp phải biết lựa chọn công cụ phù hợp với mục tiêu kiểm thử, hiểu giới hạn của công cụ, xác minh kết quả và chịu trách nhiệm với những tác động mà quá trình kiểm thử có thể tạo ra.
Ethical Hacker và Penetration Tester có giống nhau không?
Hai khái niệm này có mối quan hệ rất gần nhưng không hoàn toàn đồng nghĩa.
Penetration Tester thường tập trung vào hoạt động kiểm thử xâm nhập có phạm vi và phương pháp cụ thể. Họ tìm cách xác định và chứng minh khả năng khai thác lỗ hổng trong hệ thống.
Trong khi đó, Ethical Hacker có thể được hiểu rộng hơn, bao gồm nhiều hoạt động đánh giá và cải thiện bảo mật dựa trên tư duy tấn công. Trong thực tế tuyển dụng, ranh giới giữa hai vị trí có thể không hoàn toàn cố định và nhiệm vụ phụ thuộc vào từng doanh nghiệp.
Một Ethical Hacker có thể làm penetration testing, vulnerability assessment, red teaming, security assessment hoặc hỗ trợ các hoạt động khác liên quan đến offensive security.
Xem thêm: Pentest là gì?
Lộ trình trở thành Ethical Hacker
Nếu bắt đầu từ con số 0, người học không nên lao ngay vào việc học các kỹ thuật khai thác nâng cao. Một lộ trình hợp lý nên đi từ nền tảng đến chuyên môn.
Trước tiên cần xây dựng kiến thức về mạng máy tính, Linux, Windows và hệ điều hành. Đây là phần nền tảng giúp hiểu hệ thống trước khi tìm cách tấn công nó.
Tiếp theo là học web, HTTP/HTTPS, database, API và lập trình cơ bản. Khi đã hiểu ứng dụng vận hành như thế nào, người học có thể bắt đầu tìm hiểu các nhóm lỗ hổng phổ biến và phương pháp kiểm thử.
Sau đó mới đi sâu vào reconnaissance, vulnerability assessment, penetration testing, privilege escalation, Active Directory security, web security, API security và các kỹ thuật offensive security.
Ở giai đoạn thực hành, nên xây dựng lab riêng hoặc sử dụng những môi trường được thiết kế cho mục đích học tập và kiểm thử hợp pháp. Điều này giúp người học có thể thực hành nhiều lần mà không gây ảnh hưởng đến hệ thống thực tế.
Cuối cùng là học cách viết báo cáo, phân tích rủi ro và giao tiếp với đội ngũ kỹ thuật. Một Ethical Hacker có giá trị không chỉ vì có thể phát hiện lỗ hổng mà còn vì có thể giúp doanh nghiệp hiểu và xử lý rủi ro đó.
Các chứng chỉ Ethical Hacking phổ biến
Chứng chỉ có thể giúp người mới xác nhận kiến thức và tạo lợi thế khi tìm việc, nhưng không nên xem chứng chỉ là yếu tố duy nhất quyết định năng lực.
Một số chứng chỉ được biết đến rộng rãi trong lĩnh vực này gồm EC-Council Certified Ethical Hacker (CEH), CompTIA PenTest+, OffSec Certified Professional (OSCP) và nhiều chứng chỉ chuyên sâu khác.
CEH phù hợp với những người muốn xây dựng nền tảng về Ethical Hacking và các phương pháp tấn công phòng thủ. PenTest+ tập trung nhiều hơn vào penetration testing và vulnerability management. OSCP thường được đánh giá là có tính thực hành cao và phù hợp với những người muốn phát triển sâu theo hướng penetration testing.
Điều quan trọng là lựa chọn chứng chỉ dựa trên mục tiêu nghề nghiệp và nền tảng hiện tại, thay vì chạy theo số lượng chứng chỉ.
Xem thêm:
Cơ hội nghề nghiệp của Ethical Hacker
Nhu cầu về an ninh mạng đang mở rộng cùng với quá trình chuyển đổi số, cloud computing, AI và sự gia tăng của các hệ thống kết nối Internet. Điều này khiến kỹ năng offensive security ngày càng có vai trò quan trọng trong chiến lược bảo mật của doanh nghiệp.
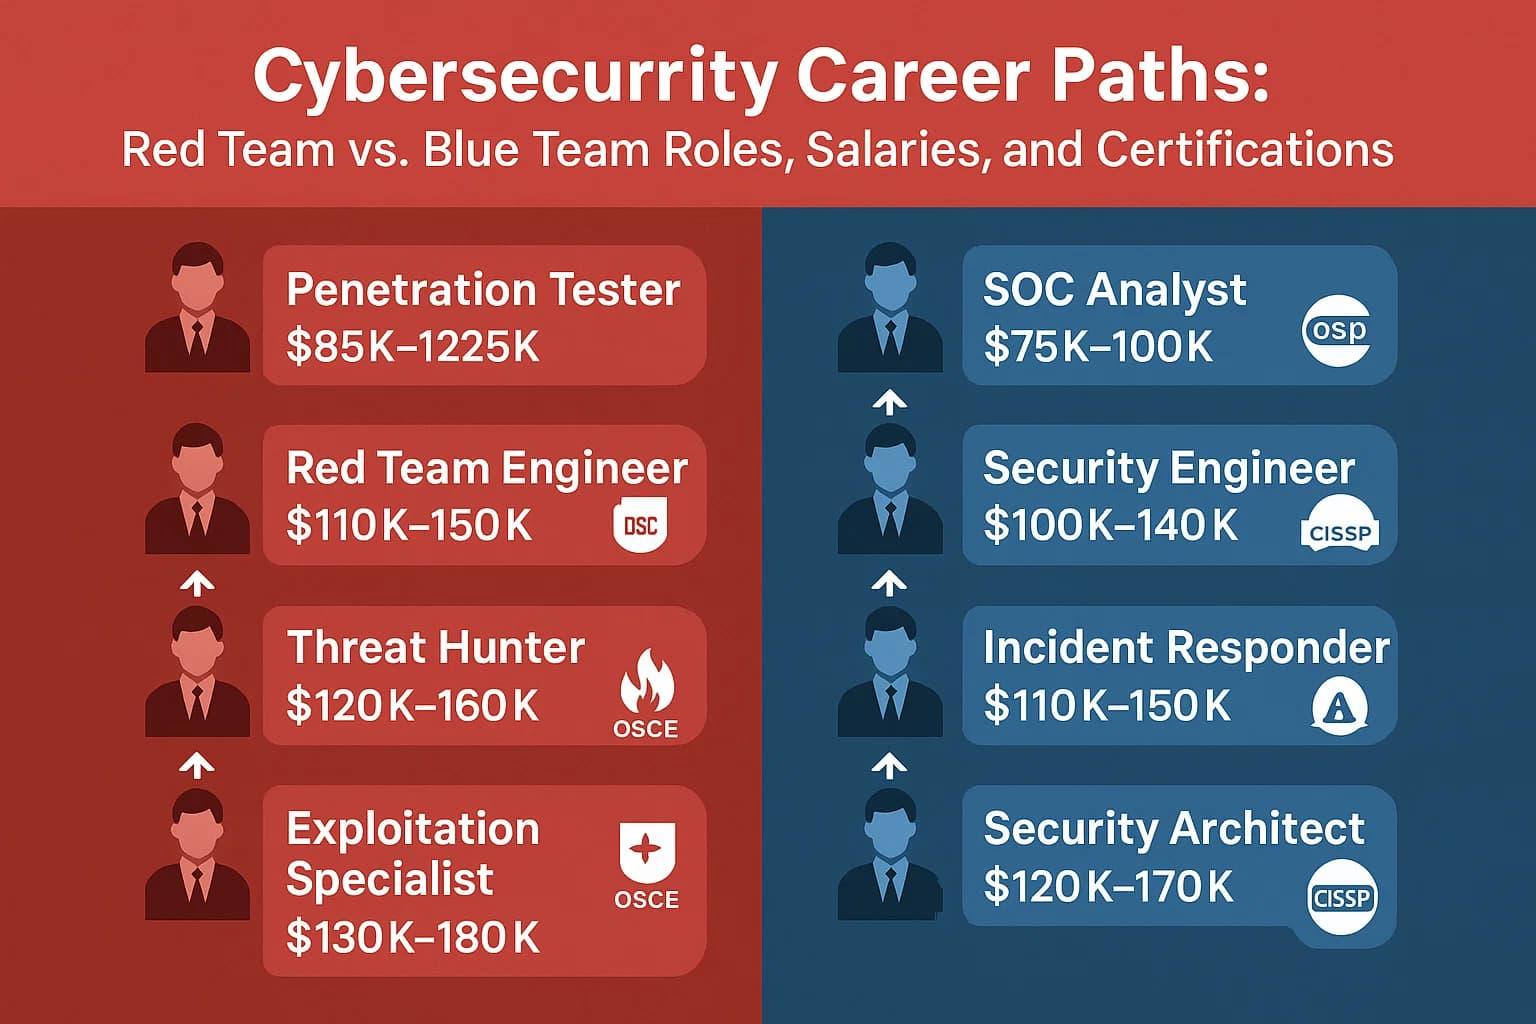
Người có nền tảng Ethical Hacking có thể phát triển theo nhiều hướng khác nhau như Penetration Tester, Security Analyst, Red Team Operator, Vulnerability Assessment Specialist, Application Security Engineer, Security Consultant hoặc tiếp tục phát triển lên các vị trí quản lý an ninh mạng.
Ở cấp độ cao hơn, Ethical Hacker có thể chuyển sang các lĩnh vực chuyên sâu như Red Team, Application Security, Cloud Security, Active Directory Security, Exploit Development hoặc Threat Emulation.
Một điểm đáng chú ý là nghề Ethical Hacker không chỉ giới hạn trong các công ty chuyên về an ninh mạng. Ngân hàng, fintech, thương mại điện tử, viễn thông, công nghệ, sản xuất và các doanh nghiệp có hệ thống CNTT lớn đều có nhu cầu đánh giá và bảo vệ hệ thống trước nguy cơ tấn công.
Ethical Hacker có phải là nghề “hack” như phim?
Không hoàn toàn.
Phim ảnh thường mô tả hacking bằng những màn hình đầy mã lệnh, vài thao tác bàn phím và hệ thống nhanh chóng bị xâm nhập. Công việc thực tế phức tạp hơn nhiều.
Một cuộc penetration test chuyên nghiệp có thể bao gồm nhiều ngày hoặc nhiều tuần lập kế hoạch, thu thập thông tin, kiểm thử, phân tích kết quả, xác minh lỗ hổng, đánh giá tác động và viết báo cáo.
Thậm chí có những cuộc kiểm thử mà Ethical Hacker không tìm thấy lỗ hổng nghiêm trọng. Điều đó không có nghĩa cuộc kiểm thử thất bại. Ngược lại, kết quả có thể chứng minh rằng các biện pháp bảo vệ hiện tại đang hoạt động hiệu quả hoặc giúp doanh nghiệp xác định những khu vực cần tiếp tục cải thiện.
Ethical Hacker không phải người phá hệ thống giỏi nhất. Ethical Hacker là người hiểu hệ thống đủ sâu để biết nó có thể bị phá ở đâu, bằng cách nào và cần làm gì để ngăn điều đó xảy ra.
Ethical Hacker có phù hợp với người mới học an ninh mạng?
Ethical Hacking là một hướng đi hấp dẫn nhưng không phải lĩnh vực có thể học hiệu quả chỉ bằng cách ghi nhớ công cụ hoặc các câu lệnh.
Người mới nên xác định trước mình có hứng thú với việc tìm hiểu hệ thống, phân tích vấn đề, đọc log, nghiên cứu lỗi và liên tục đặt câu hỏi “tại sao” hay không. Đây là ngành đòi hỏi khả năng tự học cao bởi công nghệ, hệ điều hành, framework và phương thức tấn công luôn thay đổi.
Nếu bắt đầu từ con số 0, nên ưu tiên xây dựng nền tảng về networking + Linux + Windows + web + programming cơ bản, sau đó mới mở rộng sang penetration testing và các kỹ thuật Ethical Hacking chuyên sâu.
Một lộ trình học tốt cũng cần cân bằng giữa lý thuyết và thực hành. Thay vì chỉ xem video về cách khai thác một lỗ hổng, người học nên tự dựng lab, quan sát request, phân tích hệ thống, thử nghiệm trong môi trường được phép và tự viết báo cáo kết quả.
Kết luận
Ethical Hacker là chuyên gia an ninh mạng sử dụng tư duy và kỹ thuật tấn công một cách hợp pháp để tìm ra điểm yếu của hệ thống trước khi hacker thực sự khai thác chúng. Công việc không chỉ bao gồm việc “hack” website mà có thể trải rộng từ reconnaissance, vulnerability assessment, penetration testing, kiểm thử web/API, đánh giá hệ thống mạng, kiểm thử yếu tố con người đến phân tích rủi ro và đề xuất phương án khắc phục.
Để theo đuổi nghề này, người học cần xây dựng nền tảng vững về mạng máy tính, Linux, Windows, web, lập trình, bảo mật hệ thống và tư duy tấn công. Công cụ như Nmap, Burp Suite, Wireshark hay Metasploit rất hữu ích, nhưng khả năng hiểu bản chất hệ thống mới là nền tảng quyết định năng lực lâu dài.
Quan trọng hơn, Ethical Hacking không phải một cuộc chơi “ai hack nhanh hơn”. Đây là một lĩnh vực chuyên môn gắn với trách nhiệm, tính pháp lý và khả năng đánh giá rủi ro. Khi doanh nghiệp ngày càng phụ thuộc vào hệ thống số, cloud, API và dữ liệu, những người có khả năng nhìn hệ thống từ góc độ của attacker sẽ tiếp tục đóng vai trò quan trọng trong việc xây dựng một môi trường công nghệ an toàn hơn.
Nếu mục tiêu là trở thành Ethical Hacker, hãy bắt đầu bằng việc hiểu hệ thống trước khi học cách tấn công hệ thống. Đó là nền tảng để đi từ một người biết sử dụng công cụ bảo mật trở thành một chuyên gia an ninh mạng thực sự.
Xem thêm: