Ngành An ninh mạng (Cyber Security) đang trở thành một trong những lĩnh vực quan trọng trong hệ sinh thái công nghệ thông tin. Khi doanh nghiệp ngày càng phụ thuộc vào hệ thống số, cloud, dữ liệu và các ứng dụng trực tuyến, nhu cầu bảo vệ hệ thống trước các cuộc tấn công mạng cũng tăng lên.
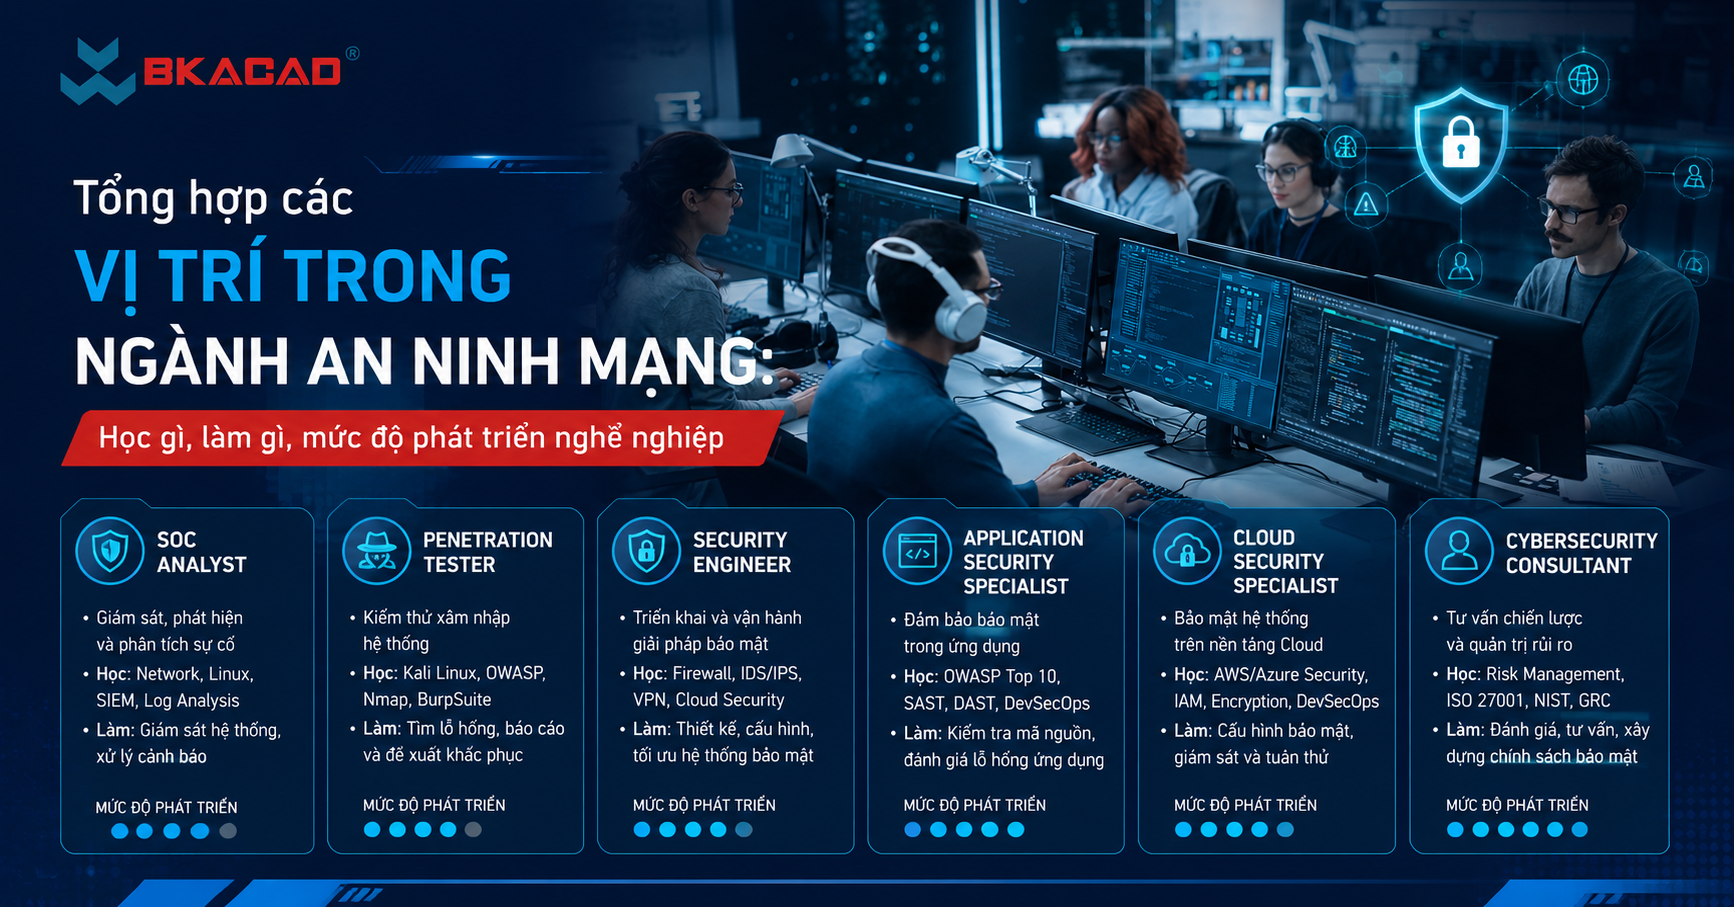
Tuy nhiên, An ninh mạng không phải chỉ có một nghề duy nhất là Hacker hay Pentester. Đây là một hệ sinh thái nghề nghiệp rộng, bao gồm nhiều vị trí từ phòng thủ, kiểm thử, giám sát, ứng cứu sự cố cho đến quản trị bảo mật và quản lý chiến lược.
Vậy ngành An ninh mạng có những vị trí nào? Học Cyber Security ra làm gì? Vị trí nào phù hợp với người mới bắt đầu? Hãy cùng tìm hiểu chi tiết.
Contents
- 1 Ngành An ninh mạng là gì?
- 2 1. Security Analyst – Chuyên viên phân tích an ninh mạng
- 3 2. SOC Analyst – Chuyên viên Trung tâm điều hành an ninh
- 4 3. Penetration Tester – Chuyên viên kiểm thử xâm nhập
- 5 4. Red Team Operator
- 6 5. Blue Team / Defensive Security
- 7 6. Incident Response – Chuyên viên ứng cứu sự cố
- 8 7. Threat Hunter – Chuyên viên săn tìm mối đe dọa
- 9 8. Malware Analyst
- 10 9. Digital Forensics – Chuyên viên điều tra số
- 11 10. Application Security Engineer
- 12 11. Cloud Security Engineer
- 13 12. Security Engineer
- 14 13. Security Architect
- 15 14. GRC – Governance, Risk & Compliance
- 16 15. CISO – Chief Information Security Officer
- 17 Học An ninh mạng ra làm gì?
- 18 Mức lương các vị trí trong ngành An ninh mạng
- 19 Người mới nên bắt đầu với vị trí nào?
- 20 Lộ trình học An ninh mạng cho người mới
- 21 Kết luận
Ngành An ninh mạng là gì?
An ninh mạng (Cyber Security) là lĩnh vực tập trung vào việc bảo vệ hệ thống máy tính, mạng, ứng dụng, thiết bị, dữ liệu và hạ tầng số trước các mối đe dọa và hành vi truy cập trái phép.
Một hệ thống Cyber Security hoàn chỉnh thường bao gồm nhiều hoạt động:
Prevent → Detect → Respond → Recover
Tức là:
- Ngăn chặn nguy cơ.
- Phát hiện hành vi bất thường.
- Ứng phó khi xảy ra sự cố.
- Khôi phục hệ thống sau tấn công.
Chính vì phạm vi rất rộng nên ngành An ninh mạng tạo ra nhiều vị trí công việc khác nhau, mỗi vị trí đảm nhận một mắt xích trong chuỗi bảo vệ hệ thống.

1. Security Analyst – Chuyên viên phân tích an ninh mạng
Security Analyst là một trong những vị trí phổ biến đối với người bắt đầu sự nghiệp Cyber Security.
Công việc chính là theo dõi, phân tích và phát hiện các dấu hiệu bất thường trong hệ thống.
Một Security Analyst có thể:
- Theo dõi cảnh báo bảo mật.
- Phân tích log.
- Điều tra các hoạt động đáng ngờ.
- Phát hiện dấu hiệu tấn công.
- Phân tích malware ở mức cơ bản.
- Đánh giá rủi ro.
- Phối hợp với Incident Response khi xảy ra sự cố.
Đây là vị trí phù hợp với những người có tư duy phân tích, thích điều tra vấn đề và muốn hiểu cách một cuộc tấn công diễn ra.
Kiến thức nên có: Networking, Linux, Windows, SIEM, log analysis, Cyber Security Fundamentals.
2. SOC Analyst – Chuyên viên Trung tâm điều hành an ninh
SOC (Security Operations Center) là trung tâm chịu trách nhiệm giám sát và phản ứng với các sự kiện bảo mật của doanh nghiệp.
SOC Analyst thường được chia thành nhiều cấp độ:
- Level 1: Theo dõi và phân loại cảnh báo.
- Level 2: Phân tích chuyên sâu và điều tra sự kiện.
- Level 3: Xử lý các vấn đề phức tạp, hunting và phát triển detection.
Một ngày làm việc của SOC Analyst có thể bắt đầu bằng việc kiểm tra hàng loạt cảnh báo từ SIEM, firewall, endpoint hoặc các hệ thống security khác.
Điểm quan trọng của công việc này là không phải mọi cảnh báo đều là một cuộc tấn công thực sự.
SOC Analyst phải xác định:
Alert → Investigation → False Positive / True Positive → Response
Đây là một trong những hướng đi tương đối phù hợp với người mới muốn bước vào lĩnh vực Cyber Security.
3. Penetration Tester – Chuyên viên kiểm thử xâm nhập
Nếu SOC thiên về phòng thủ, Pentester lại đứng ở phía kiểm thử khả năng phòng thủ bằng cách mô phỏng tấn công.
Pentester được doanh nghiệp ủy quyền để tìm kiếm và xác minh các lỗ hổng trong hệ thống.
Công việc có thể bao gồm:
- Reconnaissance.
- Network scanning.
- Vulnerability assessment.
- Web Pentest.
- Exploitation.
- Privilege escalation.
- Internal Pentest.
- Reporting.
Một Pentester cần có nền tảng mạnh về:
Networking + Linux + Windows + Programming + Web Security + Cyber Security.
Đây là lựa chọn hấp dẫn đối với những người thích tìm hiểu cách hệ thống có thể bị tấn công và muốn phát triển theo hướng Offensive Security.
4. Red Team Operator
Nếu Pentest thường tập trung vào một hệ thống hoặc phạm vi được xác định, Red Team thường mô phỏng một cuộc tấn công thực tế ở quy mô rộng hơn.
Red Team có thể đánh giá:
- Con người.
- Công nghệ.
- Quy trình.
- Khả năng phát hiện.
- Khả năng phản ứng.
Mục tiêu không đơn giản là tìm một lỗ hổng mà là đánh giá:
“Nếu một attacker thực sự xâm nhập được vào doanh nghiệp, họ có thể tiến xa đến đâu trước khi bị phát hiện?”
Đây là hướng chuyên sâu, thường phù hợp với người đã có nền tảng Pentest hoặc Offensive Security.
5. Blue Team / Defensive Security
Nếu Red Team mô phỏng attacker thì Blue Team chịu trách nhiệm phòng thủ.
Blue Team tập trung vào:
- Monitoring.
- Detection.
- Threat Hunting.
- Incident Response.
- Hardening.
- Security Controls.
Blue Team cần hiểu cách attacker hoạt động để xây dựng hệ thống phòng thủ hiệu quả.
Vì vậy, nhiều chuyên gia bảo mật có kinh nghiệm thường phát triển kỹ năng ở cả hai phía Offensive Security và Defensive Security.
6. Incident Response – Chuyên viên ứng cứu sự cố
Khi doanh nghiệp đã xảy ra sự cố, Incident Response (IR) là bộ phận chịu trách nhiệm điều tra và xử lý.
Ví dụ:
- Máy chủ bị ransomware.
- Tài khoản quản trị bị chiếm.
- Dữ liệu bị đánh cắp.
- Malware xuất hiện trong hệ thống.
- Có dấu hiệu xâm nhập trái phép.
Quy trình thường bao gồm:
Identification → Containment → Eradication → Recovery → Lessons Learned
Incident Responder cần khả năng phân tích nhanh, làm việc dưới áp lực và hiểu sâu về hệ điều hành, network, log và malware.
7. Threat Hunter – Chuyên viên săn tìm mối đe dọa
Không giống SOC Analyst chỉ xử lý những cảnh báo đã được hệ thống phát hiện, Threat Hunter chủ động tìm kiếm dấu hiệu tấn công có thể đang ẩn trong hệ thống.
Họ đặt câu hỏi:
“Nếu attacker đã ở trong hệ thống nhưng chưa tạo ra cảnh báo rõ ràng thì họ đang để lại dấu vết ở đâu?”
Threat Hunter thường phân tích:
- Endpoint telemetry.
- Network traffic.
- Authentication logs.
- Process activity.
- DNS.
- User behavior.
Đây là vị trí đòi hỏi tư duy điều tra và kiến thức Cyber Security khá sâu.
8. Malware Analyst
Malware Analyst chuyên phân tích phần mềm độc hại như:
- Virus.
- Trojan.
- Ransomware.
- Spyware.
- Worm.
- Botnet.
Công việc có thể bao gồm:
Static Analysis → Dynamic Analysis → Reverse Engineering
Malware Analyst cần kiến thức về:
- Operating System.
- Assembly.
- Programming.
- Debugging.
- Reverse Engineering.
Đây là một hướng chuyên sâu và đòi hỏi nền tảng kỹ thuật tương đối cao.
9. Digital Forensics – Chuyên viên điều tra số
Digital Forensics tập trung vào việc thu thập, bảo toàn và phân tích bằng chứng số sau một sự cố.
Nguồn dữ liệu có thể đến từ:
- Máy tính.
- Server.
- Mobile device.
- Network.
- Cloud.
- Log.
Mục tiêu là trả lời các câu hỏi:
Điều gì đã xảy ra? Xảy ra khi nào? Ai hoặc hệ thống nào liên quan? Attacker đã làm gì? Dữ liệu nào bị ảnh hưởng?
Digital Forensics thường kết hợp chặt chẽ với Incident Response.
10. Application Security Engineer
Khi phần mềm trở thành một trong những điểm tấn công phổ biến nhất, Application Security (AppSec) ngày càng quan trọng.
AppSec Engineer làm việc với đội phát triển phần mềm để đưa bảo mật vào ngay trong quá trình phát triển.
Công việc có thể bao gồm:
- Secure Coding.
- Code Review.
- SAST.
- DAST.
- Dependency Scanning.
- API Security.
- Threat Modeling.
- DevSecOps.
Nếu bạn vừa thích lập trình vừa quan tâm đến bảo mật, đây là một hướng nghề nghiệp đáng cân nhắc.
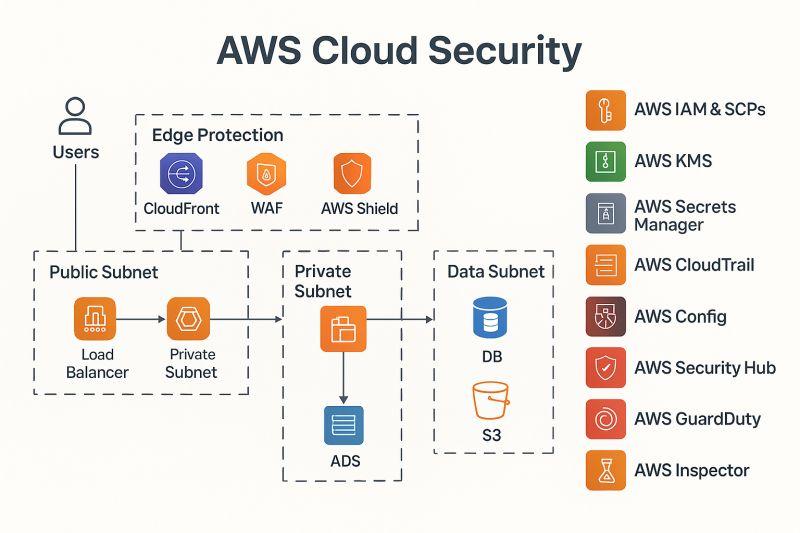
11. Cloud Security Engineer
Doanh nghiệp chuyển dịch lên AWS, Microsoft Azure và Google Cloud ngày càng nhiều, kéo theo nhu cầu bảo mật cloud.
Cloud Security Engineer có thể phụ trách:
- IAM.
- Cloud network security.
- Security configuration.
- Data protection.
- Logging & monitoring.
- Cloud compliance.
- Container security.
Đây là một hướng kết hợp giữa Cloud + Security, phù hợp với những người đã có nền tảng System, Network hoặc DevOps.
12. Security Engineer
Security Engineer tập trung vào thiết kế, triển khai và vận hành các giải pháp bảo mật.
Có thể làm việc với:
- Firewall.
- IDS/IPS.
- SIEM.
- EDR/XDR.
- VPN.
- IAM.
- Endpoint Security.
- Network Security.
Khác với Security Analyst thiên về phân tích, Security Engineer thường có trách nhiệm xây dựng và duy trì hệ thống bảo mật.
13. Security Architect
Đây là vị trí ở cấp độ chuyên môn cao hơn.
Security Architect chịu trách nhiệm thiết kế kiến trúc bảo mật cho hệ thống và doanh nghiệp.
Họ cần xem xét:
- Network Architecture.
- Identity.
- Application.
- Cloud.
- Data.
- Security Controls.
- Compliance.
- Risk.
Một Security Architect cần có kiến thức rộng và kinh nghiệm thực tế từ nhiều mảng Cyber Security.
14. GRC – Governance, Risk & Compliance
Không phải tất cả công việc trong Cyber Security đều yêu cầu kỹ thuật chuyên sâu.
GRC tập trung vào:
- Governance.
- Risk Management.
- Compliance.
- Security Policy.
- Security Framework.
- Audit.
GRC phù hợp với người có khả năng phân tích, quản lý tài liệu, quy trình và hiểu các yêu cầu bảo mật của doanh nghiệp.
Đây cũng là hướng nghề nghiệp đáng cân nhắc đối với người không muốn đi quá sâu vào technical security.
15. CISO – Chief Information Security Officer
CISO là vị trí lãnh đạo cấp cao phụ trách chiến lược an toàn thông tin của doanh nghiệp.
CISO không chỉ quan tâm đến kỹ thuật mà còn phải hiểu:
- Business.
- Risk.
- Compliance.
- Budget.
- People.
- Security Strategy.
Lộ trình để trở thành CISO thường bắt đầu từ các vị trí technical hoặc security management, sau đó phát triển thêm năng lực quản trị và chiến lược.
Học An ninh mạng ra làm gì?
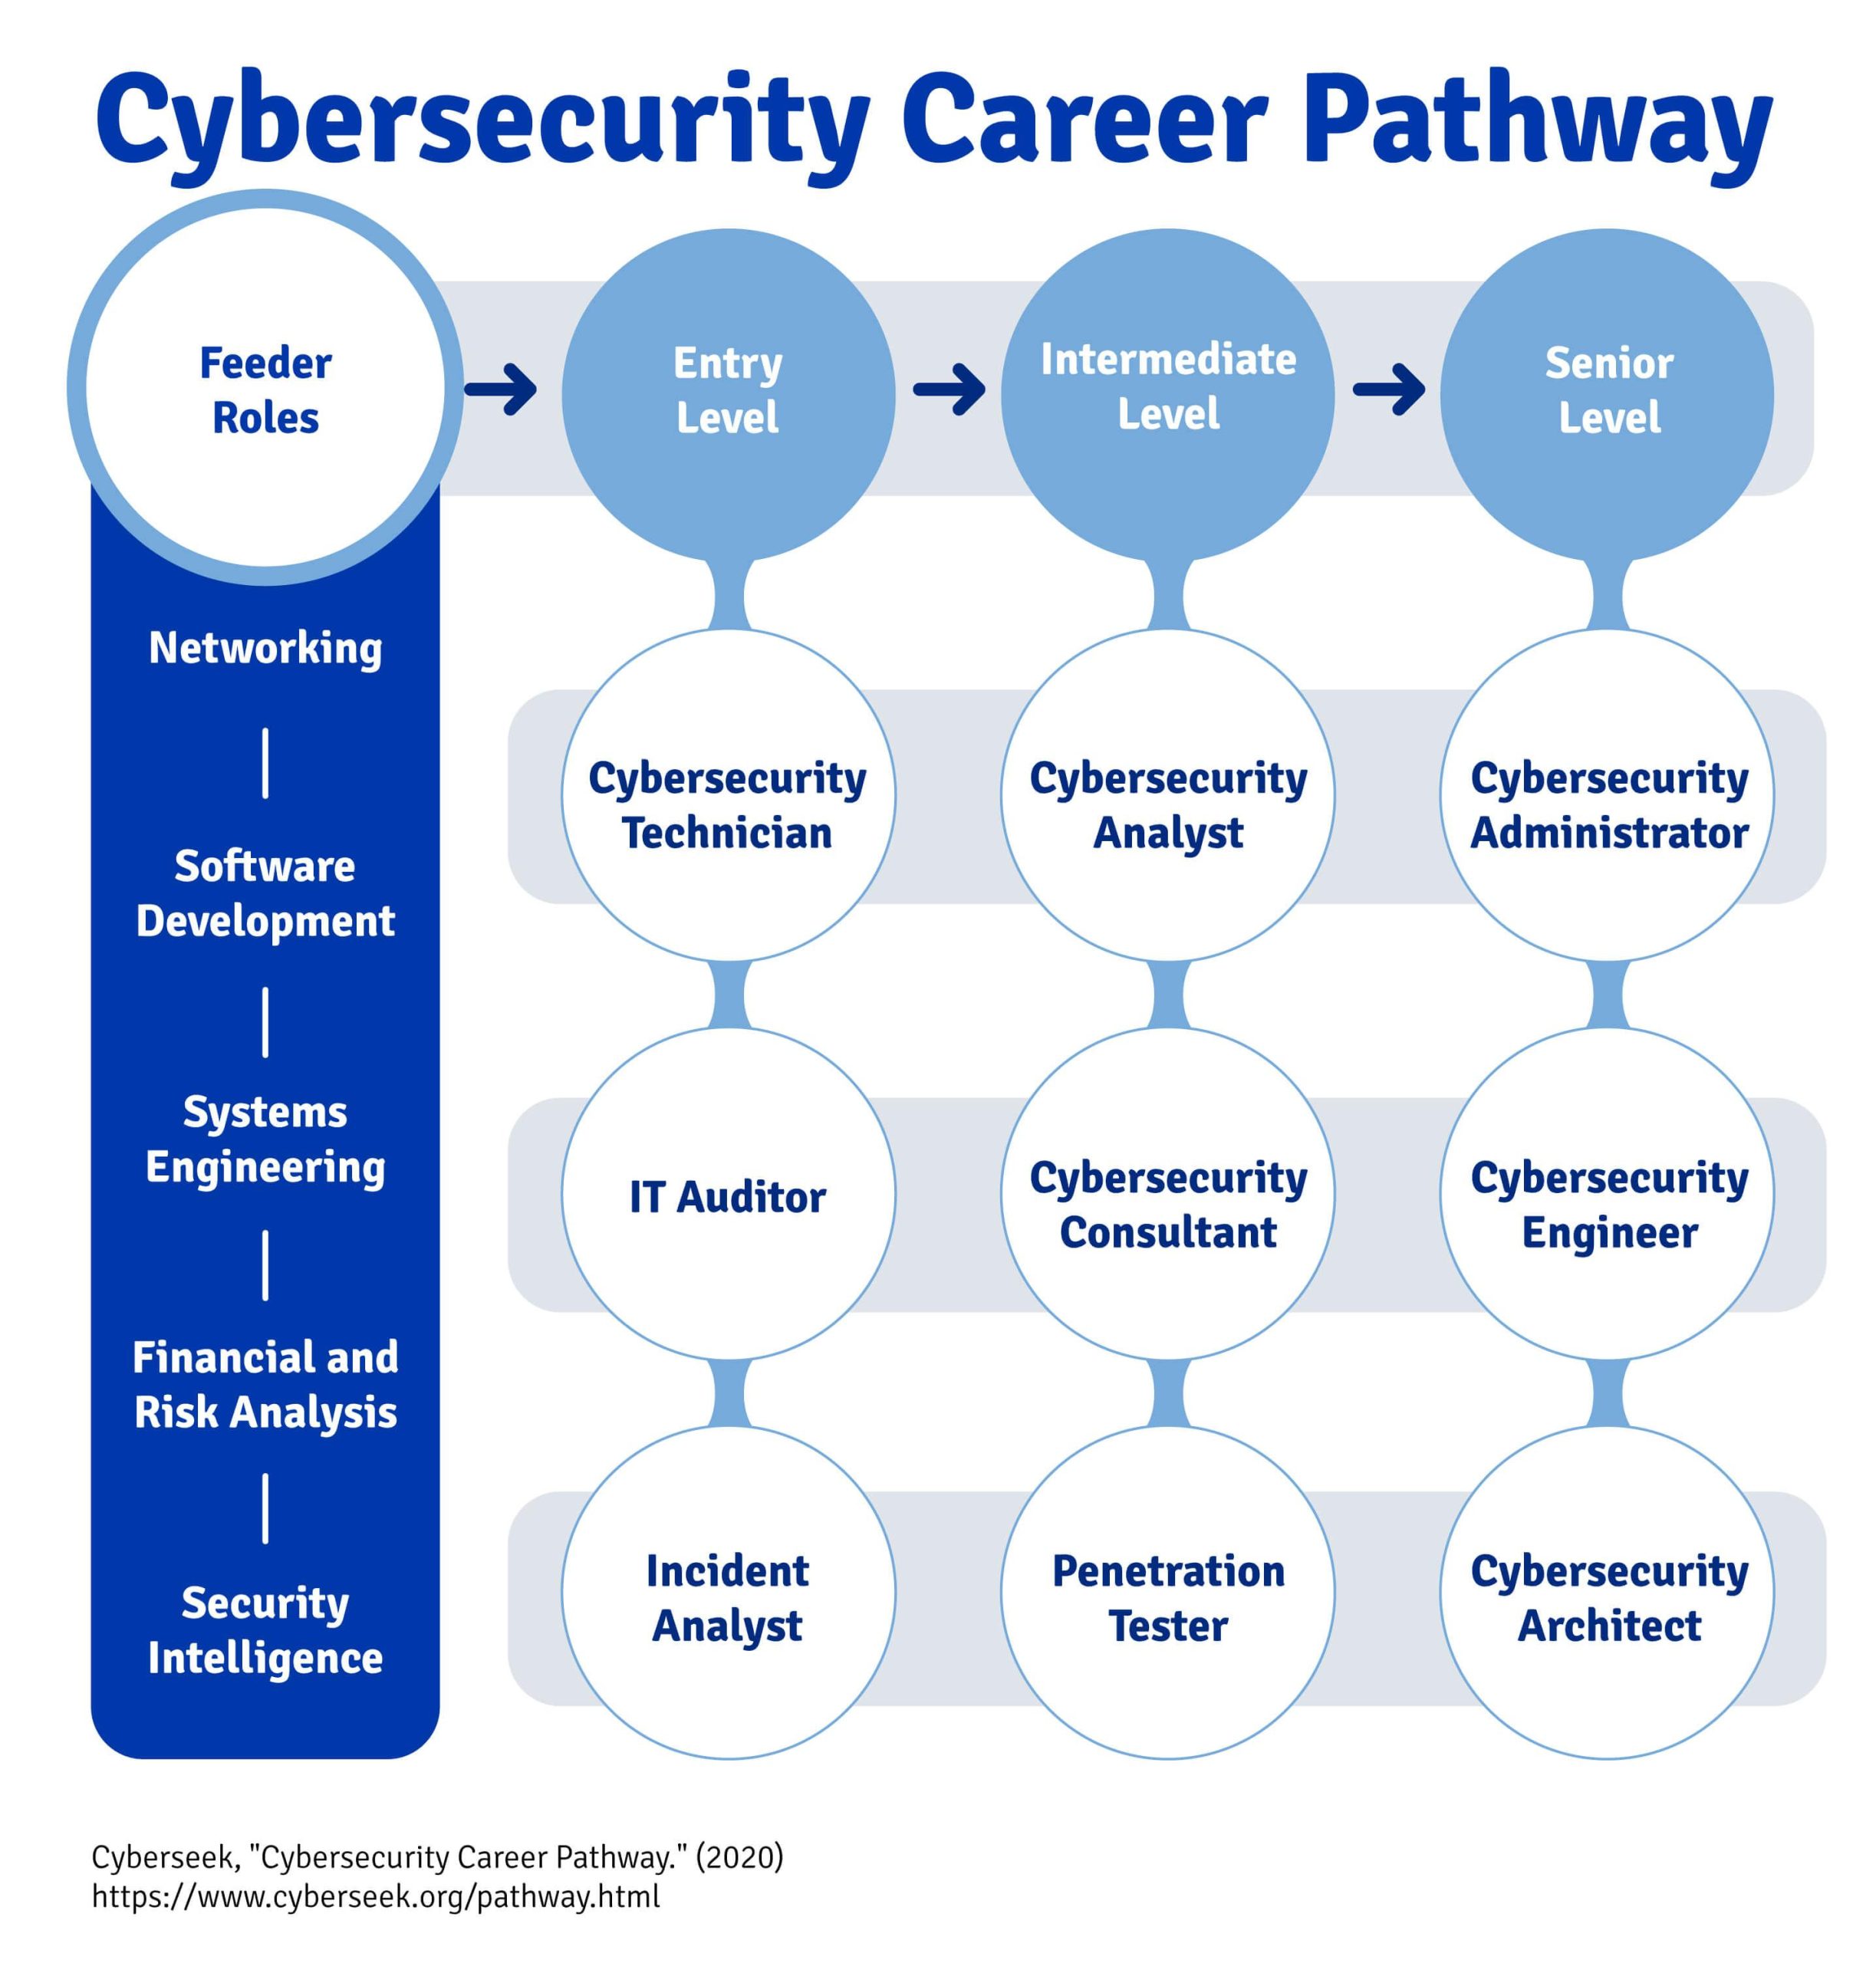
Có thể chia các vị trí trong ngành thành 4 nhóm lớn:
| Nhóm | Vị trí tiêu biểu |
|---|---|
| Offensive Security | Pentester, Red Team |
| Defensive Security | SOC Analyst, Blue Team, Threat Hunter |
| Security Engineering | Security Engineer, Cloud Security, AppSec |
| Security Management | GRC, Security Manager, CISO |
Cách phân loại này giúp người mới dễ hình dung hơn về hướng phát triển nghề nghiệp.
Mức lương các vị trí trong ngành An ninh mạng
Mức lương Cyber Security phụ thuộc vào kinh nghiệm, năng lực chuyên môn, chứng chỉ, quy mô doanh nghiệp và đặc biệt là khả năng làm việc với các hệ thống bảo mật thực tế. Vì vậy, cùng một vị trí có thể có mức thu nhập chênh lệch khá lớn.
| Vị trí | Fresher/Junior | Middle | Senior/Expert | Tiềm năng |
|---|---|---|---|---|
| SOC Analyst | 8–15 triệu | 15–25 triệu | 25–40+ triệu | ⭐⭐⭐⭐ |
| Security Analyst | 10–16 triệu | 18–30 triệu | 30–45+ triệu | ⭐⭐⭐⭐ |
| Pentester | 10–18 triệu | 20–35 triệu | 35–60+ triệu | ⭐⭐⭐⭐⭐ |
| Red Team | 15–25 triệu | 25–45 triệu | 45–70+ triệu | ⭐⭐⭐⭐⭐ |
| Incident Response | 12–20 triệu | 20–35 triệu | 35–55+ triệu | ⭐⭐⭐⭐⭐ |
| Threat Hunter | 15–22 triệu | 25–40 triệu | 40–60+ triệu | ⭐⭐⭐⭐⭐ |
| Security Engineer | 12–20 triệu | 22–35 triệu | 35–55+ triệu | ⭐⭐⭐⭐⭐ |
| Cloud Security Engineer | 15–25 triệu | 25–40 triệu | 40–70+ triệu | ⭐⭐⭐⭐⭐ |
| Application Security | 15–25 triệu | 25–40 triệu | 40–65+ triệu | ⭐⭐⭐⭐⭐ |
| Malware Analyst | 12–20 triệu | 22–35 triệu | 35–60+ triệu | ⭐⭐⭐⭐⭐ |
| Digital Forensics | 10–18 triệu | 20–35 triệu | 35–55+ triệu | ⭐⭐⭐⭐ |
| GRC Specialist | 10–18 triệu | 18–30 triệu | 30–50+ triệu | ⭐⭐⭐⭐ |
| Security Architect | — | 35–50 triệu | 50–80+ triệu | ⭐⭐⭐⭐⭐ |
| Security Manager | — | 30–50 triệu | 50–80+ triệu | ⭐⭐⭐⭐⭐ |
| CISO | — | — | 60–150+ triệu | ⭐⭐⭐⭐⭐ |
Lưu ý: Đây là khoảng lương tham khảo, không phải mức lương cố định hay cam kết thu nhập. Thực tế có thể cao hoặc thấp hơn tùy doanh nghiệp, địa điểm, kinh nghiệm, chứng chỉ và năng lực chuyên môn. Các vị trí làm cho doanh nghiệp nước ngoài hoặc dự án quốc tế thường có mức thu nhập cao hơn mặt bằng chung.
Người mới nên bắt đầu với vị trí nào?
Không có một vị trí duy nhất phù hợp với tất cả mọi người.
Nếu bạn thích phân tích log, điều tra cảnh báo, có thể bắt đầu với SOC Analyst.
Nếu thích tấn công, tìm lỗ hổng và kiểm thử hệ thống, có thể theo Pentest.
Nếu thích lập trình, hãy cân nhắc Application Security.
Nếu thích hạ tầng và cloud, có thể đi theo Security Engineer hoặc Cloud Security.
Nếu thích quy trình, quản trị và đánh giá rủi ro, GRC là hướng phù hợp.
Điều quan trọng là trước khi chọn chuyên ngành, bạn nên xây dựng nền tảng:
Networking → Linux/Windows → Security Fundamentals → Chuyên môn hóa.
Lộ trình học An ninh mạng cho người mới
Một lộ trình tương đối hợp lý có thể chia thành 5 giai đoạn:
Giai đoạn 1 – IT Fundamentals: Networking, Linux, Windows, hệ điều hành.
Giai đoạn 2 – Cyber Security Fundamentals: Threat, vulnerability, risk, authentication, encryption, security architecture.
Giai đoạn 3 – Thực hành: Lab, CTF, phân tích log, kiểm thử hệ thống.
Giai đoạn 4 – Chuyên môn hóa: Pentest, SOC, Cloud Security, AppSec, Digital Forensics hoặc GRC.
Giai đoạn 5 – Phát triển nghề nghiệp: Portfolio, chứng chỉ, dự án thực tế và kinh nghiệm làm việc.
Đây là cách tiếp cận hiệu quả hơn so với việc cố gắng học tất cả các mảng Cyber Security cùng một lúc.
Kết luận
Ngành An ninh mạng có rất nhiều vị trí, không chỉ giới hạn ở Pentester hay Hacker. Tùy vào sở thích và nền tảng, người học có thể phát triển theo Offensive Security, Defensive Security, Security Engineering, Application Security, Cloud Security hoặc GRC.
Nếu mới bắt đầu, hãy tập trung xây dựng nền tảng Networking, Linux/Windows và Cyber Security Fundamentals trước khi lựa chọn hướng chuyên sâu.
Quan trọng nhất, Cyber Security là lĩnh vực yêu cầu học liên tục và thực hành thường xuyên. Công nghệ và phương thức tấn công luôn thay đổi, vì vậy khả năng tự học, phân tích và cập nhật kiến thức sẽ quyết định tốc độ phát triển nghề nghiệp lâu dài.