Trong quá trình triển khai ứng dụng trên Kubernetes, việc quản lý cấu hình đóng vai trò quan trọng đối với tính ổn định, bảo mật và khả năng mở rộng của hệ thống. Một ứng dụng có thể cần nhiều thông tin cấu hình như địa chỉ Database, cổng kết nối, biến môi trường, API Key hoặc mật khẩu truy cập dịch vụ. Nếu tất cả được khai báo trực tiếp trong Container Image, việc thay đổi cấu hình sẽ trở nên phức tạp và tiềm ẩn rủi ro bảo mật.
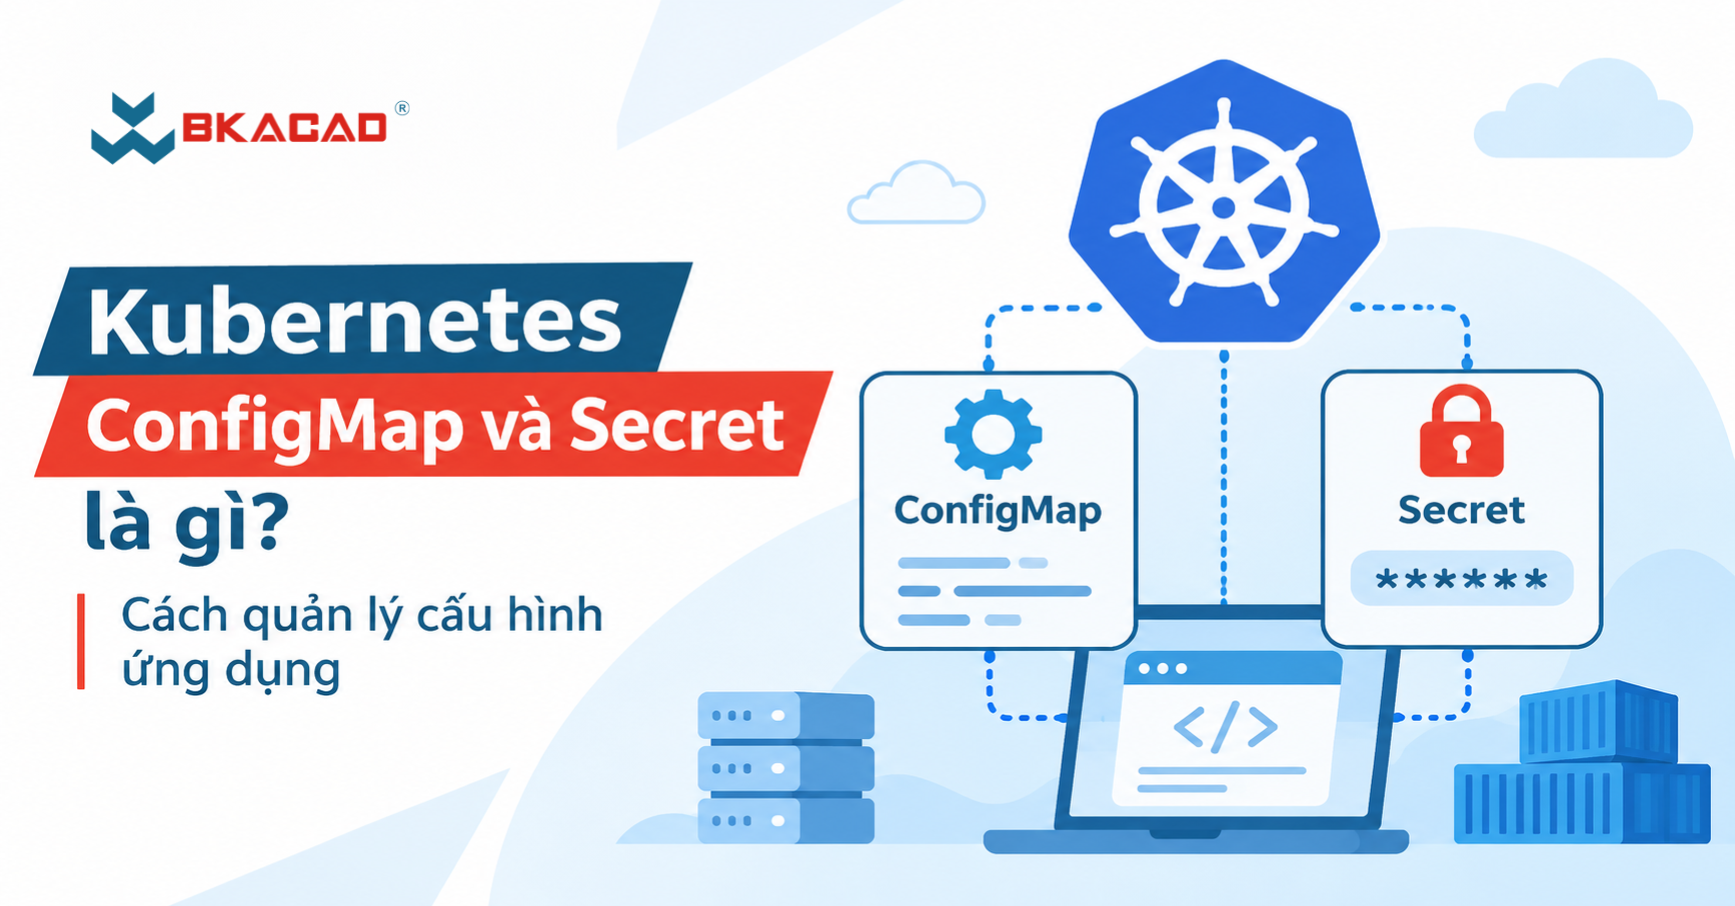
Để giải quyết vấn đề này, Kubernetes cung cấp hai tài nguyên quan trọng là ConfigMap và Secret, cho phép tách thông tin cấu hình khỏi mã nguồn và Container Image. Vậy Kubernetes ConfigMap và Secret là gì, chúng khác nhau như thế nào và làm sao để sử dụng hiệu quả khi triển khai ứng dụng?
1. Kubernetes ConfigMap là gì?
ConfigMap là một tài nguyên API trong Kubernetes dùng để lưu trữ dữ liệu cấu hình không mang tính bí mật dưới dạng cặp Key–Value. Thông qua ConfigMap, người quản trị có thể cung cấp các tham số cấu hình cho Pod mà không cần chỉnh sửa hoặc xây dựng lại Container Image.
Ví dụ, một ứng dụng Web có thể sử dụng ConfigMap để lưu địa chỉ API, tên môi trường triển khai, cổng dịch vụ hoặc các thiết lập vận hành. Khi chuyển ứng dụng từ Development sang Production, người quản trị chỉ cần sử dụng ConfigMap tương ứng với từng môi trường.
ConfigMap hỗ trợ việc tách biệt cấu hình và ứng dụng, giúp quá trình triển khai linh hoạt hơn, đặc biệt trong các hệ thống Microservices có nhiều dịch vụ và môi trường vận hành.
Tuy nhiên, ConfigMap không được thiết kế để lưu trữ thông tin nhạy cảm như mật khẩu, Token xác thực hoặc Private Key.
Trong môi trường triển khai thực tế, ConfigMap thường được sử dụng để tách các thông số cấu hình khỏi Container Image, giúp ứng dụng linh hoạt hơn khi chuyển đổi giữa các môi trường. Khi kết hợp với Kubernetes Deployment, người quản trị có thể quản lý phiên bản ứng dụng và thay đổi cấu hình theo quy trình triển khai phù hợp mà không cần đóng gói lại Image cho mọi thay đổi.
2. Kubernetes Secret là gì?
Secret là tài nguyên Kubernetes được sử dụng để lưu trữ và cung cấp dữ liệu nhạy cảm cho ứng dụng, chẳng hạn mật khẩu Database, API Token, SSH Key hoặc chứng chỉ TLS.
Về cách sử dụng, Secret có nhiều điểm tương đồng với ConfigMap. Cả hai đều có thể cung cấp dữ liệu cho Container thông qua biến môi trường hoặc Volume. Tuy nhiên, Secret được thiết kế riêng cho dữ liệu cần kiểm soát truy cập chặt chẽ hơn.
Một điểm quan trọng là dữ liệu trong trường data của Secret thường được biểu diễn dưới dạng Base64. Base64 chỉ là phương pháp mã hóa biểu diễn dữ liệu, không phải cơ chế mã hóa bảo mật. Vì vậy, Secret không mặc nhiên bảo đảm dữ liệu được bảo vệ hoàn toàn.
Mặc dù Secret được thiết kế để lưu trữ thông tin nhạy cảm, việc sử dụng Secret không đồng nghĩa dữ liệu đã được bảo vệ tuyệt đối. Người quản trị cần kiểm soát những tài khoản và Workload có quyền truy cập Secret thông qua Kubernetes RBAC, đồng thời áp dụng các biện pháp bảo mật dữ liệu phù hợp với môi trường triển khai.
Để tăng cường bảo mật, hệ thống Kubernetes cần kết hợp Secret với RBAC, mã hóa dữ liệu lưu trữ trong etcd và những cơ chế quản lý quyền truy cập phù hợp.
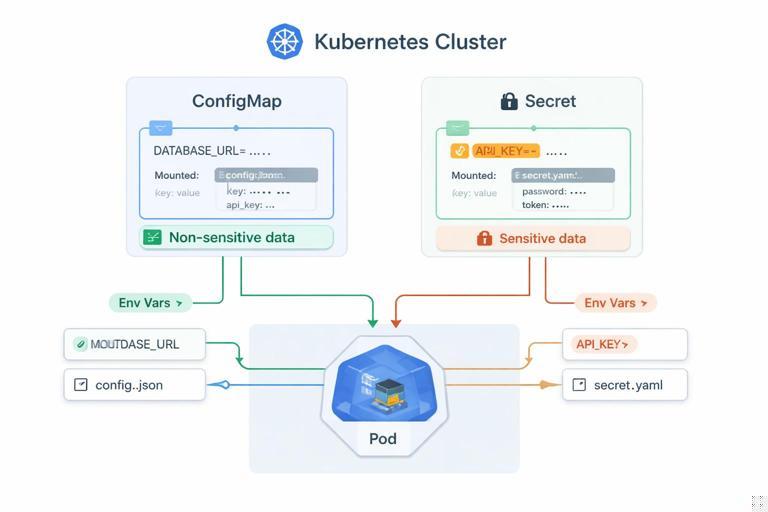
3. So sánh Kubernetes ConfigMap và Secret
Mặc dù đều phục vụ mục đích quản lý cấu hình, ConfigMap và Secret được thiết kế cho những loại dữ liệu khác nhau.
| Tiêu chí | ConfigMap | Secret |
|---|---|---|
| Mục đích | Lưu cấu hình thông thường | Lưu thông tin nhạy cảm |
| Dữ liệu | URL, cổng, tham số ứng dụng | Password, Token, TLS |
| Cách biểu diễn | Chuỗi văn bản | Base64 trong trường data hoặc văn bản trong stringData |
| Sử dụng trong Pod | Environment Variables, Volume | Environment Variables, Volume |
| Bảo mật | Không dành cho dữ liệu bí mật | Hỗ trợ kiểm soát truy cập, cần cấu hình bảo vệ bổ sung |
| Giới hạn dung lượng | 1 MiB | 1 MiB |
Việc lựa chọn ConfigMap hay Secret phụ thuộc vào mức độ nhạy cảm của dữ liệu. Những tham số vận hành thông thường nên được lưu trong ConfigMap, trong khi thông tin xác thực và khóa bảo mật cần được quản lý bằng Secret.
4. Hướng dẫn tạo và sử dụng ConfigMap trong Kubernetes
Có thể tạo ConfigMap bằng lệnh kubectl hoặc khai báo thông qua YAML.
Ví dụ, tạo ConfigMap chứa thông tin môi trường ứng dụng:
kubectl create configmap app-config \
  --from-literal=APP_ENV=production \
  --from-literal=APP_PORT=8080
Kiểm tra ConfigMap:
kubectl get configmap app-config
kubectl describe configmap app-config
Để sử dụng ConfigMap trong Deployment, khai báo biến môi trường như sau:
env:
  - name: APP_ENV
    valueFrom:
      configMapKeyRef:
        name: app-config
        key: APP_ENV
Khi Container được tạo, Kubernetes cung cấp giá trị APP_ENV từ ConfigMap cho ứng dụng. Cách tiếp cận này giúp cùng một Container Image có thể được sử dụng trong nhiều môi trường mà không cần thay đổi mã nguồn.
5. Hướng dẫn tạo và sử dụng Kubernetes Secret
Secret có thể được tạo bằng kubectl hoặc thông qua tệp YAML. Ví dụ, tạo Secret chứa thông tin đăng nhập Database:
kubectl create secret generic db-secret \
  --from-literal=DB_USERNAME=admin \
  --from-literal=DB_PASSWORD='example-password'
Lưu ý: Đây chỉ là dữ liệu minh họa. Trong môi trường Production, tránh truyền mật khẩu thật trực tiếp trên dòng lệnh vì có nguy cơ lộ qua lịch sử Shell hoặc các cơ chế ghi nhận lệnh.
Để cung cấp Secret cho Container thông qua biến môi trường, có thể sử dụng cấu hình:
env:
  - name: DB_PASSWORD
    valueFrom:
      secretKeyRef:
        name: db-secret
        key: DB_PASSWORD
Kubernetes sẽ lấy giá trị từ Secret và cung cấp cho Container khi khởi tạo. Tuy nhiên, ứng dụng và những tiến trình có quyền truy cập môi trường Container vẫn có thể đọc được giá trị này.
Đối với hệ thống Production, cần giới hạn quyền đọc Secret theo nguyên tắc Least Privilege, tránh lưu Secret dạng văn bản trong Git Repository và cân nhắc sử dụng công cụ quản lý bí mật chuyên dụng.
Đối với những hệ thống sử dụng Database hoặc ứng dụng Stateful, ConfigMap có thể lưu thông số cấu hình trong khi Secret quản lý thông tin xác thực. Những tài nguyên này có thể được sử dụng cùng Kubernetes StatefulSet để triển khai các Workload cần danh tính ổn định, cấu hình riêng và khả năng duy trì dữ liệu.
6. Những lưu ý khi quản lý ConfigMap và Secret
Một sai lầm phổ biến là cho rằng chỉ cần sử dụng Secret thì dữ liệu đã được bảo mật hoàn toàn. Trên thực tế, Kubernetes Secret cần được kết hợp với cơ chế phân quyền, mã hóa và quản lý vòng đời dữ liệu.
Ngoài ra, ConfigMap và Secret có thể được sử dụng dưới dạng Environment Variables hoặc Volume, nhưng cách cập nhật có sự khác biệt. Khi giá trị được đưa vào Container thông qua biến môi trường, thay đổi ConfigMap hoặc Secret sẽ không tự động cập nhật biến môi trường của Container đang chạy. Thông thường, cần khởi động lại hoặc triển khai lại Pod để nhận giá trị mới.
Với dữ liệu được Mount qua Volume, Kubernetes có thể cập nhật nội dung sau một khoảng thời gian, nhưng ứng dụng vẫn cần có khả năng đọc lại cấu hình. Trường hợp Mount bằng subPath, nội dung sẽ không tự động nhận cập nhật theo cơ chế thông thường.
Bên cạnh đó, cần phân quyền truy cập phù hợp cho từng ServiceAccount. Người quản trị có thể tìm hiểu thêm về Kubernetes RBAC và cơ chế phân quyền Role, ClusterRole, RoleBinding để hạn chế nguy cơ truy cập trái phép vào tài nguyên hệ thống.
7. Học Kubernetes ConfigMap và Secret trong khóa học CKA tại BKACAD
ConfigMap và Secret thuộc nhóm kiến thức quản lý Workloads trong Kubernetes, đồng thời là những nội dung cần nắm vững khi chuẩn bị cho kỳ thi Certified Kubernetes Administrator (CKA).
Trong kỳ thi thực hành CKA, thí sinh cần có khả năng tạo, cấu hình và sử dụng các tài nguyên Kubernetes thông qua YAML hoặc kubectl. Việc hiểu cách cung cấp cấu hình cho Pod, quản lý thông tin nhạy cảm và kiểm tra lỗi triển khai giúp người học xử lý các tình huống thực tế hiệu quả hơn.
Tại BKACAD – Học viện Công nghệ Bách Khoa, khóa học Certified Kubernetes Administrator (CKA) được xây dựng theo định hướng đào tạo thực hành, giúp học viên tiếp cận các kỹ năng quản trị Kubernetes, triển khai Workloads, cấu hình hệ thống và xử lý sự cố thông qua môi trường Lab.
Chương trình phù hợp với những người đang làm việc hoặc định hướng phát triển trong lĩnh vực DevOps, Cloud Computing và quản trị hệ thống Kubernetes.
Tìm hiểu chi tiết: Khóa học Certified Kubernetes Administrator (CKA) tại BKACAD.
Kết luận
Kubernetes ConfigMap và Secret là hai tài nguyên quan trọng giúp tách biệt cấu hình khỏi Container Image, hỗ trợ triển khai ứng dụng linh hoạt và quản lý thông tin hiệu quả hơn. Trong đó, ConfigMap phù hợp với dữ liệu cấu hình thông thường, còn Secret được sử dụng cho những thông tin nhạy cảm cần kiểm soát truy cập.
Việc hiểu rõ cách tạo, sử dụng và cập nhật ConfigMap, Secret không chỉ giúp nâng cao khả năng vận hành ứng dụng Kubernetes mà còn là nền tảng quan trọng đối với người học chứng chỉ CKA và những người theo đuổi lĩnh vực DevOps.