Nếu từng làm việc trên Linux, bạn có thể đã gặp lỗi Permission denied khi mở file, chỉnh sửa cấu hình, chạy script hoặc truy cập một thư mục. Nguyên nhân thường liên quan đến Linux file permissions – cơ chế kiểm soát người dùng nào được đọc, ghi hoặc thực thi tài nguyên trên hệ thống.
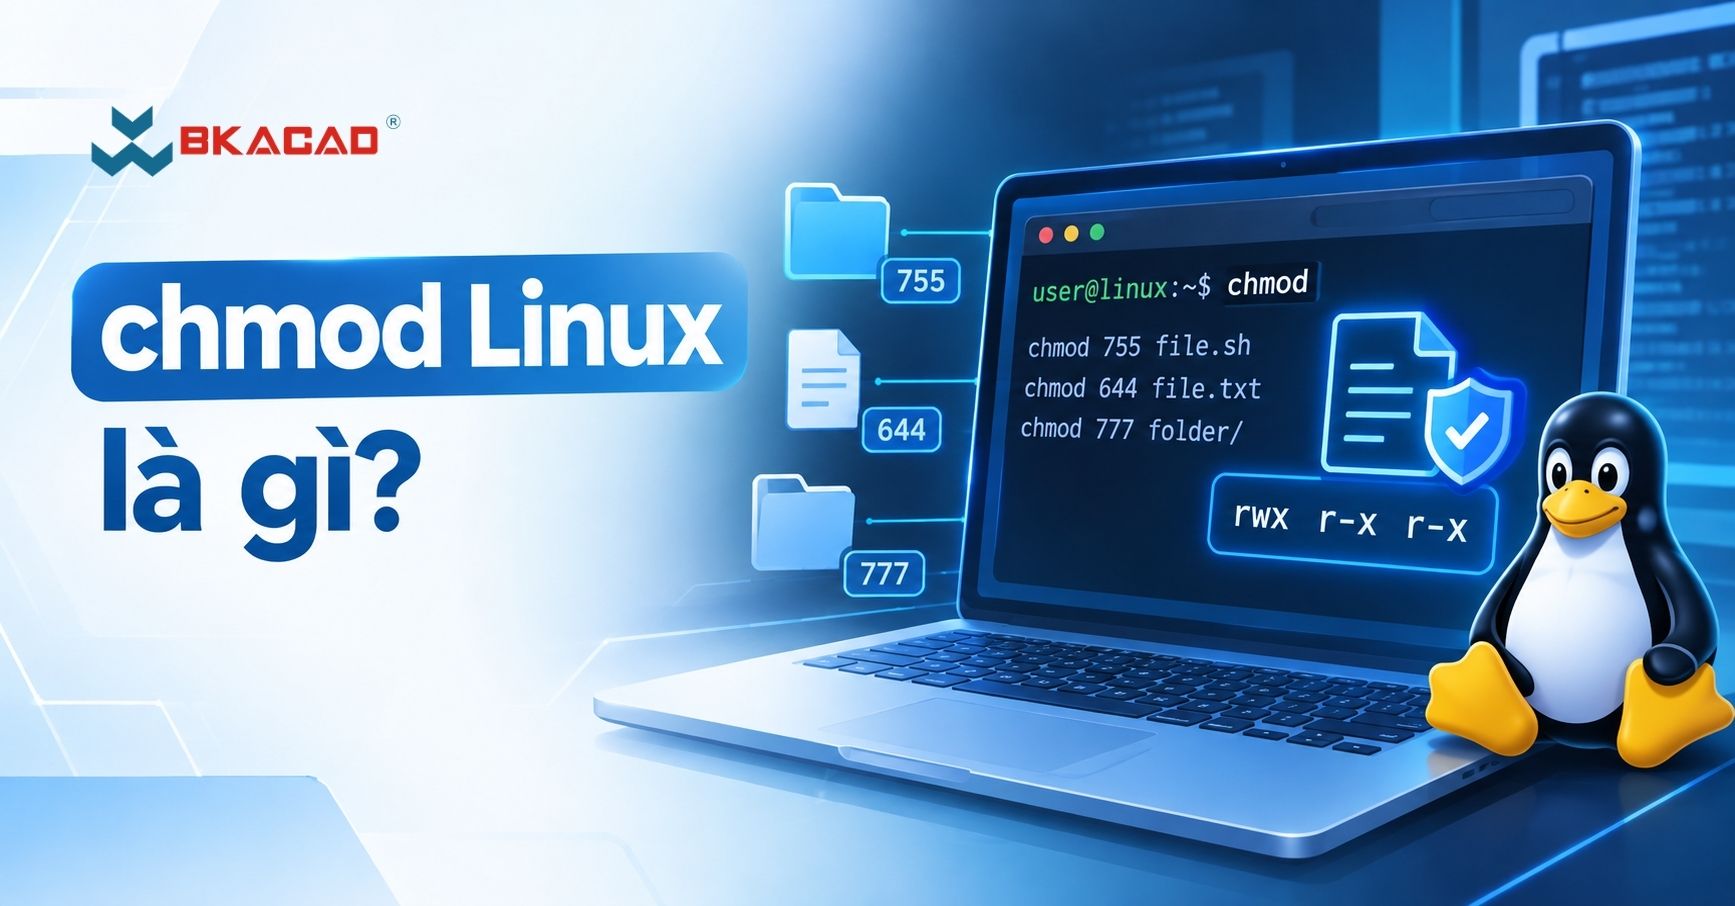
chmod Linux là lệnh được sử dụng để thay đổi các quyền truy cập này đối với file và thư mục. GNU định nghĩa chmod là công cụ dùng để thay đổi các “file mode bits”, có thể thiết lập bằng ký hiệu như u+rwx hoặc bằng giá trị bát phân như 755.
Trong bài viết này, BKACAD sẽ giải thích từ nền tảng owner – group – others, read – write – execute đến cách sử dụng chmod 644, chmod 755, chmod +x, chmod -R, đồng thời phân tích những lỗi phân quyền phổ biến để người mới học Linux có thể áp dụng an toàn hơn.
chmod Linux là gì?
chmod Linux là lệnh dùng để thay đổi quyền truy cập của file và thư mục trong Linux. Tên chmod bắt nguồn từ “change mode”, trong đó mode mô tả các quyền truy cập được gán cho đối tượng.
Về bản chất, chmod không tạo user, không thay đổi chủ sở hữu file và cũng không thay đổi group. Nó điều chỉnh file mode bits, bao gồm các quyền read (r), write (w), execute (x) và một số mode đặc biệt.
Ví dụ:
chmod 644 document.txtLệnh trên thiết lập quyền của document.txt thành:
-rw-r--r--Có nghĩa là owner có quyền đọc và ghi; group và những người dùng khác chỉ có quyền đọc.
Đây là điểm quan trọng: chmod quản lý quyền truy cập, còn chown quản lý chủ sở hữu. Hai khái niệm thường bị nhầm lẫn khi người mới học Linux.
[INTERNAL LINK ĐỀ XUẤT: 10 lệnh Linux cơ bản dân IT nên biết → Bài viết cluster về các lệnh Linux cơ bản → Vị trí: ngay sau phần định nghĩa chmod]
Vì sao Linux cần cơ chế phân quyền file?
Linux được thiết kế như một hệ điều hành đa người dùng. Một máy chủ có thể đồng thời phục vụ nhiều tài khoản người dùng, ứng dụng và dịch vụ. Nếu mọi tài khoản đều có quyền đọc, sửa hoặc thực thi mọi file thì một lỗi cấu hình hoặc tài khoản bị xâm nhập có thể ảnh hưởng đến toàn bộ hệ thống.
Cơ chế permission giúp giới hạn quyền truy cập theo từng đối tượng. Red Hat phân chia quyền cơ bản thành ba nhóm: user owner, group owner và others; mỗi nhóm có thể được cấp read, write và execute.
Ví dụ, một file cấu hình database có thể chỉ cho phép tài khoản dịch vụ cần thiết đọc file, trong khi người dùng thông thường không được truy cập. Ngược lại, một script triển khai có thể cần quyền thực thi đối với tài khoản hoặc nhóm vận hành.
Điều này tạo nên nguyên tắc quan trọng trong quản trị Linux: chỉ cấp quyền cần thiết cho đúng đối tượng thay vì cấp quyền rộng cho tất cả.
Cách đọc quyền file và thư mục trong Linux
Để xem quyền của file, lệnh thường được sử dụng là:
ls -lVí dụ:
-rwxr-xr-- 1 user developers 1200 Sep 28 deploy.shChuỗi:
-rwxr-xr--có thể được phân tích thành:
- | rwx | r-x | r--
  |     |     |
  |     |     └── Others
  |     └──────── Group
  └────────────── Owner
Ký tự đầu tiên - cho biết đây là file thông thường. Nếu là d, đối tượng đó là directory.
Ba nhóm tiếp theo, mỗi nhóm gồm ba ký tự, lần lượt đại diện cho owner, group và others. Đây là cách biểu diễn permission cơ bản được sử dụng trong Linux.
Owner, Group và Others
Owner (u) là người dùng sở hữu file.
Group (g) là nhóm được gán cho file. Thành viên của nhóm có thể được cấp quyền riêng.
Others (o) là những người dùng không phải owner và cũng không thuộc group của file.
Trong symbolic mode của chmod, GNU sử dụng các ký hiệu u, g, o và a tương ứng với user, group, others và all.
Read, Write và Execute
Ba quyền cơ bản gồm:
| Quyền | Ký hiệu | Giá trị | Với file |
|---|---|---|---|
| Read | r | 4 | Đọc nội dung |
| Write | w | 2 | Ghi/thay đổi nội dung |
| Execute | x | 1 | Thực thi file |
| Không quyền | - | 0 | Không được phép |
Với directory, ý nghĩa của các quyền cần hiểu khác đi một chút. r cho phép xem danh sách nội dung; w cho phép tạo, xóa hoặc thay đổi entry trong thư mục khi kết hợp với quyền phù hợp; x cho phép truy cập/đi qua thư mục, chẳng hạn sử dụng cd. Red Hat đặc biệt lưu ý rằng x trên directory mang ý nghĩa access/search chứ không phải “chạy thư mục”.
Cách đọc rwxr-xr--
Ví dụ:
rwx r-x r--Ta có:
| Đối tượng | Permission | Ý nghĩa |
|---|---|---|
| Owner | rwx | Đọc + ghi + thực thi |
| Group | r-x | Đọc + thực thi |
| Others | r-- | Chỉ đọc |
Đây chính là nền tảng để hiểu các giá trị như 755, 644 hay 750.
chmod hoạt động như thế nào?
Khi chạy chmod, Linux thay đổi các permission bits của đối tượng được chỉ định.
Có hai cách phổ biến để xác định permission:
- Symbolic mode: sử dụng
u,g,o,a,r,w,x. - Octal mode: sử dụng các giá trị số từ
0đến7.
GNU chmod hỗ trợ cả hai cách này.
Cú pháp cơ bản:
chmod [OPTION] MODE FILEhoặc:
chmod [OPTION] OCTAL-MODE FILEVí dụ:
chmod u+x script.shhoặc:
chmod 755 script.shHai câu lệnh trên đều có thể tạo ra quyền thực thi, nhưng cách biểu đạt khác nhau.
Cách sử dụng chmod bằng ký hiệu
Symbolic mode phù hợp khi muốn thêm hoặc xóa một quyền cụ thể mà không nhất thiết phải ghi đè toàn bộ permission hiện tại.
Thêm quyền với +
Cấp quyền thực thi cho owner:
chmod u+x script.shCấp quyền đọc cho group:
chmod g+r report.txtCấp quyền đọc và thực thi cho others:
chmod o+rx directoryXóa quyền với -
Xóa quyền ghi của others:
chmod o-w document.txtXóa quyền thực thi của group:
chmod g-x script.shGán quyền với =
Nếu muốn thiết lập chính xác permission:
chmod u=rwx,g=rx,o= file.shKhi sử dụng =, những quyền không được chỉ định sẽ bị loại bỏ trong phạm vi đối tượng tương ứng. Red Hat minh họa cách này với cú pháp chmod go= my-file.txt.
Cách sử dụng chmod bằng số
Đây là cách phổ biến khi quản trị Linux vì ngắn gọn.
Mỗi quyền được biểu diễn bằng một giá trị:
r = 4
w = 2
x = 1
Giá trị của một nhóm quyền được tính bằng tổng các quyền thành phần:
| Giá trị | Quyền |
|---|---|
0 | --- |
1 | --x |
2 | -w- |
3 | -wx |
4 | r-- |
5 | r-x |
6 | rw- |
7 | rwx |
Ví dụ:
7 = 4 + 2 + 1 = rwx
5 = 4 + 1     = r-x
4 = 4         = r--
Do đó:
chmod 754 script.shtương đương:
Owner  = 7 = rwx
Group  = 5 = r-x
Others = 4 = r--
GNU cũng mô tả numeric mode theo từng nhóm owner, group và others; các giá trị cơ bản được tạo từ 4, 2 và 1.
chmod 644 là gì?
chmod 644 file.txtTương đương:
rw- r-- r--Owner có thể đọc và ghi. Group và others chỉ có thể đọc.
Đây là permission thường gặp với các file dữ liệu hoặc file văn bản không cần thực thi.
chmod 755 là gì?
chmod 755 script.shTương đương:
rwx r-x r-xOwner có toàn bộ quyền; group và others có quyền đọc và thực thi nhưng không có quyền ghi.
Với một executable hoặc script mà người dùng khác cần chạy nhưng không cần chỉnh sửa, cấu hình dạng này có thể phù hợp.
chmod 750 là gì?
chmod 750 projectTương đương:
rwx r-x ---Owner có toàn quyền, group có đọc và truy cập/thực thi, còn others không có quyền.
Cách phân quyền này thường hữu ích trong môi trường làm việc nhóm khi cần giới hạn quyền truy cập đối với những người không thuộc group.
chmod 700 là gì?
chmod 700 privateTương đương:
rwx --- ---Chỉ owner có quyền truy cập.
Đây là lựa chọn phù hợp cho những thư mục hoặc tài nguyên cần giới hạn cho một tài khoản cụ thể, tùy vào yêu cầu của hệ thống.
Vì sao cần thận trọng với chmod 777?
chmod 777 filetương đương:
rwx rwx rwxOwner, group và others đều có quyền đọc, ghi và thực thi.
Vấn đề không nằm ở bản thân con số 777, mà ở việc cấp quyền rộng hơn nhu cầu thực tế. Với file hoặc thư mục quan trọng, việc cho mọi người quyền ghi có thể làm tăng nguy cơ sửa đổi hoặc xóa dữ liệu ngoài ý muốn.
Vì vậy, không nên hình thành thói quen:
Permission denied
        ↓
chmod 777
        ↓
Lỗi biến mất
Đây không phải là cách xử lý permission đúng về mặt quản trị hệ thống. Trước tiên cần xác định ai đang truy cập, file thuộc owner/group nào và quyền nào thực sự cần thiết.
Phân quyền file và thư mục khác nhau như thế nào?
Đây là phần rất dễ bị hiểu sai khi mới học Linux.
Với file:
r: đọc nội dung.w: sửa nội dung.x: thực thi file nếu file có thể thực thi.
Với directory:
r: xem danh sách entry trong thư mục.w: tạo, xóa hoặc thay đổi entry theo quyền và ngữ cảnh liên quan.x: truy cập/đi qua directory.
Ví dụ một thư mục có:
drwxr-x---Owner có rwx, group có r-x, others không có quyền.
Group có thể truy cập vào thư mục và xem nội dung nhưng không có quyền ghi để tạo hoặc xóa entry trong thư mục. Red Hat sử dụng chính sự khác biệt này để minh họa cách r-x trên directory cho phép đọc nội dung và sử dụng cd, nhưng không cho phép tạo hoặc xóa file.
chmod -R là gì?
-R là tùy chọn recursive, cho phép chmod áp dụng thay đổi permission xuống toàn bộ cây thư mục bên dưới đối tượng được chỉ định. POSIX cũng định nghĩa -R theo hướng áp dụng mode cho directory và toàn bộ file hierarchy bên dưới.
Ví dụ:
chmod -R 755 project/Lệnh này sẽ áp dụng permission đệ quy cho project/ và các đối tượng bên trong.
Tuy nhiên, đây cũng là một trong những tùy chọn cần đặc biệt thận trọng.
Một thư mục có thể cần 755, trong khi file bên trong có thể chỉ cần 644. Nếu chạy:
chmod -R 755 project/bạn có thể vô tình cấp quyền execute cho rất nhiều file không cần thiết.
Vì vậy, trong môi trường thực tế, không nên sử dụng chmod -R một cách máy móc. Khi cần xử lý cấu trúc lớn, hãy xác định rõ loại file và quyền mong muốn trước khi áp dụng recursive permission.
chmod +x dùng để làm gì?
Một trong những cách dùng chmod phổ biến nhất là:
chmod +x script.shLệnh này thêm quyền execute vào file theo symbolic mode.
Sau đó có thể chạy:
./script.shNếu script trước đó có:
-rw-r--r--thì việc thêm x có thể biến permission thành:
-rwxr-xr-xhoặc một trạng thái tương ứng tùy permission ban đầu.
Cách này rất thường gặp khi làm việc với shell script, deployment script hoặc các công cụ automation trên Linux.
chmod, chown và chgrp khác nhau thế nào?
Ba lệnh này có liên quan nhưng không giống nhau.
| Lệnh | Mục đích |
|---|---|
chmod | Thay đổi permission |
chown | Thay đổi owner/group ownership |
chgrp | Thay đổi group |
Ví dụ:
chmod 640 config.txtthay đổi quyền.
Trong khi:
chown user1 config.txtthay đổi owner.
Và:
chgrp developers config.txtthay đổi group.
Red Hat phân biệt rõ owner, group và permission; owner của file và quyền truy cập là hai lớp quản lý khác nhau.
chmod và umask có liên quan gì?
chmod thường được dùng để thay đổi permission của file hoặc directory đã tồn tại, trong khi umask ảnh hưởng đến permission mặc định khi file hoặc directory mới được tạo.
Red Hat mô tả permission ban đầu của file và directory được hình thành từ base permission kết hợp với umask.
Ví dụ, hiểu umask giúp System Administrator trả lời câu hỏi:
“Tại sao tôi tạo một file mới nhưng permission không giống với giá trị tôi tưởng?”
Đây là bước kiến thức tiếp theo sau khi đã nắm chmod.
Khi nào nên dùng ACL thay vì chmod?
chmod hoạt động rất tốt với mô hình permission cơ bản:
Owner
Group
Others
Nhưng sẽ có tình huống cần cấp quyền cho một user cụ thể ngoài owner hoặc group truyền thống.
Ví dụ:
File thuộc user A
Group là developers

User B cần đọc file
User C cần đọc + ghi
Thay vì thay đổi permission chung cho group hoặc others, Linux có thể sử dụng Access Control List – ACL.
Red Hat cung cấp setfacl và getfacl để quản lý ACL, cho phép thiết lập quyền chi tiết hơn theo user hoặc group.
Ví dụ:
setfacl -m u:username:rw file.txtĐiều này cho thấy chmod không phải công cụ duy nhất của Linux permissions. Với hệ thống phức tạp, cần hiểu cả ownership, traditional permissions và ACL.
Những sai lầm thường gặp khi sử dụng chmod
1. Dùng chmod 777 để xử lý mọi lỗi Permission denied
Đây là sai lầm phổ biến nhất. Permission cần được sửa theo nguyên nhân chứ không phải chỉ làm cho lỗi biến mất.
2. Không kiểm tra owner và group
Trước khi chmod, nên kiểm tra:
ls -l file.txtNếu vấn đề nằm ở ownership, chmod có thể không phải giải pháp phù hợp.
3. Không phân biệt file và directory
x trên file và x trên directory có ý nghĩa khác nhau. Đặc biệt với directory, x liên quan đến khả năng truy cập/đi qua.
4. Dùng chmod -R không kiểm soát
Recursive permission có thể tác động đến hàng nghìn file. Cần kiểm tra kỹ phạm vi trước khi thực hiện.
5. Chỉ học thuộc 644, 755, 777
Nhớ các con số là chưa đủ. Người quản trị Linux cần hiểu tại sao một tài nguyên cần quyền đó.
Quy trình phân quyền Linux an toàn cho người mới
Một quy trình thực tế có thể bắt đầu từ 5 bước:
Bước 1: Kiểm tra permission hiện tại
ls -l file.txtBước 2: Kiểm tra owner và group
ls -lhoặc:
stat file.txtBước 3: Xác định đối tượng cần quyền
Là owner, group hay others?
Bước 4: Xác định quyền thực sự cần thiết
Có cần r? Có cần w? Có cần x?
Bước 5: Áp dụng chmod và kiểm tra lại
Ví dụ:
chmod 640 config.txtSau đó:
ls -l config.txtNếu vẫn gặp Permission denied, không nên lập tức chuyển sang 777. Hãy kiểm tra ownership, đường dẫn thư mục cha, ACL và các cơ chế kiểm soát truy cập khác nếu có.
[HÌNH ẢNH ĐỀ XUẤT – Trước phần kết luận]
- Loại: Flowchart
- Nội dung:
Permission denied → ls -l → kiểm tra Owner/Group → xác định quyền cần thiết → chmod/chown/ACL → kiểm tra lại - Tỷ lệ: 16:9
- Alt Text:
Quy trình xử lý lỗi Permission denied trong Linux - Mục đích: Biến kiến thức chmod thành quy trình xử lý sự cố thực tế.
chmod quan trọng thế nào đối với người học Linux?
chmod chỉ là một thành phần trong hệ thống quản trị quyền của Linux, nhưng nó nằm ở nhóm kiến thức nền tảng mà người học Linux Server cần nắm chắc.
Khi tiến xa hơn, kiến thức sẽ mở rộng từ:
Linux command
      ↓
File system
      ↓
User & Group
      ↓
File permissions
      ↓
chmod / chown / chgrp
      ↓
umask
      ↓
ACL
      ↓
System Administration
Nắm chắc chmod giúp người học hiểu sâu hơn cách Linux kiểm soát tài nguyên thay vì chỉ ghi nhớ một vài câu lệnh.
Đã hiểu chmod nhưng vẫn chưa rõ cách Linux quản lý user, group, process và server? Hãy tiếp tục với các nội dung chuyên sâu về Linux Server và Linux System Administration để xây dựng nền tảng quản trị hệ thống bài bản hơn.