Trong một cuộc tấn công mạng, hacker không nhất thiết bắt đầu bằng việc khai thác ngay một lỗ hổng. Trước khi thực hiện bất kỳ hành động tấn công nào, họ thường dành thời gian tìm hiểu mục tiêu: doanh nghiệp đang sử dụng công nghệ gì, có những tên miền nào, hệ thống nào được công khai trên Internet, nhân sự nào đang làm việc tại tổ chức, email có cấu trúc ra sao và những dịch vụ nào có thể trở thành điểm tiếp cận. Giai đoạn này được gọi là Reconnaissance, hay còn gọi là trinh sát/thu thập thông tin mục tiêu. Đây là một bước quan trọng trong nhiều quy trình kiểm thử xâm nhập và tấn công mạng. Về góc độ phòng thủ, hiểu Reconnaissance giúp doanh nghiệp nhận diện lượng thông tin đang bị công khai, giảm Attack Surface và phát hiện sớm những dấu hiệu chuẩn bị cho một cuộc tấn công.
Contents
- 1 Reconnaissance là gì?
- 2 Reconnaissance chủ động và bị động khác nhau như thế nào?
- 3 Hacker thu thập những thông tin gì trong giai đoạn Reconnaissance?
- 4 OSINT có vai trò gì trong Reconnaissance?
- 5 Reconnaissance khác Scanning như thế nào?
- 6 Hacker có thể sử dụng Reconnaissance để làm gì?
- 7 Làm thế nào để doanh nghiệp giảm rủi ro từ Reconnaissance?
- 8 Reconnaissance có phải là hành vi tấn công mạng không?
- 9 Kết luận
Reconnaissance là gì?
Reconnaissance trong an ninh mạng là quá trình thu thập và phân tích thông tin về một mục tiêu trước khi tiến hành các hoạt động kiểm thử hoặc tấn công tiếp theo. Mục tiêu có thể là một cá nhân, website, doanh nghiệp, hệ thống mạng, tên miền, ứng dụng web hoặc một tổ chức lớn.
Thông tin thu thập được trong giai đoạn này có thể bao gồm tên miền, subdomain, địa chỉ IP công khai, máy chủ, hệ điều hành, công nghệ website, dịch vụ đang sử dụng, thông tin nhân sự, email doanh nghiệp, tài liệu công khai, nhà cung cấp công nghệ và nhiều dữ liệu khác.
Điểm quan trọng là Reconnaissance không đồng nghĩa với việc khai thác lỗ hổng. Ở giai đoạn này, trọng tâm thường là trả lời câu hỏi: “Mục tiêu có những gì và đâu là những điểm có thể tiếp cận?”
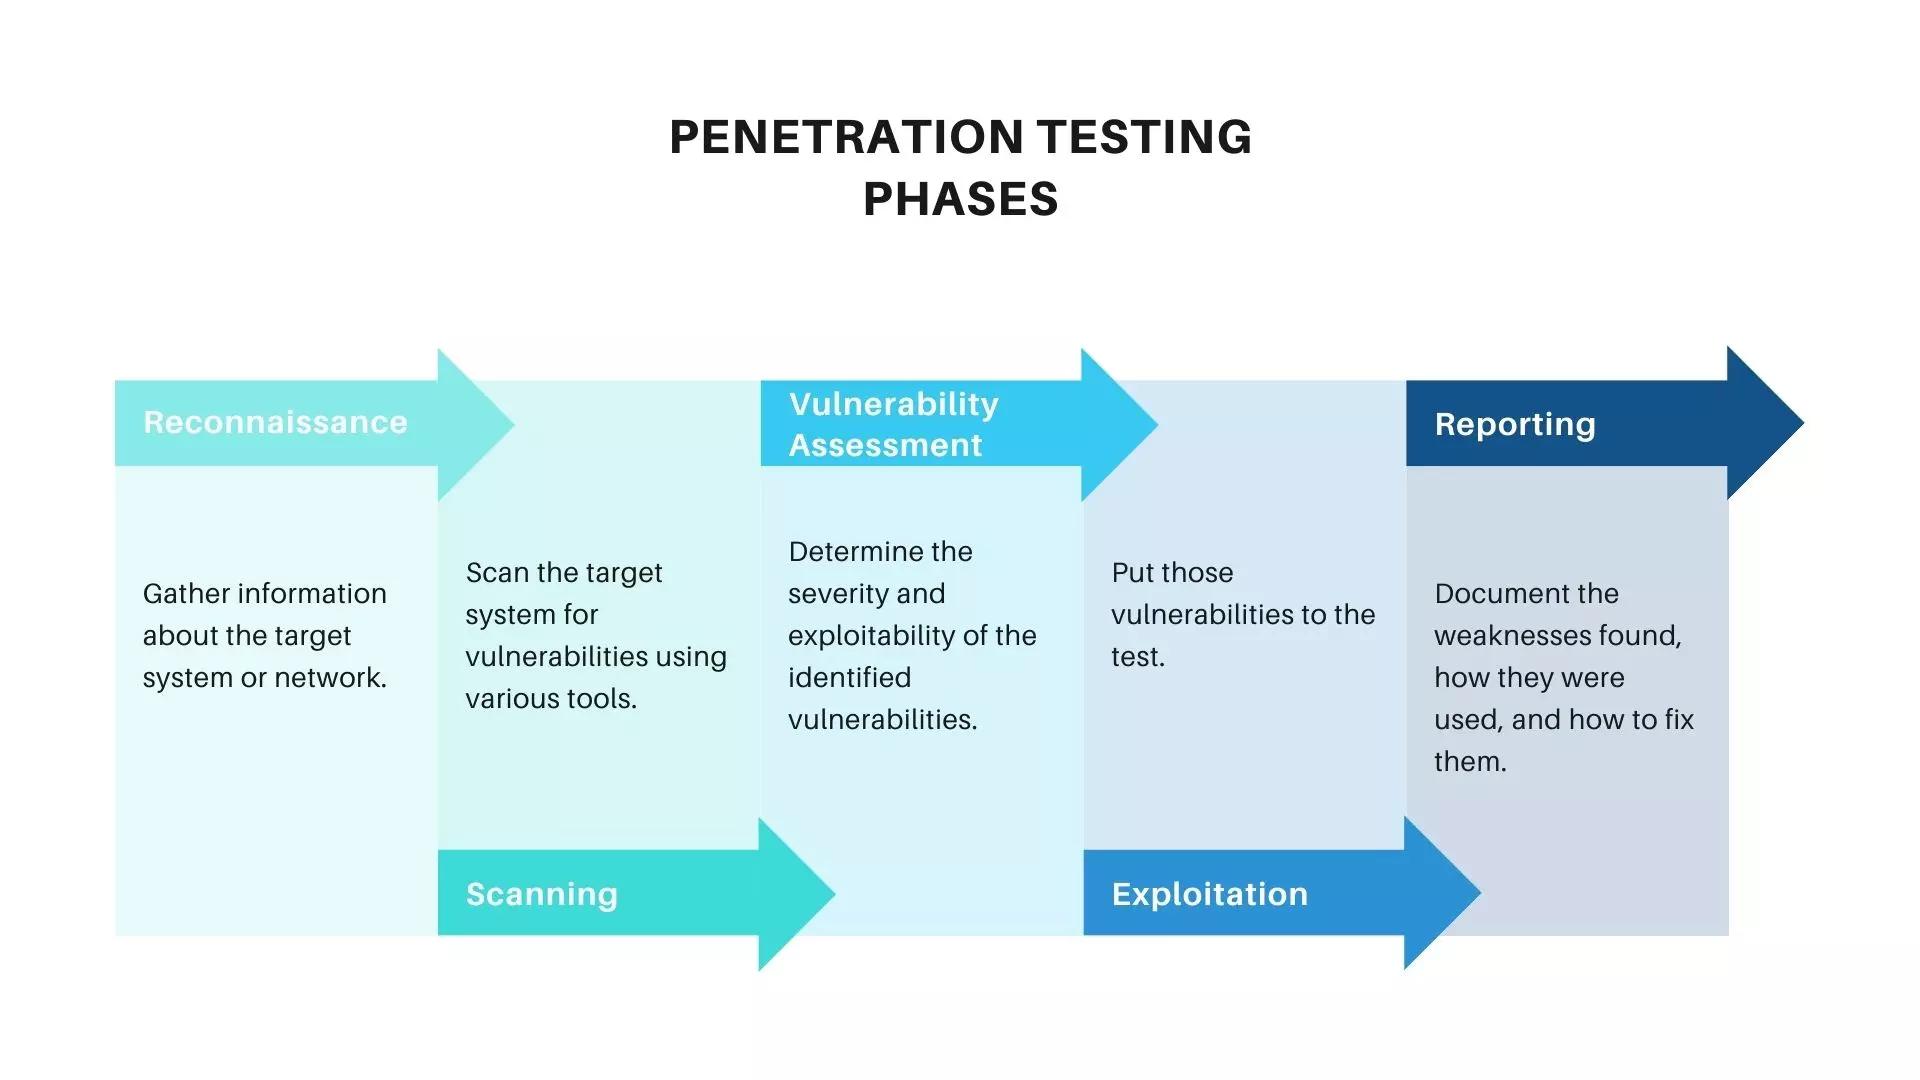
Trong Penetration Testing, Reconnaissance thường được thực hiện trước các giai đoạn như scanning, vulnerability assessment và exploitation. Trong thực tế tấn công, thông tin thu thập được có thể giúp hacker lựa chọn mục tiêu, kỹ thuật và phương thức tiếp cận phù hợp hơn.
Reconnaissance chủ động và bị động khác nhau như thế nào?
Reconnaissance thường được chia thành hai nhóm chính là Passive Reconnaissance và Active Reconnaissance. Sự khác biệt nằm ở việc người thu thập thông tin có tương tác trực tiếp với hệ thống mục tiêu hay không.
Passive Reconnaissance – trinh sát bị động là quá trình thu thập thông tin từ các nguồn đã có sẵn mà không hoặc rất ít tương tác trực tiếp với hệ thống mục tiêu. Ví dụ, chuyên gia bảo mật có thể nghiên cứu website công khai, thông tin đăng ký tên miền, tài liệu kỹ thuật, thông tin tuyển dụng, mạng xã hội, dữ liệu DNS công khai hoặc các kho mã nguồn công khai. Ưu điểm của phương pháp này là ít tạo ra dấu vết trực tiếp trên hệ thống mục tiêu.
Active Reconnaissance – trinh sát chủ động liên quan đến việc tương tác trực tiếp với hạ tầng mục tiêu để xác định những thông tin như cổng mạng, dịch vụ, máy chủ hoặc công nghệ đang hoạt động. Các hoạt động kiểu này có thể tạo log và cảnh báo trên hệ thống giám sát của doanh nghiệp, vì vậy trong kiểm thử xâm nhập cần được thực hiện trong phạm vi và điều kiện đã được cho phép.
Hacker thu thập những thông tin gì trong giai đoạn Reconnaissance?
Không phải mọi cuộc Reconnaissance đều cần thu thập cùng một loại dữ liệu. Phạm vi phụ thuộc vào mục tiêu, quy mô tổ chức và phương thức tấn công dự kiến. Tuy nhiên, có thể chia thông tin thành một số nhóm quan trọng.

1. Thông tin về tên miền và hạ tầng Internet
Tên miền là một trong những nguồn thông tin đầu tiên thường được quan tâm. Từ domain chính, người thực hiện Reconnaissance có thể xác định các subdomain, hệ thống email, website phụ, cổng dịch vụ hoặc các hệ thống được công khai khác.
Ví dụ, một doanh nghiệp có thể sử dụng các subdomain như www, mail, vpn, dev, test, api hoặc các hệ thống quản trị riêng. Không phải subdomain nào cũng là lỗ hổng, nhưng chúng giúp xây dựng bản đồ Attack Surface của tổ chức.
Thông tin DNS và chứng chỉ TLS cũng có thể cung cấp thêm manh mối về các hostname hoặc hệ thống liên quan.
2. Địa chỉ IP và máy chủ công khai
Sau khi xác định được tên miền và subdomain, bước tiếp theo có thể là tìm hiểu những địa chỉ IP nào liên quan đến hệ thống công khai. Từ đó, chuyên gia bảo mật có thể xác định phạm vi hạ tầng Internet-facing của doanh nghiệp.
Đây là thông tin quan trọng bởi một tổ chức có thể có nhiều hệ thống khác nhau: website, API, VPN, mail server, cloud service, máy chủ ứng dụng hoặc hệ thống quản trị.
Từ góc nhìn phòng thủ, việc lập inventory tài sản Internet-facing là rất quan trọng. Doanh nghiệp không thể bảo vệ hiệu quả những hệ thống mà chính mình không biết đang tồn tại.
3. Công nghệ và phần mềm đang sử dụng
Reconnaissance không chỉ quan tâm đến địa chỉ IP. Hacker hoặc pentester có thể tìm hiểu website đang sử dụng framework nào, máy chủ web nào, hệ quản trị cơ sở dữ liệu nào hoặc các thư viện và nền tảng nào.
Thông tin này được gọi chung là technology fingerprinting. Ví dụ, việc xác định một website sử dụng một framework hoặc CMS cụ thể có thể giúp chuyên gia bảo mật biết nên kiểm tra nhóm lỗ hổng nào.
Tuy nhiên, việc phát hiện một công nghệ không đồng nghĩa với việc hệ thống chắc chắn tồn tại lỗ hổng. Đây chỉ là dữ liệu đầu vào cho quá trình đánh giá bảo mật.
4. Thông tin nhân sự
Con người cũng là một phần quan trọng trong Attack Surface. Các thông tin công khai như tên nhân viên, chức danh, phòng ban, email doanh nghiệp hoặc thông tin tuyển dụng có thể giúp kẻ tấn công hiểu hơn về cấu trúc tổ chức.
Ví dụ, thông tin tuyển dụng có thể vô tình tiết lộ doanh nghiệp đang sử dụng AWS, Microsoft Azure, Linux, Kubernetes, Cisco, VMware hoặc một hệ thống bảo mật cụ thể. Một tin tuyển dụng tưởng như chỉ phục vụ tuyển nhân sự nhưng đôi khi lại cung cấp thông tin khá chi tiết về Technology Stack của doanh nghiệp.
Đây là lý do OSINT – Open Source Intelligence đóng vai trò quan trọng trong Reconnaissance.
5. Tài liệu và dữ liệu được công khai
Các tài liệu PDF, file hướng dẫn, tài liệu kỹ thuật, repository mã nguồn hoặc tài liệu API công khai cũng có thể chứa thông tin đáng giá. Một tài liệu cũ có thể để lộ tên hệ thống, cấu trúc domain, email nhân viên hoặc thông tin kỹ thuật không còn cần thiết phải công khai.
Vì vậy, doanh nghiệp cần thường xuyên rà soát những gì đang được công khai trên Internet thay vì chỉ tập trung bảo vệ hệ thống bên trong.
OSINT có vai trò gì trong Reconnaissance?
OSINT – Open Source Intelligence là hoạt động thu thập và phân tích thông tin từ các nguồn công khai. Trong cybersecurity, OSINT có thể được sử dụng bởi cả attacker lẫn security professional.
Các nguồn OSINT có thể bao gồm website doanh nghiệp, công cụ tìm kiếm, dữ liệu DNS công khai, chứng chỉ số, mạng xã hội, thông tin tuyển dụng, tài liệu công khai, kho mã nguồn và các cơ sở dữ liệu Internet.
Điểm đáng chú ý là từng mẩu thông tin riêng lẻ có thể không gây nguy hiểm. Nhưng khi được liên kết và phân tích, chúng có thể tạo thành một bức tranh khá đầy đủ về mục tiêu.
Ví dụ, một thông tin tuyển dụng cho biết công ty sử dụng Kubernetes, website tiết lộ một cloud provider, tài liệu API cho biết cấu trúc endpoint và DNS cho thấy một số subdomain. Khi kết hợp lại, những thông tin này có thể giúp người nghiên cứu hiểu đáng kể về kiến trúc công nghệ của tổ chức.

Reconnaissance khác Scanning như thế nào?
Hai khái niệm này thường bị nhầm lẫn. Reconnaissance tập trung vào việc thu thập thông tin và xây dựng bức tranh tổng thể về mục tiêu. Scanning thường đi sâu hơn vào việc xác định các hệ thống, cổng, dịch vụ hoặc đặc điểm kỹ thuật có thể kiểm tra.
Có thể hình dung đơn giản:
Reconnaissance → Mục tiêu có những gì?
Scanning → Những hệ thống đó đang cung cấp dịch vụ gì?
Vulnerability Assessment → Những dịch vụ đó có điểm yếu nào?
Exploitation → Có thể chứng minh tác động của điểm yếu hay không?
Trong thực tế, các giai đoạn có thể giao thoa và không phải mọi cuộc kiểm thử đều tuân theo đúng một quy trình duy nhất.
Hacker có thể sử dụng Reconnaissance để làm gì?
Thông tin thu thập được có thể phục vụ nhiều mục đích khác nhau. Với một cuộc tấn công nhắm vào doanh nghiệp, Reconnaissance có thể giúp xác định Attack Surface, tìm hệ thống Internet-facing, nhận diện công nghệ, lựa chọn mục tiêu có khả năng tồn tại điểm yếu và hiểu cấu trúc tổ chức.
Trong các chiến dịch Social Engineering hoặc Phishing, thông tin về nhân sự cũng có thể được sử dụng để tạo ra những kịch bản lừa đảo có tính thuyết phục cao hơn.
Điều này cho thấy cybersecurity không chỉ là câu chuyện của firewall, antivirus hay endpoint security. Những thông tin mà doanh nghiệp chủ động công khai cũng là một phần của bề mặt tấn công.
Làm thế nào để doanh nghiệp giảm rủi ro từ Reconnaissance?
Phòng chống Reconnaissance theo nghĩa tuyệt đối gần như không thực tế, bởi một doanh nghiệp hoạt động trên Internet luôn phải công khai một lượng thông tin nhất định. Mục tiêu thực tế hơn là kiểm soát lượng thông tin có thể bị thu thập và giảm giá trị của thông tin đó đối với attacker.
Trước hết, doanh nghiệp cần xây dựng External Attack Surface Management, thường xuyên kiểm kê domain, subdomain, IP, cloud assets, API và các dịch vụ Internet-facing. Những tài sản không còn sử dụng cần được gỡ bỏ hoặc hạn chế truy cập.
Tiếp theo, cần kiểm soát thông tin công khai. Nhân viên nên được đào tạo về việc chia sẻ thông tin trên mạng xã hội, đặc biệt là thông tin liên quan đến hệ thống nội bộ, tài khoản, kiến trúc mạng hoặc công nghệ bảo mật.
Doanh nghiệp cũng nên rà soát các tài liệu công khai, repository mã nguồn và thông tin tuyển dụng để tránh vô tình tiết lộ quá nhiều thông tin kỹ thuật. Các thông tin nhạy cảm như API key, password, token hoặc credential tuyệt đối không được đưa vào repository công khai.
Ở tầng kỹ thuật, hệ thống cần được cấu hình logging và monitoring để phát hiện các hoạt động Reconnaissance chủ động bất thường. IDS/IPS, Web Application Firewall và các hệ thống SIEM có thể hỗ trợ phát hiện những hành vi quét hoặc truy vấn bất thường khi được cấu hình phù hợp.
Reconnaissance có phải là hành vi tấn công mạng không?
Câu trả lời phụ thuộc vào cách thức, phạm vi, mục đích và quyền được phép thực hiện. Reconnaissance trong một chương trình Penetration Testing được ủy quyền là hoạt động bảo mật hợp pháp nhằm tìm ra điểm yếu trước khi kẻ tấn công thực sự khai thác chúng.
Ngược lại, việc chủ động thu thập thông tin, quét hoặc tương tác với hệ thống của một tổ chức mà không được phép có thể vi phạm chính sách, điều khoản dịch vụ hoặc pháp luật tùy thuộc vào hành vi và bối cảnh cụ thể.
Do đó, trong quá trình học cybersecurity, Reconnaissance nên được thực hành trong lab, CTF hoặc môi trường được cấp quyền rõ ràng.

Kết luận
Reconnaissance là gì? Đây là giai đoạn thu thập và phân tích thông tin về mục tiêu trước khi tiến hành các hoạt động kiểm thử hoặc tấn công sâu hơn. Thông tin có thể bao gồm domain, subdomain, IP, dịch vụ, công nghệ, nhân sự, tài liệu và nhiều dữ liệu công khai khác.
Điểm quan trọng nhất cần hiểu là một cuộc tấn công mạng không phải lúc nào cũng bắt đầu bằng việc khai thác lỗ hổng. Nhiều cuộc tấn công bắt đầu từ một quá trình rất âm thầm: quan sát, thu thập dữ liệu, kết nối các mảnh thông tin và xác định điểm có giá trị.
Đối với doanh nghiệp, hiểu Reconnaissance giúp chuyển cách tiếp cận từ “chờ hacker tấn công” sang chủ động quản lý Attack Surface. Đối với người học cybersecurity, đây cũng là kiến thức nền tảng để hiểu cách một chuyên gia Pentest đánh giá mục tiêu trước khi bước sang các giai đoạn scanning, vulnerability assessment và exploitation.