
Trong bối cảnh các cuộc tấn công mạng ngày càng phức tạp, doanh nghiệp không thể chỉ chờ đến khi xảy ra sự cố mới phát hiện hệ thống có lỗ hổng. Pentest (Penetration Testing) trở thành một trong những phương pháp quan trọng giúp doanh nghiệp chủ động kiểm tra khả năng bảo mật trước khi hacker thực sự khai thác.
Đối với người muốn theo đuổi lĩnh vực Cyber Security, Pentest cũng là một hướng nghề nghiệp hấp dẫn bởi công việc kết hợp giữa kiến thức mạng máy tính, hệ điều hành, lập trình, bảo mật và tư duy phân tích.
Vậy Pentest là gì? Pentester làm gì? Muốn trở thành Pentester cần học những gì và bắt đầu từ đâu? Hãy cùng tìm hiểu lộ trình từ cơ bản đến thực chiến dưới đây.
Contents
- 0.1 Pentest là gì?
- 0.2 Pentest khác gì với Vulnerability Assessment?
- 0.3 Pentester là gì? Pentester làm những công việc gì?
- 0.4 Quy trình Pentest gồm những bước nào?
- 1 Lộ trình trở thành Pentester từ con số 0
- 2 Pentester cần những kỹ năng gì?
- 3 Pentest có khó học không?
- 4 Pentester có thể làm những vị trí nào?
- 5 Học Pentest nên bắt đầu từ đâu?
- 6 Kết luận
Pentest là gì?
Pentest (Penetration Testing) hay kiểm thử xâm nhập là quá trình mô phỏng các cuộc tấn công mạng có kiểm soát vào hệ thống, ứng dụng, máy chủ, mạng hoặc hạ tầng công nghệ thông tin nhằm phát hiện và đánh giá các lỗ hổng bảo mật.
Nói đơn giản, nếu hacker tìm cách xâm nhập hệ thống với mục đích khai thác trái phép, thì Pentester đóng vai trò mô phỏng hacker nhưng hoạt động với sự cho phép của chủ hệ thống.
Mục tiêu của Pentest không chỉ là tìm ra một lỗ hổng mà còn phải xác định:
- Lỗ hổng nằm ở đâu?
- Nguyên nhân xuất phát từ đâu?
- Có thể khai thác lỗ hổng hay không?
- Nếu khai thác thành công, mức độ ảnh hưởng như thế nào?
- Kẻ tấn công có thể tiếp tục xâm nhập sâu hơn không?
- Doanh nghiệp cần làm gì để khắc phục?
Vì vậy, Pentest không đơn thuần là việc sử dụng Kali Linux, Nmap hay Metasploit để “hack một hệ thống”. Một Pentester chuyên nghiệp phải hiểu hệ thống, xác định rủi ro, kiểm chứng khả năng khai thác và đưa ra khuyến nghị khắc phục có giá trị cho doanh nghiệp.
Pentest khác gì với Vulnerability Assessment?
Hai khái niệm này thường bị nhầm lẫn nhưng thực tế có sự khác biệt.
Vulnerability Assessment tập trung vào việc phát hiện, xác định và đánh giá các lỗ hổng tồn tại trong hệ thống.
Trong khi đó, Penetration Testing tiến thêm một bước: Pentester thực hiện các kỹ thuật khai thác có kiểm soát để xác minh liệu lỗ hổng đó có thực sự có thể bị lợi dụng hay không và mức độ ảnh hưởng thực tế đến hệ thống.
Có thể hình dung:
Vulnerability Assessment = Tìm ra “cánh cửa đang không khóa”.
Pentest = Kiểm tra xem có thể thực sự đi qua cánh cửa đó và có thể đi sâu đến đâu.
Do đó, Pentest thường cung cấp góc nhìn thực tế hơn về khả năng phòng thủ của hệ thống.
Pentester là gì? Pentester làm những công việc gì?
Pentester là chuyên gia kiểm thử xâm nhập, có nhiệm vụ mô phỏng các phương thức tấn công của hacker nhằm phát hiện điểm yếu bảo mật trước khi chúng bị khai thác trong thực tế.
Một ngày làm việc của Pentester không phải lúc nào cũng là ngồi “hack”. Công việc có thể bao gồm nghiên cứu hệ thống, thu thập thông tin, phân tích mã nguồn, kiểm thử ứng dụng, khai thác lỗ hổng, viết báo cáo và trao đổi với đội ngũ IT/Security.
Một Pentester có thể thực hiện:
Kiểm thử ứng dụng Web
Web Application Pentest tập trung vào website, web application và API.
Một số nhóm lỗ hổng thường được kiểm tra gồm:
- SQL Injection.
- Cross-Site Scripting (XSS).
- Broken Access Control.
- Authentication weaknesses.
- Security Misconfiguration.
- File Upload vulnerabilities.
- Server-Side Request Forgery.
- API security vulnerabilities.
Kiểm thử mạng
Network Pentest tập trung vào hệ thống mạng, server và các dịch vụ đang được triển khai.
Pentester có thể đánh giá:
- Port và service đang mở.
- Cấu hình hệ thống.
- Firewall.
- Network segmentation.
- Các dịch vụ mạng.
- Máy chủ Windows/Linux.
- Khả năng di chuyển trong mạng nội bộ.
Kiểm thử hệ thống nội bộ
Trong Internal Pentest, chuyên gia mô phỏng tình huống hacker đã có được quyền truy cập ban đầu vào mạng nội bộ doanh nghiệp.
Mục tiêu là đánh giá liệu kẻ tấn công có thể:
Initial Access → Privilege Escalation → Lateral Movement → Domain Compromise
hay không.
Mobile Application Pentest
Mobile Pentest tập trung vào ứng dụng Android và iOS, bao gồm việc phân tích ứng dụng, API, cơ chế xác thực, lưu trữ dữ liệu và giao tiếp giữa mobile app với backend.
Cloud Pentest
Khi doanh nghiệp chuyển dịch sang AWS, Azure hoặc các nền tảng cloud khác, nhu cầu kiểm thử bảo mật cloud cũng ngày càng tăng.
Pentester có thể đánh giá:
- Identity & Access Management.
- Cloud configuration.
- Storage permissions.
- Network security.
- API.
- Authentication.
- Misconfiguration.
Quy trình Pentest gồm những bước nào?
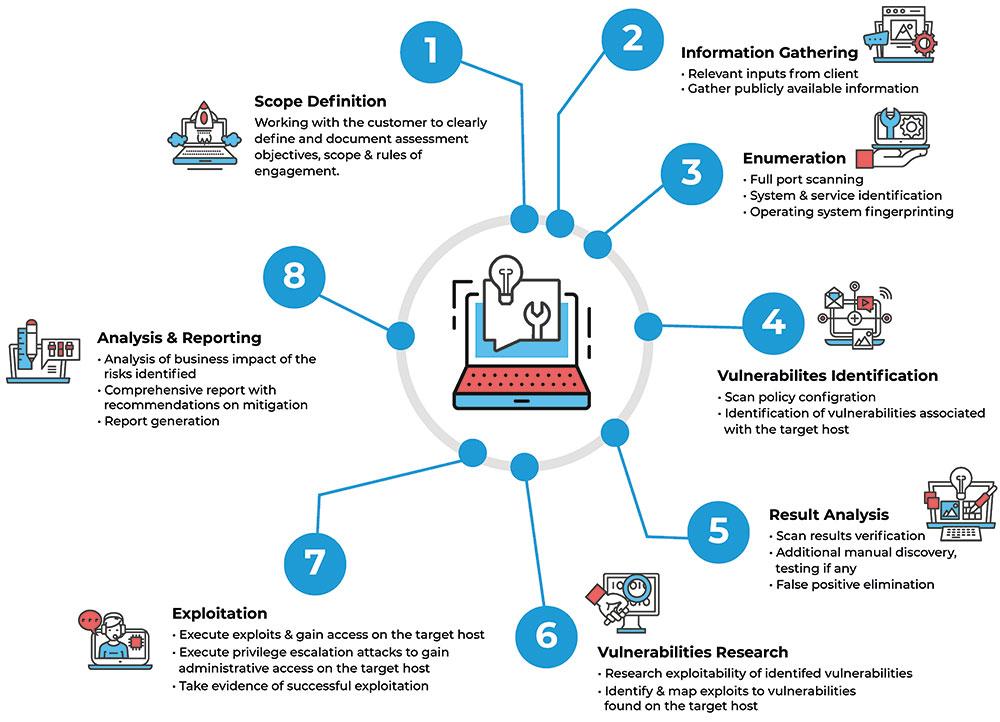
Một quy trình Pentest chuyên nghiệp thường được triển khai theo nhiều giai đoạn thay vì tấn công trực tiếp vào hệ thống.
1. Planning & Reconnaissance
Đây là giai đoạn xác định phạm vi và thu thập thông tin.
Pentester cần biết:
- Mục tiêu kiểm thử.
- Domain/IP được phép kiểm thử.
- Loại hệ thống.
- Phạm vi và giới hạn.
- Thời gian thực hiện.
- Các phương thức kiểm thử được phép.
Việc xác định Rules of Engagement đặc biệt quan trọng vì Pentest là hoạt động có sự ủy quyền. Không nên tự ý kiểm thử một hệ thống mà không có sự cho phép.
2. Scanning
Pentester sử dụng các công cụ để xác định hệ thống đang hoạt động, port, service và các thông tin liên quan.
Một trong những công cụ phổ biến ở giai đoạn này là Nmap.
Tuy nhiên, kết quả từ công cụ chỉ là dữ liệu đầu vào. Pentester cần phân tích để xác định đâu là thông tin thực sự có giá trị.
3. Enumeration
Sau khi xác định các dịch vụ đang hoạt động, Pentester tiến hành thu thập thông tin chi tiết hơn về từng service.
Ví dụ:
- Phiên bản phần mềm.
- Cấu hình.
- User.
- Directory.
- API endpoint.
- Network service.
- Domain information.
4. Vulnerability Assessment
Các thông tin thu thập được sẽ được phân tích để xác định những điểm yếu có khả năng bị khai thác.
5. Exploitation
Đây là giai đoạn kiểm chứng khả năng khai thác lỗ hổng.
Pentester cần kiểm soát quá trình để tránh gây ảnh hưởng không mong muốn đến hệ thống production.
6. Post-Exploitation
Nếu đã có quyền truy cập, Pentester có thể đánh giá xem quyền truy cập đó có thể dẫn đến đâu.
Ví dụ:
- Có thể nâng quyền không?
- Có thể truy cập dữ liệu nhạy cảm không?
- Có thể di chuyển sang hệ thống khác không?
- Có thể chiếm quyền quản trị không?
7. Reporting
Đây là phần rất quan trọng nhưng thường bị người mới bỏ qua.
Một báo cáo Pentest chuyên nghiệp cần thể hiện:
- Lỗ hổng.
- Mức độ nghiêm trọng.
- Bằng chứng.
- Tác động.
- Phương thức khai thác.
- Khuyến nghị khắc phục.
Pentester giỏi không chỉ tìm được lỗi mà còn phải giải thích được lỗi đó ảnh hưởng như thế nào đến hoạt động kinh doanh.

Lộ trình trở thành Pentester từ con số 0
Nếu chưa có nền tảng Cyber Security, sai lầm phổ biến nhất là bắt đầu ngay bằng Kali Linux và các công cụ hacking.
Một lộ trình hợp lý nên đi từ nền tảng IT → Security → Pentest → thực hành → chuyên sâu.
Giai đoạn 1: Học Networking
Networking là nền móng của Cyber Security.
Bạn nên nắm:
- OSI Model.
- TCP/IP.
- IPv4/IPv6.
- Subnetting.
- DNS.
- DHCP.
- HTTP/HTTPS.
- Routing.
- Switching.
- NAT.
- Firewall.
- VPN.
Nếu không hiểu TCP/IP hoặc DNS hoạt động như thế nào, việc sử dụng Nmap hay Wireshark sẽ rất dễ trở thành học thuộc câu lệnh.
Đây cũng là lý do người mới nên xây dựng nền tảng Networking trước khi bước vào Pentest chuyên sâu. Bạn có thể tham khảo lộ trình học CCNA để xâ dựng nền tảng cơ bản về Networking
Giai đoạn 2: Thành thạo Linux và Windows
Pentester thường xuyên phải làm việc với Linux và Windows.
Với Linux, cần học:
- Command line.
- File system.
- Permission.
- Process.
- User/Group.
- SSH.
- Bash.
- Package management.
- Network configuration.
Với Windows, nên tìm hiểu:
- Windows architecture.
- PowerShell.
- User & Group.
- Windows services.
- Registry.
- Active Directory.
- Group Policy.
Đặc biệt, nếu muốn theo hướng Internal Pentest hoặc Red Team, kiến thức Active Directory gần như là một phần không thể thiếu.
Tìm hiểu thê về CEH, chứng chỉ cần có khi theo đuổi Pentest
Giai đoạn 3: Học lập trình
Pentester không nhất thiết phải là software developer, nhưng cần có khả năng đọc hiểu code và viết script.
Có thể ưu tiên:
Python → Bash → PowerShell → JavaScript → SQL
Python đặc biệt hữu ích cho việc tự động hóa các tác vụ, xử lý dữ liệu và xây dựng các công cụ hỗ trợ kiểm thử.
Giai đoạn 4: Học nền tảng Cyber Security
Tiếp theo là những kiến thức bảo mật cốt lõi:
- CIA Triad.
- Authentication.
- Authorization.
- Encryption.
- Hashing.
- Vulnerability.
- Exploit.
- Threat.
- Risk.
- Security Architecture.
- Access Control.
Đồng thời nên tìm hiểu các framework và chuẩn bảo mật phổ biến như OWASP.
Giai đoạn 5: Học Web Security
Đây là hướng tiếp cận phổ biến đối với người mới bắt đầu Pentest.
Cần hiểu:
- HTTP Request/Response.
- Cookie.
- Session.
- Authentication.
- Authorization.
- REST API.
- Database.
- SQL.
- Client-side và Server-side.
Sau đó đi sâu vào các nhóm lỗ hổng Web phổ biến.
Burp Suite là một trong những công cụ quan trọng cần làm quen khi học Web Pentest.
Giai đoạn 6: Học các công cụ Pentest
Một số công cụ thường xuất hiện trong quá trình học và thực hành Pentest gồm:
| Công cụ | Mục đích chính |
|---|---|
| Nmap | Network discovery & scanning |
| Burp Suite | Web security testing |
| Wireshark | Phân tích network traffic |
| Metasploit | Exploitation framework |
| Gobuster | Directory/DNS enumeration |
| SQLmap | Hỗ trợ kiểm thử SQL Injection |
| John the Ripper | Password auditing |
| Hashcat | Password/hash cracking |
Tuy nhiên, đừng biến việc học Pentest thành học thuộc danh sách công cụ.
Điều quan trọng nhất vẫn là hiểu quy trình và tư duy kiểm thử.
Giai đoạn 7: Thực hành trên Lab
Pentest là một lĩnh vực học bằng thực hành.
Sau mỗi kiến thức mới, nên đưa vào lab để kiểm chứng.
Có thể xây dựng lab bằng máy ảo hoặc luyện tập trên những nền tảng Cyber Security dành cho học viên.
Mục tiêu của giai đoạn này là hình thành khả năng:
Recon → Scan → Enumerate → Identify → Exploit → Escalate → Report
Khi đã làm được quy trình này một cách có hệ thống, bạn mới thực sự bắt đầu hình thành năng lực Pentester.
Pentester cần những kỹ năng gì?
Một Pentester chuyên nghiệp cần kết hợp nhiều nhóm kỹ năng.
Kỹ năng kỹ thuật
Bao gồm:
- Networking.
- Linux.
- Windows.
- Web Security.
- Programming.
- Vulnerability Assessment.
- Exploitation.
- Active Directory.
- Cloud Security.
Tư duy phân tích
Một lỗ hổng không phải lúc nào cũng nằm ở nơi scanner chỉ ra.
Pentester cần biết đặt câu hỏi:
“Nếu tôi là attacker, bước tiếp theo tôi sẽ làm gì?”
Chính khả năng suy luận chuỗi tấn công giúp phân biệt giữa người biết sử dụng tool và một Pentester thực sự.
Kỹ năng viết báo cáo
Pentester phải có khả năng chuyển các phát hiện kỹ thuật thành ngôn ngữ mà cả đội IT lẫn quản lý doanh nghiệp có thể hiểu.
Đây là kỹ năng rất quan trọng khi làm việc chuyên nghiệp.
Pentest có khó học không?
Có, nhưng không phải là lĩnh vực chỉ dành cho người giỏi lập trình hoặc “dân hacker”.
Khó khăn lớn nhất của Pentest nằm ở việc phải kết hợp nhiều kiến thức.
Bạn có thể phải hiểu Networking vào buổi sáng, Linux vào buổi chiều và Web Security vào buổi tối.
Vì vậy, thay vì cố học tất cả cùng lúc, hãy chia thành từng tầng:
Networking → Operating System → Programming → Security → Web Security → Pentest → Specialization.
Nếu duy trì việc học và thực hành đều đặn, người mới hoàn toàn có thể xây dựng nền tảng Pentest từ con số 0.
Pentester có thể làm những vị trí nào?
Sau khi có nền tảng Pentest, bạn có thể phát triển theo nhiều hướng:
- Junior Penetration Tester.
- Penetration Tester.
- Web Application Security Tester.
- Security Consultant.
- Vulnerability Assessment Analyst.
- Red Team Operator.
- Security Engineer.
- Application Security Engineer.
- Cloud Security Engineer.
Về lâu dài, Pentest cũng có thể trở thành nền tảng để phát triển sang Red Team, Application Security, Cloud Security hoặc Security Consulting.
Học Pentest nên bắt đầu từ đâu?
Nếu bạn đang bắt đầu từ con số 0, có thể tham khảo lộ trình:
Networking → Linux/Windows → Python → Cyber Security Fundamentals → Web Security → Pentest Fundamentals → Pentest Lab → Active Directory/Cloud → Chứng chỉ → Portfolio → Ứng tuyển.
Không nên cố học tất cả trong một thời gian ngắn. Hãy ưu tiên xây dựng nền tảng chắc trước, sau đó mới mở rộng sang các kỹ thuật chuyên sâu.
Có nên học Pentest tại trung tâm?
Nếu tự học, bạn có lợi thế về chi phí và khả năng chủ động thời gian. Tuy nhiên, người mới thường gặp ba vấn đề: không biết bắt đầu từ đâu, học thiếu hệ thống và thiếu môi trường thực hành.
Một chương trình đào tạo Pentest bài bản nên có ít nhất:
- Kiến thức Networking.
- Linux/Windows.
- Security Fundamentals.
- Web Security.
- Quy trình Pentest.
- Công cụ Pentest.
- Lab thực hành.
- Tình huống mô phỏng thực tế.
- Hướng dẫn viết báo cáo.
- Định hướng nghề nghiệp và chứng chỉ.
Đây là những yếu tố nên kiểm tra trước khi lựa chọn khóa học Pentest, thay vì chỉ nhìn vào số lượng công cụ được giới thiệu trong chương trình. Bạn có thể liên hệ tới BKACAD để được tư vấn về lộ trình học Pentest chuẩn, phù hợp với nhu cầu của các doanh nghiệp
Kết luận
Pentest là quá trình kiểm thử xâm nhập có kiểm soát nhằm phát hiện, xác minh và đánh giá các lỗ hổng bảo mật trước khi chúng bị kẻ tấn công khai thác.
Để trở thành Pentester, người học không nên bắt đầu bằng việc chạy các công cụ hacking một cách máy móc. Một lộ trình hiệu quả cần đi từ Networking, Linux/Windows, Programming, Cyber Security Fundamentals đến Web Security và Pentest thực chiến.
Quan trọng nhất, Pentest là lĩnh vực đòi hỏi thực hành liên tục và tư duy phân tích. Công cụ có thể thay đổi theo thời gian, nhưng khả năng hiểu hệ thống và tư duy như một attacker mới là năng lực cốt lõi giúp một Pentester phát triển lâu dài.
Nếu mục tiêu của bạn là theo đuổi Cyber Security chuyên nghiệp, hãy bắt đầu từ nền tảng, luyện tập trên lab và từng bước xây dựng năng lực Pentest thực tế thay vì chỉ học lý thuyết.